O gerenciamento de senhas de equipe é simples com três pessoas. Com 15, começa a apresentar falhas.
Uma pequena empresa pode ter algumas ferramentas, algumas contas compartilhadas e, geralmente, um único lugar informal onde as senhas ficam: uma planilha, uma mensagem fixada no chat, um documento compartilhado.
À medida que mais pessoas ingressam em uma empresa, o compartilhamento informal dificulta ver a diferença entre acesso útil e acesso arriscado. Senhas de ferramentas do dia a dia acabam misturadas com credenciais de sistemas de finanças, administração, clientes ou infraestrutura. A lista pode ainda parecer organizada de fora, mas já não reflete quem realmente precisa acessar o quê.
Conforme a empresa cresce, as credenciais compartilhadas precisam de estrutura e controle: quem pode acessar cada senha, qual departamento é dono das credenciais e como o acesso muda à medida que as pessoas ingressam, saem e mudam de função.
Este artigo explica como organizar cofres de senhas por equipe ou departamento, como o acesso baseado em grupos apoia o privilégio mínimo e como tornar o onboarding e o offboarding mais seguros — antes que a proliferação de credenciais se torne um problema de segurança e operações.
Por que o acesso compartilhado a senhas não escala
O compartilhamento informal geralmente é o primeiro modelo em que as empresas em crescimento se apoiam. Ele foi feito para a conveniência: as senhas podem ficar em uma planilha, em um tópico de chat ou no navegador de alguém, e ninguém precisa pedir acesso toda vez que precisa de um início de sessão.
Essa conveniência é rapidamente superada pelo caos e pelo risco. Quando mais equipes, prestadores de serviço, clientes e ferramentas entram no negócio, a lista compartilhada se torna ampla demais para o trabalho que as pessoas realmente fazem. A equipe de finanças pode precisar de credenciais de banco, folha de pagamento e faturamento, mas não de contas de anúncios ou ferramentas de desenvolvedor, por exemplo. O marketing pode precisar de acesso a análises, conteúdo e redes sociais, mas não a portais jurídicos ou credenciais de infraestrutura.
As falhas aparecem no trabalho do dia a dia, mas o offboarding é onde esse modelo se torna perigoso. Quando alguém sai, a empresa não tem como saber com confiabilidade a quais credenciais essa pessoa tinha acesso, quais copiou ou quais ainda lembra. Trocar uma senha significa distribuir a nova novamente pelos mesmos canais desprotegidos, sem registro de quem a recebeu. Diante desse esforço, muitas empresas pulam a troca.
Um gerenciador de senhas empresarial com cofres estruturados e acesso baseado em grupos substitui a imprecisão por controle: o acesso pode ser concedido, revisado e revogado de forma deliberada.
Quanto maior o cofre, menos útil ele é como controle de acesso. Ele pode ainda armazenar senhas com segurança, mas já não reflete como a empresa realmente funciona, quem é dono de cada credencial ou quem deve poder usá-la.
O acesso baseado em equipes apoia o privilégio mínimo
O princípio por trás do acesso a credenciais por departamento é simples: as pessoas só devem ter acesso às credenciais de que precisam para o trabalho.
O princípio do privilégio mínimo é útil porque dá ao acesso a credenciais um teste claro: essa pessoa precisa dessa credencial para fazer o trabalho, ou a tem porque o acesso foi concedido uma vez e nunca mais questionado? No gerenciamento de senhas de equipe, essa pergunta deve moldar como os cofres são criados, quem entra neles e quando o acesso é removido.
Isso é especialmente importante para credenciais compartilhadas. Um início de sessão compartilhado já é mais difícil de governar do que uma conta individual, porque mais de uma pessoa pode usá-lo.
Quando essa credencial também está acessível a pessoas que não precisam dela, a empresa carrega exposição sem nenhum benefício: cada pessoa extra que pode vê-la é mais um dispositivo em que ela pode ser preenchida automaticamente, copiada ou alvo de phishing. A empresa pode saber que a senha está armazenada em algum lugar seguro, mas não se todas as pessoas com acesso ao cofre ainda têm um motivo válido para usá-la.
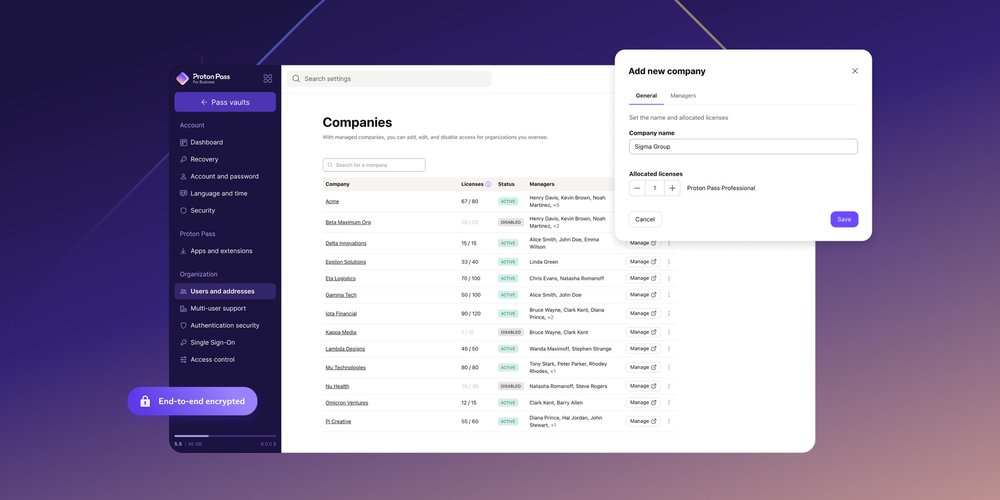
Os grupos do Proton Pass for Business resolvem isso: administradores podem organizar as pessoas em grupos que refletem equipes, departamentos ou projetos e atribuir esses grupos a cofres e itens específicos, para que o acesso siga a função em vez de uma lista de concessões individuais.
A estrutura do cofre deve corresponder ao risco. Inícios de sessão operacionais de baixo risco podem ser compartilhados facilmente, enquanto credenciais de administrador, ferramentas de finanças, sistemas de RH, exportações de clientes e acessos de backup precisam de controles mais rigorosos.
Como é uma boa estrutura de cofres
Uma estrutura de cofres útil deve ajudar as pessoas a encontrar o que precisam sem dar tudo a elas.
Uma base prática para a maioria das PMEs em crescimento inclui seis cofres de senhas por equipe:
- Finanças: contabilidade, folha de pagamento, banco, faturamento, portais fiscais, plataformas de pagamento.
- Marketing: redes sociais, análises, publicidade, gerenciamento de conteúdo, ferramentas de design.
- Vendas e sucesso do cliente: CRM, ferramentas de propostas, portais de clientes, plataformas de suporte.
- Operações: portais de fornecedores, ferramentas de gerenciamento de projetos, logística, compras.
- TI e segurança: consoles de administrador, contas de backup, gerenciamento de dispositivos, DNS, hospedagem, infraestrutura.
- Liderança: materiais do conselho, portais de investidores, serviços de nível executivo, contas sensíveis de fornecedores.
Quando a estrutura de cofres e o acesso por grupos funcionam juntos, os administradores podem gerenciar permissões em escala: atribuir um grupo de finanças ao cofre de finanças, um grupo de TI aos cofres de infraestrutura e um grupo de projeto a trabalhos temporários de clientes. O acesso então escala com o organograma em vez de com a memória de um administrador.
Depois que a estrutura básica estiver no lugar, crie cofres restritos onde o risco os justifique. Uma equipe de TI pode manter um cofre geral de TI e um cofre separado de administrador privilegiado, ambos atribuídos aos grupos adequados.
Isso se torna essencial durante o onboarding e o offboarding. Adicionar alguém a um grupo concede a essa pessoa todos os cofres necessários de uma vez; removê-la revoga tudo de uma vez.
O objetivo não é tornar os cofres complicados. O objetivo é evitar misturar credenciais com níveis de risco muito diferentes. Um agendador de redes sociais não deve compartilhar acesso com a administração da folha de pagamento.
Estruturas de cofres de senhas para equipes de diferentes tamanhos
Um negócio muito pequeno não precisa de arquitetura de cofres de nível corporativo. Estrutura demais muito cedo pode gerar confusão e retardar a adoção.
Mesmo com uma ou duas pessoas, separar credenciais profissionais das pessoais em cofres separados estabelece uma base para o crescimento.
Para uma equipe de três a 10 pessoas, alguns cofres amplos podem ser suficientes: operações da empresa, finanças, marketing e TI. A prioridade principal é evitar um cofre único para tudo e manter as credenciais mais sensíveis separadas.
Para uma equipe de 10 a 50 pessoas, a estrutura de cofres precisa seguir como a empresa realmente está organizada. Nessa fase, o acesso a credenciais se torna parte das operações do dia a dia: pessoas entram em equipes, prestadores de serviço chegam para projetos específicos, gestores passam a ser responsáveis pelas ferramentas que suas equipes usam e os administradores precisam de uma forma de revisar o acesso sem abrir cada credencial uma por uma. Prestadores de serviço e colaboradores externos podem ser atribuídos a cofres específicos de projeto, com acesso restrito ao escopo, de modo que vejam apenas o que seu trabalho exige — e percam o acesso automaticamente quando o projeto termina.
Para equipes de 50 ou mais — PMEs maiores e equipes de médio porte — os cofres podem precisar seguir tanto departamentos quanto funções. Um marcador de departamento nem sempre é específico o suficiente; alguém pode trabalhar em finanças sem precisar de acesso a bancos, ou apoiar as operações de TI sem precisar de credenciais privilegiadas de administrador.
A estrutura deve se adequar à empresa, e não o contrário. As seções a seguir explicam como operacionalizar essa estrutura por meio de onboarding, offboarding e revisões contínuas de acesso.
A incorporar estrutura ao onboarding
O onboarding frequentemente expõe um gerenciamento de senhas fraco. Um novo funcionário entra e alguém precisa lembrar de quais credenciais essa pessoa precisa, onde essas senhas ficam, quem pode compartilhá-las e quais acessos devem esperar até depois do treinamento ou da aprovação.
Um modelo baseado em equipes elimina essa dependência da memória. Quando um novo contratado de finanças entra, não é preciso que um colega identifique e compartilhe manualmente cada credencial. Basta adicionar a pessoa ao grupo de finanças para que ela tenha o acesso de que precisa. Ninguém deveria precisar encaminhar links, colar senhas no chat ou lembrar quais ferramentas a equipe de finanças costuma usar.
A pessoa simplesmente é adicionada ao grupo de finanças e herda automaticamente os cofres e itens atribuídos a ele — apenas as credenciais ligadas a essa função. Isso torna o onboarding mais rápido e evita que contas sensíveis se espalhem além da equipe que precisa delas. As pessoas podem começar a trabalhar sem correr atrás de senhas, enquanto a empresa evita conceder acesso amplo por conveniência.
É também aqui que uma política de senhas clara ajuda. O guia da Proton sobre como criar uma política de senhas explica como as empresas podem definir regras de criação de senhas, compartilhamento seguro, gerenciamento de acesso e autenticação. Essas regras se tornam mais fáceis de aplicar quando as credenciais já estão organizadas por equipe.
A tornar o offboarding mais seguro
Com um único cofre compartilhado da empresa, a revogação é tudo ou nada: o funcionário que está saindo pode ter tocado em dezenas ou centenas de credenciais, o que exige uma troca ampla de senhas ou — pior — deixa ex-funcionários com acesso persistente.
Um offboarding preciso fica assim:
- Remova a pessoa dos grupos de equipe e de projeto.
- Revise as credenciais que ela possuía ou gerenciava.
- Troque as senhas de risco mais alto quando necessário.
A empresa pode concentrar os esforços de rotação e revisão nas credenciais que realmente apresentam risco, em vez de tratar cada senha como uma emergência.
É aqui que criar grupos compensa. Se o acesso é gerenciado apenas por meio de cofres compartilhados, o administrador precisa revogar o acesso da pessoa em cada cofre, um por um. Com grupos, removê-la do grupo revoga de uma só vez todos os cofres e itens atribuídos a esse grupo — uma única ação em vez de uma auditoria.
A mesma lógica se aplica quando alguém muda de função. Uma pessoa que passa de vendas para operações não deveria manter, por padrão, credenciais antigas de administrador do CRM. Mudanças de função devem acionar uma revisão do acesso aos cofres tanto quanto o desligamento. Com acesso baseado em grupos, essa revisão é rápida: mova a pessoa entre grupos, e o acesso dela é atualizado automaticamente — as credenciais antigas do CRM são removidas, os novos cofres de operações são concedidos, tudo em uma única etapa simples.
Melhor visibilidade para administradores
Um bom gerenciamento de senhas da equipe dá aos administradores uma visão clara dos acessos. Eles devem poder responder perguntas básicas rapidamente.
Perguntas-chave sobre acesso que os administradores devem poder responder
- Quem pode acessar as credenciais de finanças?
- Quais cofres incluem prestadores de serviço?
- Quais usuários têm acesso às senhas de administrador?
- Quais credenciais são compartilhadas entre departamentos?
- O que mudou após a saída de um funcionário?
- Quais cofres contêm contas de alto risco ou privilegiadas?
A orientação do NCSC sobre gerenciamento de identidade e acesso(nova janela) enfatiza controlar quem e o que pode acessar sistemas e dados. Ela também destaca a importância de limitar o acesso ao necessário e revisar os acessos regularmente.
Isso se torna difícil quando o acesso é organizado em torno da conveniência em vez da responsabilidade. Uma estrutura de cofres bem organizada dá aos administradores um ponto de partida mais sólido para auditorias de segurança, revisões de acesso e questionários de clientes.
Para equipes de TI, o Proton Pass for Business oferece suporte a gerenciamento centralizado, políticas, compartilhamento seguro, relatórios e registros, provisionamento SCIM e integrações com SSO. As equipes ganham visibilidade centralizada que as senhas salvas no navegador e as planilhas compartilhadas não oferecem.
Erros comuns no gerenciamento de cofres compartilhados
Os problemas com cofres compartilhados geralmente começam como atalhos. Eles facilitam o acesso no momento, mas também dificultam saber depois quem pode usar quais credenciais.
Cinco erros são responsáveis pela maioria das falhas em cofres compartilhados em empresas em crescimento:
A manter um único cofre da empresa por tempo demais
Um único cofre pode funcionar no início, mas, com o tempo, dá a muitas pessoas acesso a credenciais fora de sua função.
A depender do conhecimento de um único administrador
Se apenas uma pessoa sabe onde estão as credenciais críticas, a empresa depende da memória em vez de processos — e esse conhecimento sai pela porta junto com ela.
A tratar o acesso ao cofre como permanente
As pessoas mudam de função, os prestadores de serviço concluem projetos e os fornecedores vão embora. O acesso aos cofres deve mudar junto.
A esquecer a rotação de credenciais
Algumas senhas precisam ser alteradas após desligamentos, mudanças de função ou períodos de compartilhamento amplo demais, especialmente em contas de administrador, ferramentas financeiras, sistemas de clientes e portais de fornecedores.
A misturar inícios de sessão cotidianos com acessos privilegiados
Um cofre de equipe pode facilitar o trabalho diário, mas as credenciais de alto risco ainda precisam de revisão mais rigorosa e de um acesso mais restrito.
Cada um desses erros tem a mesma causa raiz — acessos organizados em torno da conveniência — e a mesma cura: uma estrutura que reflita a equipe, as funções e o risco.
Como o Proton Pass for Business dá suporte ao gerenciamento de senhas da equipe
O Proton Pass for Business ajuda as empresas a sair do compartilhamento informal de senhas e adotar um gerenciamento estruturado de credenciais. As equipes podem gerar senhas fortes, armazenar credenciais em cofres criptografados, compartilhar acessos com segurança e gerenciar as senhas da empresa em um só lugar.
Um gerenciador de senhas corporativo oferece às equipes um lugar mais seguro para armazenar e compartilhar credenciais, mas a estrutura em torno dessas credenciais ainda importa. Para equipes em crescimento, o próximo passo é garantir que o acesso compartilhado reflita como as pessoas realmente trabalham: por departamento, função, projeto e nível de risco.
Com os grupos do Proton Pass, o acesso às credenciais é gerenciado no nível em que as equipes realmente trabalham: os administradores atribuem cofres e itens a grupos que espelham seus departamentos ou projetos, e as mudanças de composição atualizam o acesso automaticamente — adicionar uma contratação concede tudo de que ela precisa; removê-la revoga tudo.
Uma estrutura mais clara torna o compartilhamento seguro mais fácil de gerenciar no fluxo de trabalho. As credenciais são organizadas em torno das equipes e funções que realmente as usam, os administradores têm uma visão melhor dos acessos e os funcionários encontram as senhas de que precisam sem levar segredos para o chat, o e-mail ou anotações pessoais.
Organize o acesso às credenciais da sua equipe com um gerenciador de senhas corporativo.