La gestion des mots de passe en équipe reste simple à trois personnes. À 15 personnes, elle commence à montrer ses limites.
Une petite entreprise possède souvent quelques outils, quelques comptes partagés et généralement un lieu informel unique où sont conservés les mots de passe : une feuille de calcul, un message épinglé dans une messagerie, un document partagé.
À mesure que l’entreprise recrute, le partage informel rend difficile la distinction entre un accès utile et un accès risqué. Les mots de passe des outils du quotidien finissent mélangés aux identifiants des systèmes de finance, d’admin, de clients ou d’infrastructure. La liste peut sembler organisée de l’extérieur, mais elle ne reflète plus qui a réellement besoin d’accéder à quoi.
À mesure que l’entreprise grandit, les identifiants partagés ont besoin de structure et de contrôle : qui peut accéder à chaque mot de passe, quel service est responsable des identifiants, et comment les accès évoluent à mesure que des personnes arrivent, partent ou changent de rôle.
Nous expliquerons comment organiser les coffres-forts de mots de passe par équipe ou par service, comment les accès basés sur les groupes soutiennent le principe du moindre privilège, et comment sécuriser l’intégration et le départ des collaborateurs, avant que la prolifération des identifiants ne devienne un problème de sécurité et d’exploitation.
Pourquoi l’accès partagé aux mots de passe ne passe pas à l’échelle
Le partage informel est généralement le premier modèle sur lequel s’appuient les entreprises en croissance. Il est conçu pour la commodité : les mots de passe peuvent figurer dans une feuille de calcul, un fil de discussion ou le navigateur de quelqu’un, et personne n’a à demander l’accès chaque fois qu’il a besoin d’identifiants.
Cette commodité est rapidement dépassée par le chaos et le risque. Dès que davantage d’équipes, de prestataires, de clients et d’outils entrent dans l’entreprise, cette liste partagée devient trop large par rapport au travail réellement effectué. L’équipe finance peut avoir besoin des identifiants bancaires, de paie et de facturation, mais pas des comptes publicitaires ni des outils de développement, par exemple. Le marketing peut avoir besoin des accès aux analyses, aux contenus et aux réseaux sociaux, mais pas des portails juridiques ni des identifiants d’infrastructure.
Les failles apparaissent dans le travail quotidien, mais c’est le départ des collaborateurs qui rend ce modèle dangereux. Quand une personne quitte l’entreprise, celle-ci n’a aucun moyen fiable de savoir à quels identifiants elle avait accès, lesquels elle a copiés ou dont elle se souvient encore. Renouveler un mot de passe implique de redistribuer le nouveau par les mêmes canaux non protégés, sans trace de qui l’a reçu. Face à cet effort, beaucoup d’entreprises ignorent la rotation.
Un gestionnaire de mots de passe professionnel avec des coffres-forts structurés et des accès basés sur les groupes remplace l’imprécision par le contrôle : les accès peuvent être accordés, examinés et révoqués de manière délibérée.
Plus le coffre-fort grandit, moins il est utile comme contrôle d’accès. Il peut toujours stocker les mots de passe en sécurité, mais il ne reflète plus le fonctionnement réel de l’entreprise, qui est responsable de chaque identifiant, ni qui devrait pouvoir l’utiliser.
Les accès par équipe soutiennent le principe du moindre privilège
Le principe derrière l’accès aux identifiants par service est simple : chacun ne devrait accéder qu’aux identifiants nécessaires à son travail.
Le principe du moindre privilège est utile, car il fournit un test clair pour l’accès aux identifiants : cette personne a-t-elle besoin de cet identifiant pour faire son travail, ou le possède-t-elle parce que l’accès a été accordé une fois et jamais remis en question ? Dans la gestion des mots de passe en équipe, cette question devrait déterminer comment les coffres-forts sont créés, qui y est ajouté et quand l’accès est retiré.
C’est particulièrement important pour les identifiants partagés. Un identifiant partagé est déjà plus difficile à gouverner qu’un compte individuel, car plusieurs personnes peuvent l’utiliser.
Lorsque cet identifiant est également accessible à des personnes qui n’en ont pas besoin, l’entreprise s’expose sans en tirer aucun bénéfice : chaque personne supplémentaire pouvant le consulter représente un appareil de plus où il peut être rempli automatiquement, copié ou faire l’objet d’hameçonnage. L’entreprise sait peut-être que le mot de passe est stocké dans un endroit sûr, mais elle ignore si toutes les personnes ayant accès au coffre-fort ont encore une raison valable de l’utiliser.
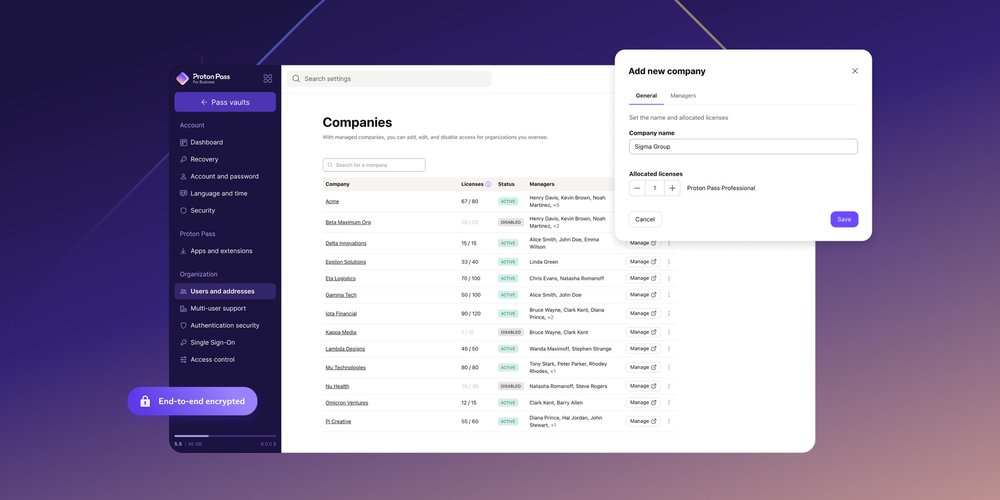
Les groupes dans Proton Pass for Business résolvent ce problème : les admins peuvent organiser les personnes en groupes reflétant les équipes, les services ou les projets, puis attribuer ces groupes à des coffres-forts et à des éléments spécifiques, afin que l’accès suive le rôle plutôt qu’une liste d’autorisations individuelles.
La structure des coffres-forts doit correspondre au niveau de risque. Les identifiants opérationnels à faible risque peuvent être partagés facilement, tandis que les identifiants admin, les outils de finance, les systèmes RH, les exports de clients et les accès de sauvegarde exigent des contrôles plus stricts.
À quoi ressemble une bonne structure de coffres-forts
Une structure de coffres-forts efficace devrait aider chacun à trouver ce dont il a besoin sans tout lui donner.
Une base pratique pour la plupart des PME en croissance comprend six coffres-forts de mots de passe par équipe :
- Finance : Comptabilité, paie, services bancaires, facturation, portails fiscaux, plateformes de paiement.
- Marketing : Réseaux sociaux, analyses, publicité, gestion de contenu, outils de design.
- Ventes et relation client : CRM, outils de proposition, portails clients, plateformes de support.
- Opérations : Portails fournisseurs, outils de gestion de projet, logistique, achats.
- IT et sécurité : Consoles admin, comptes de sauvegarde, gestion des appareils, DNS, hébergement, infrastructure.
- Direction : Documents du conseil, portails investisseurs, services de niveau dirigeant, comptes fournisseurs sensibles.
Lorsque la structure des coffres-forts et les accès par groupe fonctionnent ensemble, les admins peuvent gérer les autorisations à grande échelle : attribuer un groupe finance au coffre-fort finance, un groupe IT aux coffres-forts d’infrastructure, et un groupe projet au travail temporaire pour un client. L’accès évolue alors avec l’organigramme plutôt qu’avec la mémoire d’un admin.
Une fois la structure de base en place, créez des coffres-forts restreints lorsque le risque les justifie. Une équipe IT peut conserver un coffre-fort IT général et un coffre-fort admin à privilèges distinct, tous deux attribués aux groupes appropriés.
Cela devient essentiel lors de l’intégration et du départ des collaborateurs. Ajouter quelqu’un à un groupe lui accorde tous les coffres-forts nécessaires en une fois ; le retirer révoque tout en une fois.
L’objectif n’est pas de rendre les coffres-forts compliqués. L’objectif est d’éviter de mélanger des identifiants présentant des niveaux de risque très différents. Un planificateur de réseaux sociaux ne devrait pas partager l’accès avec la gestion de la paie.
Structures de coffres-forts de mots de passe selon la taille des équipes
Une très petite entreprise n’a pas besoin d’une architecture de coffres-forts de niveau entreprise. Trop de structure trop tôt peut créer de la confusion et ralentir l’adoption.
Même à une ou deux personnes, séparer les identifiants professionnels des identifiants personnels dans des coffres-forts distincts pose les bases de la croissance.
Pour une équipe de trois à 10 personnes, quelques coffres-forts généraux peuvent suffire : opérations de l’entreprise, finance, marketing et IT. La priorité principale est d’éviter un coffre-fort unique pour tout et de garder les identifiants les plus sensibles séparés.
Pour une équipe de 10 à 50 personnes, la structure des coffres-forts doit suivre la manière dont l’entreprise est réellement organisée. À ce stade, l’accès aux identifiants fait partie des opérations quotidiennes : des personnes rejoignent des équipes, des prestataires arrivent pour des projets spécifiques, des managers deviennent responsables des outils utilisés par leurs équipes, et les admins ont besoin d’un moyen de passer en revue les accès sans ouvrir chaque identifiant un par un. Les prestataires et les collaborateurs externes peuvent se voir attribuer des coffres-forts dédiés à un projet sans disposer d’un accès plus large, afin qu’ils ne voient que ce que leur mission exige et perdent automatiquement l’accès à la fin du projet.
Pour les équipes de 50 personnes ou plus, qu’il s’agisse de PME plus grandes ou d’équipes de taille intermédiaire, les coffres-forts peuvent devoir suivre à la fois les services et les rôles. Un label de service n’est pas toujours assez précis ; une personne peut travailler dans la finance sans avoir besoin d’accéder aux services bancaires, ou soutenir les opérations IT sans avoir besoin d’identifiants admin à privilèges.
La structure doit s’adapter à l’entreprise, et non l’inverse. Les sections suivantes expliquent comment opérationnaliser cette structure à travers l’intégration, le départ des collaborateurs et des examens réguliers des accès.
Intégrer la structure dès l’arrivée des nouveaux collaborateurs
L’intégration met souvent en évidence une gestion faible des mots de passe. Un nouvel employé arrive et quelqu’un doit se souvenir des identifiants dont il a besoin, de l’endroit où ces mots de passe se trouvent, de qui peut les partager et des accès qui doivent attendre la formation ou l’approbation.
Un modèle basé sur les équipes supprime cette dépendance à la mémoire. Lorsqu’un nouvel arrivant rejoint la finance, il n’a pas besoin qu’un collègue identifie et partage manuellement chaque identifiant. Il suffit de l’ajouter au groupe finance pour lui donner les accès nécessaires. Personne ne devrait avoir à transférer des liens, à coller des mots de passe dans une messagerie ou à se souvenir des outils que l’équipe finance utilise habituellement.
Il suffit d’ajouter la personne au groupe finance pour qu’elle hérite automatiquement des coffres-forts et des éléments qui lui sont attribués : uniquement les identifiants liés à ce rôle. Cela accélère l’intégration et empêche les comptes sensibles de se propager au-delà de l’équipe qui en a besoin. Chacun peut commencer à travailler sans chercher des mots de passe, tandis que l’entreprise évite d’accorder des accès larges par commodité.
C’est également là qu’une politique de mots de passe claire s’avère utile. Le guide de Proton sur la création d’une politique de mots de passe explique comment les entreprises peuvent définir des règles de création de mots de passe, de partage sécurisé, de gestion des accès et d’authentification. Ces règles deviennent plus faciles à appliquer lorsque les identifiants sont déjà organisés par équipe.
Sécuriser le départ des collaborateurs
Avec un coffre-fort d’entreprise partagé, la révocation est tout ou rien : l’employé qui part a peut-être touché à des dizaines ou des centaines d’identifiants, ce qui impose une rotation étendue ou, pire, laisse d’anciens employés conserver des accès.
Un départ précis ressemble à ceci :
- Retirer la personne des groupes d’équipe et de projet.
- Passer en revue les identifiants dont cette personne était propriétaire ou qu’elle gérait.
- Renouveler les mots de passe à risque plus élevé lorsque nécessaire.
L’entreprise peut concentrer ses efforts de rotation et de révision sur les identifiants qui présentent réellement un risque, au lieu de traiter chaque mot de passe comme une urgence.
C’est là que la création de groupes prend tout son sens. Si l’accès est géré uniquement par le biais de coffres-forts partagés, un admin doit révoquer la personne de chaque coffre-fort une par une. Avec les groupes, retirer la personne du groupe révoque d’un coup tous les coffres-forts et éléments attribués à ce groupe : une seule action au lieu d’un audit.
La même logique s’applique en cas de changement de rôle. Une personne qui passe des ventes aux opérations ne devrait pas conserver ses anciens identifiants admin CRM par défaut. Les changements de rôle devraient déclencher une révision de l’accès aux coffres-forts au même titre qu’un départ d’employé. Avec un accès basé sur les groupes, cette révision est rapide : déplacez la personne d’un groupe à l’autre et son accès est mis à jour automatiquement, les anciens identifiants CRM supprimés et les nouveaux coffres-forts des opérations attribués en une seule étape simple.
Une meilleure visibilité pour les admins
Une bonne gestion des mots de passe d’équipe offre aux admins une vision claire des accès. Ils doivent pouvoir répondre rapidement à des questions simples.
Questions clés sur les accès auxquelles les admins doivent pouvoir répondre
- Qui peut accéder aux identifiants finance ?
- Quels coffres-forts incluent des prestataires ?
- Quels utilisateurs ont accès aux mots de passe admin ?
- Quels identifiants sont partagés entre les services ?
- Qu’est-ce qui a changé après le départ d’un employé ?
- Quels coffres-forts contiennent des comptes à haut risque ou privilégiés ?
Les recommandations du NCSC sur la gestion de l’identité et des accès(nouvelle fenêtre) insistent sur la nécessité de contrôler qui et quoi peut accéder aux systèmes et aux données. Elles soulignent également l’importance de limiter l’accès au strict nécessaire et de réviser régulièrement les accès.
Cela s’avère difficile lorsque l’accès est organisé en fonction de la commodité plutôt que des responsabilités. Une structure de coffres-forts claire offre aux admins un point de départ plus solide pour les audits de sécurité, les révisions des accès et les questionnaires clients.
Pour les équipes informatiques, Proton Pass for Business prend en charge la gestion centralisée, les politiques, le partage sécurisé, les rapports et les journaux, le provisionnement SCIM et les intégrations SSO. Les équipes bénéficient d’une visibilité centralisée que les mots de passe enregistrés dans les navigateurs et les feuilles de calcul partagées n’offrent pas.
Erreurs courantes dans la gestion des coffres-forts partagés
Les problèmes liés aux coffres-forts partagés commencent généralement par des raccourcis. Ils facilitent l’accès sur le moment, mais rendent ensuite plus difficile de savoir qui peut utiliser quels identifiants.
Cinq erreurs expliquent la plupart des défaillances des coffres-forts partagés dans les entreprises en croissance :
Conserver trop longtemps un coffre-fort d’entreprise unique
Un coffre-fort unique peut fonctionner au début, mais il finit par donner à trop de personnes accès à des identifiants en dehors de leur rôle.
Dépendre du savoir-faire d’un seul admin
Si une seule personne sait où se trouvent les identifiants critiques, l’entreprise dépend de la mémoire plutôt que d’un processus ; et ce savoir part avec elle.
Considérer l’accès aux coffres-forts comme permanent
Les employés changent de rôle, les prestataires terminent leurs projets et les fournisseurs partent. L’accès aux coffres-forts devrait évoluer avec eux.
Oublier la rotation des identifiants
Certains mots de passe doivent être changés après un départ, un changement de rôle ou une période de partage trop large, en particulier pour les comptes admin, les outils financiers, les systèmes clients et les portails fournisseurs.
Mélanger les identifiants du quotidien et les accès privilégiés
Un coffre-fort d’équipe peut faciliter le travail quotidien, mais les identifiants à haut risque nécessitent toujours une révision plus stricte et un accès plus restreint.
Chacune de ces erreurs a la même cause profonde, un accès organisé en fonction de la commodité, et le même remède : une structure qui reflète l’équipe, les rôles et le risque.
Comment Proton Pass for Business prend en charge la gestion des mots de passe d’équipe
Proton Pass for Business aide les entreprises à passer du partage informel des mots de passe à une gestion structurée des identifiants. Les équipes peuvent générer des mots de passe forts, stocker les identifiants dans des coffres-forts chiffrés, partager les accès en toute sécurité et gérer les mots de passe de l’entreprise depuis un seul et même endroit.
Un gestionnaire de mots de passe professionnel offre aux équipes un endroit plus sûr pour stocker et partager les identifiants, mais la structure autour de ces identifiants reste essentielle. Pour les équipes en croissance, l’étape suivante consiste à s’assurer que l’accès partagé reflète la manière dont les personnes travaillent réellement : par service, par rôle, par projet et par niveau de risque.
Avec les groupes dans Proton Pass, l’accès aux identifiants est géré au niveau où les équipes travaillent réellement : les admins attribuent des coffres-forts et des éléments à des groupes reflétant leurs services ou leurs projets, et les changements de membres mettent à jour l’accès automatiquement. L’ajout d’une nouvelle recrue lui accorde tout ce dont elle a besoin ; sa suppression révoque le tout.
Une structure plus claire facilite la gestion du partage sécurisé dans le flux de travail. Les identifiants sont organisés autour des équipes et des rôles qui les utilisent réellement, les admins ont une meilleure vue des accès et les employés trouvent les mots de passe dont ils ont besoin sans déplacer de secrets vers les discussions, les e-mails ou les notes personnelles.
Organisez l’accès aux identifiants de votre équipe avec un gestionnaire de mots de passe professionnel.