La gestione delle password di team è semplice con tre persone. Con 15 persone, inizia a non funzionare più.
Una piccola azienda può avere pochi strumenti, alcuni account condivisi e di solito un unico luogo informale dove le password risiedono: un foglio di calcolo, un messaggio fissato in chat, un documento condiviso.
Man mano che più persone entrano in un’azienda, la condivisione informale rende difficile distinguere tra accesso utile e accesso rischioso. Le password per gli strumenti quotidiani finiscono mescolate con le credenziali per sistemi di finanza, amministrazione, clienti o infrastrutture. L’elenco può ancora sembrare organizzato dall’esterno, ma non riflette più chi ha effettivamente bisogno di accedere a cosa.
Man mano che un’azienda cresce, le credenziali condivise necessitano di struttura e controllo: chi può accedere a ogni password, quale reparto è titolare delle credenziali e come l’accesso cambia quando le persone entrano, lasciano l’azienda o cambiano ruolo.
Spiegheremo come organizzare le casseforti di password per team o reparto, in che modo l’accesso basato sui gruppi supporta il principio del minimo privilegio e come rendere onboarding e offboarding più sicuri, prima che la proliferazione di credenziali diventi un problema di sicurezza e di operazioni.
Perché l’accesso condiviso alle password non è scalabile
La condivisione informale è di solito il primo modello su cui fanno affidamento le aziende in crescita. La condivisione informale è pensata per la comodità: le password possono trovarsi in un foglio di calcolo, in un thread di chat o nel browser di qualcuno e nessuno deve chiedere l’accesso ogni volta che ha bisogno di un login.
Quella comodità viene presto superata da caos e rischi. Una volta che più team, collaboratori esterni, clienti e strumenti entrano in azienda, l’elenco condiviso diventa troppo ampio rispetto al lavoro che le persone svolgono realmente. Il team finanziario può avere bisogno delle credenziali per banking, buste paga e fatturazione, ma non per account pubblicitari o strumenti per sviluppatori, per esempio. Il marketing può avere bisogno di analytics, contenuti e accesso ai social media, ma non ai portali legali o alle credenziali di infrastruttura.
Le crepe si manifestano nel lavoro quotidiano, ma l’offboarding è dove questo modello diventa pericoloso. Quando qualcuno lascia l’azienda, non c’è modo affidabile di sapere a quali credenziali aveva accesso, quali ha copiato o quali ricorda ancora. Ruotare una password significa distribuire quella nuova da capo attraverso gli stessi canali non protetti, senza traccia di chi l’ha ricevuta. Di fronte a questo impegno, molte aziende ignorano la rotazione.
Un gestore di password aziendale con casseforti strutturate e accesso basato sui gruppi sostituisce l’imprecisione con il controllo: l’accesso può essere concesso, verificato e revocato in modo deliberato.
Più la cassaforte diventa grande, meno utile è come controllo degli accessi. Può ancora archiviare le password in modo sicuro, ma non riflette più come funziona realmente l’azienda, chi è titolare di ogni credenziale o chi dovrebbe poterla usare.
L’accesso basato sui team supporta il principio del minimo privilegio
Il principio alla base dell’accesso alle credenziali per reparto è semplice: le persone dovrebbero avere accesso solo alle credenziali di cui hanno bisogno per il loro lavoro.
Il principio del minimo privilegio è utile perché offre un criterio chiaro per l’accesso alle credenziali: questa persona ha bisogno di questa credenziale per fare il proprio lavoro, o la possiede perché l’accesso è stato concesso una volta e mai più messo in discussione? Nella gestione delle password di team, questa domanda dovrebbe guidare la creazione delle casseforti, chi ne fa parte e quando l’accesso viene rimosso.
Questo è particolarmente importante per le credenziali condivise. Un login condiviso è già più difficile da governare di un account individuale, perché più di una persona può usarlo.
Quando quella credenziale è accessibile anche a persone che non ne hanno bisogno, l’azienda si espone a un rischio senza alcun vantaggio: ogni persona in più che può visualizzarla è un altro dispositivo dove può essere compilata automaticamente, copiata o sottratta con phishing. L’azienda può sapere che la password è archiviata in un posto sicuro, ma non sapere se tutti coloro che hanno accesso alla cassaforte abbiano ancora un motivo valido per usarla.
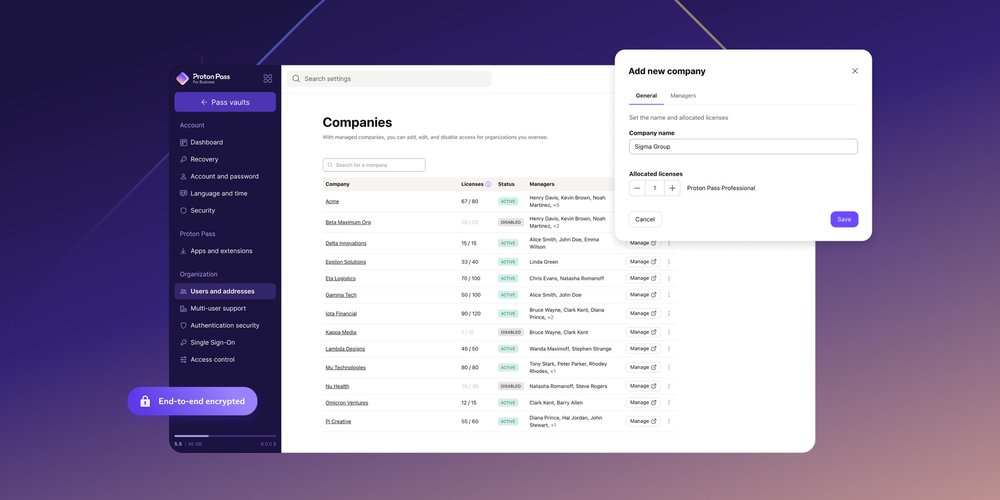
I gruppi in Proton Pass for Business risolvono questo problema: gli amministratori possono organizzare le persone in gruppi che rispecchiano team, reparti o progetti, quindi assegnare quei gruppi a casseforti ed elementi specifici, così che l’accesso segua il ruolo anziché un elenco di assegnazioni individuali.
La struttura delle casseforti dovrebbe corrispondere al livello di rischio. I login operativi a basso rischio possono essere condivisi facilmente, mentre le credenziali di amministrazione, gli strumenti finanziari, i sistemi HR, le esportazioni dei dati dei clienti e l’accesso ai backup richiedono controlli più severi.
Che aspetto ha una buona struttura delle casseforti
Una struttura delle casseforti utile dovrebbe aiutare le persone a trovare ciò di cui hanno bisogno senza dare loro tutto.
Una base pratica per la maggior parte delle PMI in crescita prevede sei casseforti di password per team::
- Finanza: Contabilità, buste paga, banking, fatturazione, portali fiscali, piattaforme di pagamento.
- Marketing: Social media, analytics, pubblicità, gestione dei contenuti, strumenti di design.
- Vendite e customer success: CRM, strumenti per le proposte, portali clienti, piattaforme di supporto.
- Operazioni: Portali dei fornitori, strumenti di gestione dei progetti, logistica, approvvigionamento.
- IT e sicurezza: Console di amministrazione, account di backup, gestione dei dispositivi, DNS, hosting, infrastrutture.
- Direzione: Materiali del consiglio, portali per gli investitori, servizi di livello dirigenziale, account sensibili dei fornitori.
Quando la struttura delle casseforti e l’accesso basato sui gruppi funzionano insieme, gli amministratori possono gestire i permessi su larga scala: assegnare un gruppo finanziario alla cassaforte della finanza, un gruppo IT alle casseforti dell’infrastruttura e un gruppo di progetto al lavoro temporaneo per un cliente. L’accesso così si adatta all’organigramma invece che alla memoria di un amministratore.
Dopo aver stabilito la struttura di base, è possibile creare casseforti con restrizioni dove il rischio lo giustifica. Un team IT può mantenere una cassaforte IT generale e una cassaforte amministrativa privilegiata separata, entrambe assegnate ai gruppi appropriati.
Questo diventa essenziale durante onboarding e offboarding. Aggiungere una persona a un gruppo concede in una volta sola tutte le casseforti necessarie; rimuoverla revoca tutto con la stessa immediatezza.
L’obiettivo non è rendere le casseforti complicate. L’obiettivo è evitare di mescolare credenziali con livelli di rischio molto diversi. Uno strumento di pianificazione dei social media non dovrebbe condividere l’accesso con l’amministrazione delle buste paga.
Strutture delle casseforti di password per team di diverse dimensioni
Un’azienda molto piccola non ha bisogno di un’architettura delle casseforti di livello aziendale. Troppa struttura troppo presto può creare confusione e rallentare l’adozione.
Anche con solo una o due persone, separare le credenziali aziendali da quelle personali in casseforti distinte getta le basi per la crescita.
Per un team di tre a 10 persone, possono bastare poche casseforti generiche: operazioni aziendali, finanza, marketing e IT. La priorità principale è evitare un’unica cassaforte per tutto e tenere separate le credenziali più sensibili.
Per un team di 10 a 50 persone, la struttura delle casseforti deve seguire come l’azienda è organizzata realmente. A questo stadio, l’accesso alle credenziali diventa parte delle operazioni quotidiane: le persone entrano nei team, i collaboratori esterni arrivano per progetti specifici, i manager diventano responsabili degli strumenti usati dai loro team e gli amministratori hanno bisogno di un modo per rivedere gli accessi senza aprire ogni credenziale una per una. I collaboratori esterni possono essere assegnati a casseforti specifiche per progetto senza dover configurare accessi granulari, così vedono solo ciò che il loro incarico richiede e perdono automaticamente l’accesso quando il progetto termina.
Per i team di 50 persone o più (PMI più grandi e team di medio mercato), le casseforti possono dover seguire sia i reparti sia i ruoli. Un’etichetta di reparto non è sempre abbastanza specifica: una persona può lavorare nella finanza senza avere bisogno dell’accesso al banking, o supportare le operazioni IT senza avere bisogno di credenziali amministrative privilegiate.
La struttura deve adattarsi all’azienda, non viceversa. Le sezioni seguenti spiegano come rendere operativa questa struttura attraverso onboarding, offboarding e revisioni continue degli accessi.
Integrare la struttura nell’onboarding
L’onboarding spesso mette in luce una gestione delle password debole. Un nuovo dipendente entra in azienda e qualcuno deve ricordare di quali credenziali ha bisogno, dove si trovano quelle password, chi può condividerle e quali accessi devono attendere formazione o approvazione.
Un modello basato sui team elimina quella dipendenza dalla memoria. Quando entra un nuovo assunto nella finanza, non ha bisogno di un collega che identifichi e condivida manualmente ogni credenziale. Può semplicemente essere aggiunto al gruppo della finanza per ottenere l’accesso di cui ha bisogno. Nessuno dovrebbe dover inoltrare link, incollare password in chat o ricordare quali strumenti usa di solito il team della finanza.
La persona può semplicemente essere aggiunta al gruppo della finanza ed ereditare automaticamente le casseforti e gli elementi assegnati a quel gruppo: solo le credenziali legate a quel ruolo. Questo rende l’onboarding più veloce e impedisce agli account sensibili di diffondersi oltre il team che ne ha bisogno. Le persone possono iniziare a lavorare senza inseguire le password, mentre l’azienda evita di concedere accessi ampi per comodità.
È anche qui che una chiara policy per le password si rivela utile. La guida di Proton alla creazione di una policy delle password spiega come le aziende possono definire le regole di creazione delle password, condivisione sicura, gestione degli accessi e autenticazione. Queste regole diventano più facili da applicare quando le credenziali sono già organizzate per team.
Rendere l’offboarding più sicuro
Con un’unica cassaforte aziendale condivisa, la revoca è totale o nulla: il dipendente in uscita può aver avuto a che fare con decine o centinaia di credenziali, costringendo a una rotazione estesa o, peggio, lasciando agli ex dipendenti un accesso persistente.
Un offboarding preciso si svolge così:
- Rimuovere la persona dai gruppi di team e di progetto.
- Esaminare le credenziali di cui era titolare o che gestiva.
- Ruotare le password a rischio più elevato dove necessario.
L’azienda può concentrare gli sforzi di rotazione e revisione sulle credenziali che comportano effettivamente un rischio, invece di trattare ogni password come un’emergenza.
È qui che la creazione di gruppi dà i suoi frutti. Se l’accesso è gestito solo tramite casseforti condivise, l’amministratore deve revocare la persona da ogni cassaforte una alla volta. Con i gruppi, rimuoverla dal gruppo revoca tutte le casseforti e gli elementi assegnati a quel gruppo in una sola volta: un’azione invece di un intero processo di verifica.
La stessa logica si applica quando qualcuno cambia ruolo. Una persona che passa dalle vendite alle operazioni non dovrebbe mantenere per impostazione predefinita le vecchie credenziali da amministratore CRM. I cambi di ruolo dovrebbero far scattare una revisione dell’accesso alle casseforti tanto quanto l’offboarding. Con un accesso basato sui gruppi, questa revisione è rapida: si sposta la persona tra i gruppi e il suo accesso si aggiorna automaticamente: le vecchie credenziali CRM rimosse, le nuove casseforti delle operazioni concesse, in un semplice passaggio.
Maggiore visibilità per gli amministratori
Una buona gestione delle password del team offre agli amministratori una visione chiara degli accessi. Dovrebbero essere in grado di rispondere rapidamente a domande di base.
Domande chiave sugli accessi a cui gli amministratori dovrebbero saper rispondere
- Chi può accedere alle credenziali finanziarie?
- Quali casseforti includono i collaboratori esterni?
- Quali utenti hanno accesso alle password degli amministratori?
- Quali credenziali sono condivise tra i reparti?
- Cosa è cambiato dopo l’uscita di un dipendente?
- Quali casseforti contengono account ad alto rischio o privilegiati?
Le linee guida del NCSC sulla gestione di identità e accessi(nuova finestra) sottolineano l’importanza di controllare chi e cosa può accedere a sistemi e dati. Indicano inoltre l’importanza di limitare l’accesso al necessario e di rivedere regolarmente gli accessi.
Questo è difficile quando gli accessi sono organizzati in base alla comodità anziché alle responsabilità. Una struttura delle casseforti ordinata offre agli amministratori un punto di partenza più solido per audit di sicurezza, revisioni degli accessi e questionari dei clienti.
Per i team IT, Proton Pass for Business supporta la gestione centralizzata, le policy, la condivisione sicura, report e log, il provisioning SCIM e le integrazioni SSO. I team ottengono una visibilità centralizzata che le password salvate nel browser e i fogli di calcolo condivisi non offrono.
Errori comuni nella gestione delle casseforti condivise
I problemi delle casseforti condivise iniziano di solito come scorciatoie. Rendono l’accesso più facile sul momento, ma rendono anche più difficile sapere in seguito chi può usare quali credenziali.
Cinque errori sono alla base della maggior parte dei fallimenti delle casseforti condivise nelle aziende in crescita:
Mantenimento di una sola cassaforte aziendale per troppo tempo
Una sola cassaforte può funzionare all’inizio, ma alla fine dà a troppe persone accesso a credenziali esterne al proprio ruolo.
Dipendenza dalle conoscenze di un solo amministratore
Se una sola persona sa dove si trovano le credenziali critiche, l’azienda dipende dalla memoria anziché dai processi: e con lei esce di porta anche quella conoscenza.
Trattamento degli accessi alle casseforti come permanenti
Le persone cambiano ruolo, i collaboratori esterni concludono i progetti e i fornitori se ne vanno. L’accesso alle casseforti dovrebbe cambiare con loro.
Dimenticanza della rotazione delle credenziali
Alcune password vanno cambiate dopo un offboarding, un cambio di ruolo o periodi di condivisione troppo ampia, in particolare per gli account amministratore, gli strumenti finanziari, i sistemi dei clienti e i portali dei fornitori.
Mescolanza dei login quotidiani con gli accessi privilegiati
Una cassaforte del team può semplificare il lavoro quotidiano, ma le credenziali ad alto rischio richiedono comunque una revisione più rigorosa e un accesso più ristretto.
Ognuno di questi errori ha la stessa causa di fondo, ossia accessi organizzati in base alla comodità, e la stessa cura: una struttura che rifletta team, ruoli e rischi.
Come Proton Pass for Business supporta la gestione delle password del team
Proton Pass for Business aiuta le aziende a passare dalla condivisione informale delle password a una gestione strutturata delle credenziali. I team possono generare password complesse, archiviare le credenziali in casseforti crittografate, condividere gli accessi in modo sicuro e gestire le password aziendali da un unico posto.
Un gestore di password aziendale offre ai team un posto più sicuro dove archiviare e condividere le credenziali, ma la struttura intorno a queste credenziali resta importante. Per i team in crescita, il passo successivo è assicurarsi che gli accessi condivisi riflettano il modo in cui le persone lavorano davvero: per reparto, ruolo, progetto e livello di rischio.
Con i gruppi in Proton Pass, l’accesso alle credenziali è gestito al livello in cui i team lavorano davvero: gli amministratori assegnano casseforti ed elementi a gruppi che rispecchiano i loro reparti o progetti, e le variazioni di appartenenza aggiornano gli accessi automaticamente: aggiungere una nuova assunzione le concede tutto il necessario, rimuoverla le revoca tutto.
Una struttura più chiara rende la condivisione sicura più facile da gestire nel flusso di lavoro. Le credenziali sono organizzate attorno ai team e ai ruoli che le usano davvero, gli amministratori hanno una visione migliore degli accessi e i dipendenti trovano le password di cui hanno bisogno senza spostare segreti in chat, email o note personali.
Organizza l’accesso alle credenziali del tuo team con un gestore di password aziendale.