Le aziende si trovano spesso ad affrontare molti piccoli rischi, come password riutilizzate, account ancora attivi di ex dipendenti e account per servizi non più utilizzati. Presi singolarmente non sembrano pericolosi, ma accumulandosi creano un ambiente di credenziali sempre più difficile da considerare attendibile.
Il rimedio a questo problema è il controllo regolare dello stato di integrità delle password. Un audit una tantum può mostrare cosa deve essere corretto in quel momento, ma il rischio legato alle password cambia continuamente: i dipendenti creano nuovi account, i team adottano nuovo software e nuovi dati sulle violazioni compaiono online.
Il monitoraggio dello stato di integrità della password trasforma la sicurezza delle credenziali in una pratica costante su cui la tua azienda può contare. Invece di attendere la prossima revisione annuale, gli amministratori possono tenere sotto controllo immediatamente le credenziali deboli, riutilizzate, compromesse da violazioni e inattive in tutta l’azienda, e poi correggere i rischi più urgenti prima che diventino un punto di accesso.
Per le piccole e medie imprese (PMI), questa visibilità è particolarmente utile, perché spesso si lavora in più discipline e dipartimenti. Può capitare di condividere l’accesso per lavorare più velocemente, riutilizzare le password per avere meno cose da ricordare o lasciare vecchi account attivi anche se nessuno li usa più. Senza un monitoraggio continuo e solide procedure di protezione dalle violazioni di dati, queste abitudini utili ma rischiose possono rimanere nascoste per mesi.
Che cos’è il monitoraggio dello stato di integrità della password?
Il monitoraggio dello stato di integrità della password consiste nel verificare continuamente le credenziali aziendali alla ricerca di segnali di rischio. Nei moderni gestori di password aziendali funziona come funzionalità integrata, e non come processo manuale che i team devono eseguire.
A differenza di un audit delle password una tantum, il monitoraggio è continuo e non limitato a una revisione di sicurezza annuale o a una richiesta di conformità. In questo modo gli amministratori hanno una visione regolare dello stato di integrità delle credenziali, così il rilevamento delle password deboli e la risposta alle violazioni diventano parte delle normali e rapide operazioni.
In pratica, il monitoraggio dello stato di integrità della password offre agli amministratori un modo per individuare i problemi delle credenziali quando sono ancora gestibili. Password deboli e ripetute, login esposti o account senza un responsabile chiaro possono sembrare problemi separati. Insieme, mostrano se un’azienda tiene sotto controllo il rischio legato alle credenziali o se lo lascia accumulare silenziosamente.
Un gestore di password aziendale sicuro come Proton Pass for Business offre ai team la visibilità di cui hanno bisogno. Verifica continuamente la sicurezza delle password, rileva il riutilizzo tra account e monitora il dark web alla ricerca di credenziali compromesse, così gli amministratori vedono i problemi senza dover eseguire revisioni manuali.
Secondo il Cyber Security Breaches Survey 2024(nuova finestra) del Regno Unito, metà delle aziende britanniche ha dichiarato di aver individuato una violazione o un attacco alla sicurezza informatica nei 12 mesi precedenti. Non ogni incidente inizia con una password, ma questo dato conferma che l’igiene di base della sicurezza va mantenuta in modo continuo.
Per le credenziali, ciò significa controllare lo stato di integrità delle password con la frequenza necessaria per individuare password deboli, riutilizzate, compromesse o dimenticate, oppure account inattivi, prima che diventino parte di un problema più grande.
Le quattro dimensioni dello stato di integrità della password
Un report dello stato di integrità della password dovrebbe mostrare più del semplice fatto che le credenziali sono archiviate nel posto giusto. Una cassaforte di password può evitare che le password siano sparse tra chat e fogli di calcolo (le casseforti possono anche essere condivise in modo sicuro con il team tramite Proton Pass), ma il fatto che una credenziale sia archiviata in modo sicuro non significa che sia sicura a sua volta.
Alcune potrebbero essere ancora troppo deboli, riutilizzate tra più servizi, esposte in dati di violazioni o collegate ad account di cui l’azienda non ha più bisogno. Monitorare questi segnali è ciò che trasforma la gestione delle password da una cassaforte passiva a uno strumento di sicurezza attivo.
Per questo motivo, lo stato di integrità della password si comprende meglio considerando quattro aree:
- Sicurezza
- Unicità
- Esposizione a violazioni
- Attività dell’account
Sicurezza della password
Una password robusta è lunga, imprevedibile e difficile da indovinare o violare. Le password deboli spesso derivano dall’abitudine: il nome dell’azienda con un anno, una frase familiare con un numero o una variante di una vecchia password che sembra più facile da ricordare.
Il test di sicurezza delle password di Proton può aiutare a capire cosa rende una password più robusta, ma per l’uso aziendale è importante capire anche se credenziali deboli vengono create e archiviate nella rete della tua azienda.
Se le password deboli continuano a comparire, l’azienda potrebbe avere bisogno di una policy per le password più rigorosa, di un onboarding più chiaro o di una migliore guida per i dipendenti. Proton Pass for Business semplifica questa operazione: il suo generatore di password integrato crea una password robusta e casuale ogni volta che un dipendente ne ha bisogno, così rispettare la policy non richiede alcuno sforzo in più.
Unicità della password
Il riutilizzo delle password è uno dei rischi più comuni per le credenziali, perché sembra comodo. È facile creare un account per un nuovo servizio, riutilizzare una password e passare oltre. Il problema è che una sola password esposta può aprire più di una porta.
In un’azienda, il riutilizzo può avvenire tra strumenti di lavoro, tra account personali e aziendali o tra credenziali condivise. Il monitoraggio aiuta gli amministratori a vedere dove compare più volte la stessa password e quali account vanno modificati per primi.
Ciò è particolarmente importante per i portali di amministrazione, gli account finanziari, l’email, i sistemi CRM, i servizi cloud e qualsiasi strumento che archivia informazioni su clienti o dipendenti. Una password riutilizzata in uno strumento a basso rischio può diventare molto più grave se la stessa password protegge anche un account sensibile.
Stato delle violazioni
Una password può essere robusta e unica quando viene creata e diventare rischiosa in seguito, perché compare nei dati di una violazione. Il monitoraggio regolare delle password aiuta a identificare questo problema, se e quando si verifica.
Nuove violazioni vengono scoperte di continuo, e l’esposizione delle credenziali non sempre diventa visibile nel momento in cui si verifica l’incidente. Una password può comparire in set di dati pubblici mesi dopo, un dipendente può aver usato un indirizzo email aziendale su un servizio che l’azienda non gestisce, oppure una credenziale segnata come sicura durante l’ultima revisione potrebbe non essere più sicura a causa dell’esposizione a una violazione.
La Data Breach Observatory di Proton mostra come credenziali esposte possono creare rischi per aziende, team e settori diversi. Il monitoraggio continuo riduce il tempo che intercorre tra l’esposizione e l’azione. Aiuta anche gli amministratori a valutare l’urgenza. La credenziale compromessa di una vecchia piattaforma di newsletter potrebbe dover essere sostituita, ma non ha lo stesso peso di un’esposizione legata a buste paga, hosting cloud, un registrar di domini o qualsiasi account con privilegi di amministratore.
Attività dell’account
L’attività dell’account è diversa dalla qualità della password. Una password può essere robusta, riutilizzata o esposta indipendentemente dalla frequenza di utilizzo dell’account; questa dimensione verifica se l’account stesso è ancora attivo, con un responsabile e necessario. Un account inattivo è un account che non viene usato da tempo. Un account dimenticato è un account di cui nessuno rivendica la proprietà, o di cui nessuno ricorda persino l’esistenza.
In entrambi i casi è facile passarli inosservati. Possono appartenere a ex dipendenti, collaboratori temporanei, software datati o strumenti che un team ha smesso di usare. Anche se nessuno li usa più, possono comunque creare rischi se le credenziali restano valide.
Il monitoraggio dello stato di integrità può far emergere gli account inutilizzati da lungo tempo, ma decidere cosa farne è un compito di gestione. In base a questa revisione, gli amministratori possono rimuovere le credenziali dalla cassaforte, assegnare un responsabile, modificare l’accesso o chiudere l’account direttamente nel servizio. Altri potrebbero richiedere l’assegnazione di un responsabile, una revisione degli accessi o la chiusura dell’account direttamente nel servizio.
L’inattività non è sempre pericolosa di per sé. Alcune credenziali vengono usate raramente perché appartengono a sistemi di backup, account di emergenza o portali di rinnovo annuali. Ma se l’azienda non sa spiegare perché un account esiste, chi ne è responsabile e se è ancora necessario, quell’account merita una revisione.
Quali credenziali e account le aziende dovrebbero monitorare continuamente
Non tutti i problemi legati alle password comportano lo stesso rischio. Il monitoraggio continuo dovrebbe aiutare a distinguere i problemi urgenti dalle attività di pulizia a priorità più bassa.
Un pratico controllo dello stato di integrità della password dovrebbe monitorare:
- Password deboli al di sotto delle soglie previste dalla policy. Devono essere sostituite con password robuste e generate, soprattutto per gli account collegati a dati dei clienti, finanza, impostazioni di amministrazione o infrastrutture.
- Password riutilizzate tra più servizi. Il riutilizzo va eliminato rapidamente quando interessa sistemi sensibili o account con ampio accesso.
- Credenziali collegate a un’esposizione a violazioni. Le credenziali compromesse da violazioni vanno trattate come urgenti, anche se l’account sembra a basso rischio. La stessa password potrebbe essere stata usata altrove.
- Account senza MFA attivata. Lo stato di integrità della password è più solido quando gli account importanti sono protetti dall’autenticazione a più fattori (MFA). Il monitoraggio dovrebbe evidenziare gli account di alto valore che dipendono ancora dalla sola password.
- Account inattivi o poco chiari. Le credenziali senza un responsabile chiaro o uno scopo attuale dovrebbero essere esaminate, riassegnate, archiviate o rimosse ove opportuno.
- Credenziali con privilegi elevati. Account di amministrazione, portali finanziari, sistemi HR, servizi di backup e login di infrastrutture meritano uno standard più rigoroso rispetto agli account operativi quotidiani.
Ed è qui che una policy chiara è utile. La guida di Proton alla creazione di una policy per le password spiega come le aziende possono definire regole per la creazione delle password, la condivisione sicura, l’MFA e la gestione degli accessi. Il monitoraggio è ciò che trasforma queste regole in una pratica costante. Senza di esso, una policy può esistere solo sulla carta, mentre password deboli o riutilizzate continuano a comparire nel lavoro quotidiano.
Come stabilire una cadenza per il monitoraggio dello stato di integrità della password
Il monitoraggio continuo non significa che ogni problema debba essere esaminato ogni giorno. Per la maggior parte delle aziende, la cadenza giusta combina report regolari con un’azione più rapida quando si verifica un incidente critico.
Ecco un semplice punto di partenza per la cadenza del monitoraggio:
- Avvisi critici il prima possibile: credenziali compromesse, password riutilizzate su account sensibili o password deboli connesse a sistemi di amministrazione, finanza, HR, clienti o infrastruttura.
- Report mensili sullo stato di integrità della password: punteggio complessivo, numero di password deboli, numero di password riutilizzate, credenziali compromesse, account inattivi, copertura MFA e progressi rispetto al mese precedente.
- Revisioni complete trimestrali: analisi più approfondita delle credenziali condivise, delle casseforti con privilegi, degli account inattivi e dell’accesso a livello di reparto.
- Controlli basati su eventi: onboarding, offboarding, cambi di ruolo, modifiche ai fornitori, fusioni, adozione di nuovo software o annunci di violazioni importanti.
Questa cadenza mantiene visibile lo stato di integrità della password senza trasformarlo in un onere manuale costante. Crea anche un ritmo per la responsabilità. L’IT può vedere dove il rischio sta aumentando. I manager possono esaminare le credenziali dei propri team. La direzione può monitorare se l’igiene delle credenziali sta migliorando o peggiorando.
Cosa dovrebbe mostrare un utile report sullo stato di integrità della password
Un report sullo stato di integrità della password dovrebbe aiutare a decidere cosa correggere per primo. Se mostra solo numeri grezzi, diventa facile ignorarlo. Se attribuisce lo stesso peso a ogni problema, può indirizzare i team nella direzione sbagliata.
La visualizzazione più utile è quella che combina stato, urgenza e progressi. Gli amministratori devono vedere dove esistono credenziali deboli, riutilizzate, compromesse o inattive, ma devono anche capire quali di questi problemi creano il rischio maggiore per l’azienda. Una password debole su un vecchio account di test merita comunque attenzione, ma non dovrebbe competere con una credenziale compromessa legata a buste paga, cloud hosting, email o a un registrar.
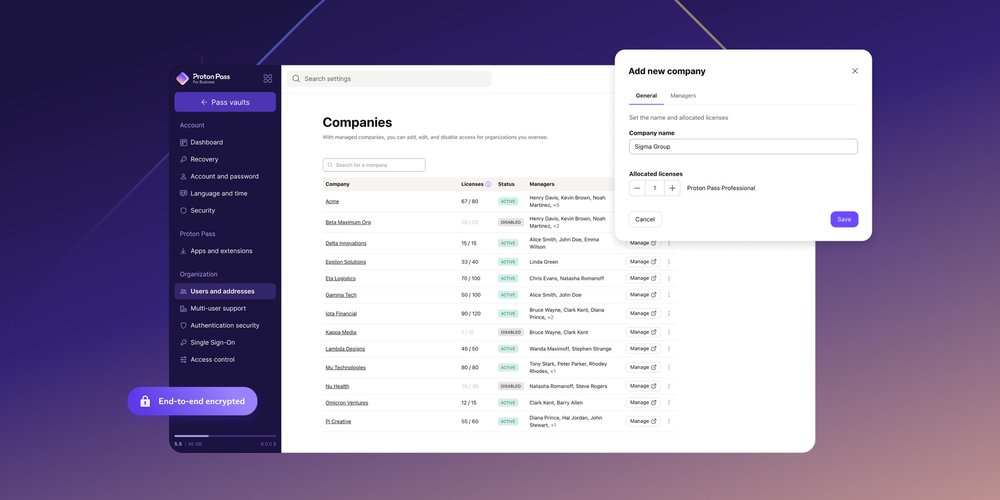
La gestione dei gruppi in Proton Pass for Business supporta questo tipo di prioritizzazione. L’IT può creare gruppi che corrispondono a reparti, team o account dei clienti e assegnare l’accesso alle casseforti a livello di gruppo, così quando qualcuno entra o lascia un team, l’accesso alle casseforti viene aggiornato automaticamente e il report sullo stato di integrità riflette una struttura che corrisponde a come l’azienda funziona realmente.
Il report dovrebbe anche mostrare se la sicurezza delle credenziali sta migliorando. Un numero crescente di password riutilizzate può indicare una scarsa adozione del gestore di password. Una correzione lenta delle credenziali compromesse può mostrare che la proprietà non è chiara. Troppi account inattivi possono suggerire che i processi di offboarding e di revisione del software necessitano di miglioramenti.
Nel complesso, lo stato di integrità della password dovrebbe essere un indicatore chiaro dell’igiene delle credenziali dell’azienda: dove si sta accumulando rischio, quanto rapidamente i team rispondono e se la policy sulle password sta cambiando il comportamento nel tempo.
Come Proton Pass Monitor rende visibile il rischio legato alle credenziali
Proton Pass for Business è un gestore di password aziendale sicuro che aiuta i team ad archiviare, generare, riempire automaticamente e condividere le credenziali in modo sicuro. Per il monitoraggio dello stato di integrità della password, le aziende possono utilizzare Pass Monitor.
Pass Monitor offre agli amministratori visibilità sulle credenziali deboli, riutilizzate e compromesse in tutto il team. Invece di attendere una revisione manuale, le aziende possono vedere quali password necessitano di attenzione e dove si trovano i rischi più gravi. Questo rende lo stato di integrità della password più facile da gestire come parte delle operazioni di sicurezza quotidiane.
Per le aziende con team in crescita, questa visibilità è importante perché il rischio legato alle credenziali raramente si concentra in un unico punto. Alcuni problemi derivano da vecchie password condivise. Altri derivano da abitudini personali, onboarding frettoloso, account abbandonati o strumenti adottati senza il coinvolgimento dell’IT. Pass Monitor aiuta a evidenziare questi problemi, in modo che i team possano intervenire prima che una credenziale debole o esposta diventi un incidente più grave.
Proton Pass for Business offre ai team le basi per una gestione delle credenziali più solida: casseforti crittografate, condivisione sicura, generazione di password robuste, riempimento automatico, autenticazione a due fattori integrata, chiavi di accesso, policy amministrative, log, controllo degli accessi basato sui ruoli, provisioning SCIM e integrazione SSO. Per i team IT, la pagina Pass for IT teams di Proton spiega come queste funzionalità supportano una gestione centralizzata delle credenziali in tutta l’azienda.
Pass Monitor non dovrebbe sostituire policy, formazione, MFA o revisioni degli accessi. Rende questi controlli più facili da applicare, perché gli amministratori non si affidano più a congetture. Colma anche il divario tra policy e pratica: regole che altrimenti esisterebbero solo su carta diventano misurabili e applicabili, e le credenziali sparse su decine di piattaforme smettono di accumulare rischio invisibile. Gli amministratori possono vedere quali credenziali sono deboli, riutilizzate o compromesse, e utilizzare queste informazioni per guidare la correzione.
Monitora continuamente lo stato di integrità delle credenziali del tuo team con un gestore di password aziendale.