As empresas costumam enfrentar muitos riscos pequenos, como senhas reutilizadas, contas ativas de ex-funcionários e contas de serviços que não são mais usados. Isolados, eles não parecem perigosos, mas, à medida que se acumulam, criam um ambiente de credenciais cada vez mais difícil de manter como de confiança.
O antídoto para esse problema são verificações regulares de integridade da senha. Uma auditoria pontual pode mostrar o que precisa ser corrigido naquele momento, mas o risco das senhas muda constantemente à medida que os funcionários criam novas contas, as equipes adotam novos softwares e novos dados de violações aparecem on-line.
O monitoramento da integridade da senha transforma a segurança das credenciais em uma prática contínua em que a empresa pode confiar. Em vez de esperar pela próxima revisão anual, os administradores podem acompanhar imediatamente credenciais fracas, reutilizadas, expostas em violações e inativas em toda a empresa e, então, corrigir os riscos mais urgentes antes que se tornem um ponto de entrada.
Para pequenas e médias empresas (PMEs), essa visibilidade é especialmente útil porque as pessoas costumam trabalhar em várias disciplinas e departamentos. Elas podem compartilhar acesso para serem mais ágeis, reutilizar senhas para ter menos o que lembrar ou deixar contas antigas ativas mesmo que ninguém as use mais. Sem monitoramento contínuo e procedimentos sólidos de proteção contra violações de dados, esses hábitos úteis, mas arriscados, podem ficar ocultos por meses.
O que é monitoramento da integridade da senha?
O monitoramento da integridade da senha significa verificar continuamente as credenciais da empresa em busca de sinais de risco. Nos modernos gerenciadores de senhas empresariais, ele funciona como um recurso integrado, e não como um processo manual que as equipes precisam executar.
Diferentemente de uma auditoria de senhas pontual, o monitoramento é contínuo, e não limitado a uma revisão anual de segurança ou a uma solicitação de conformidade. Isso dá aos administradores uma visão regular da integridade das credenciais, de modo que a detecção de senhas fracas e a resposta a violações se tornem parte das operações normais e rápidas.
Na prática, o monitoramento da integridade da senha dá aos administradores uma forma de enxergar problemas de credenciais enquanto ainda são gerenciáveis. Senhas fracas e repetidas, inícios de sessão expostos ou contas sem proprietário claro podem parecer problemas separados. Juntos, eles mostram se a empresa está mantendo o risco das credenciais sob controle ou deixando que ele se acumule silenciosamente.
Um gerenciador de senhas empresarial seguro, como o Proton Pass for Business, dá às equipes a visibilidade de que precisam. Ele verifica continuamente a força das senhas, detecta a reutilização entre contas e monitora a dark web em busca de credenciais comprometidas, para que os administradores vejam os problemas sem precisar realizar revisões manuais.
A Cyber Security Breaches Survey 2024(nova janela) do Reino Unido constatou que metade das empresas do país relatou ter identificado uma violação ou um ataque de segurança cibernética nos 12 meses anteriores. Nem todo incidente começa com uma senha, mas essa constatação reforça que a higiene básica de segurança precisa ser mantida continuamente.
Para as credenciais, isso significa verificar a integridade da senha com frequência suficiente para identificar senhas fracas, reutilizadas, expostas em violações, esquecidas ou contas inativas antes que elas se tornem parte de um problema maior.
As quatro dimensões da integridade da senha
Um relatório de integridade da senha deve mostrar mais do que se as credenciais estão armazenadas no lugar certo. Um cofre de senhas pode evitar que as senhas fiquem espalhadas por conversas e planilhas (os cofres também podem ser compartilhados com segurança pela equipe usando o Proton Pass), mas o fato de uma credencial estar armazenada com segurança não significa que ela seja, em si, segura.
Algumas ainda podem ser fracas demais, reutilizadas entre serviços, expostas em dados de violações ou vinculadas a contas de que a empresa não precisa mais. Monitorar esses sinais é o que transforma o gerenciamento de senhas de um cofre passivo em uma ferramenta de segurança ativa.
Por isso, a integridade da senha é melhor compreendida em quatro áreas:
- Força
- Exclusividade
- Exposição a violações
- Atividade da conta
Força da senha
Uma senha forte é longa, imprevisível e difícil de adivinhar ou decifrar. Senhas fracas geralmente vêm do hábito: um nome de empresa com um ano, uma frase conhecida com um número ou uma variação de uma senha antiga que parece mais fácil de lembrar.
O teste de força de senha da Proton pode ajudar as pessoas a entender o que torna uma senha mais forte, mas, para uso empresarial, também é importante saber se credenciais fracas estão sendo criadas e armazenadas na rede da sua empresa.
Se senhas fracas continuam aparecendo, a empresa pode precisar de uma política de senhas mais rigorosa, um onboarding mais claro ou uma orientação melhor aos funcionários. O Proton Pass for Business facilita isso: o gerador de senhas integrado cria uma senha forte e aleatória sempre que um funcionário precisar de uma, de modo que seguir a política não exija esforço extra.
Exclusividade da senha
A reutilização de senhas é um dos riscos de credenciais mais comuns porque parece conveniente. É fácil criar uma conta em um novo serviço, reutilizar uma senha e seguir em frente. O problema é que uma senha exposta pode, então, abrir mais de uma porta.
Em uma empresa, a reutilização pode ocorrer entre ferramentas de trabalho, entre contas pessoais e profissionais ou entre credenciais compartilhadas. O monitoramento ajuda os administradores a ver onde a mesma senha aparece mais de uma vez e quais contas precisam ser alteradas primeiro.
Isso é especialmente importante para portais de administrador, contas financeiras, e-mail, sistemas de CRM, serviços em nuvem e qualquer ferramenta que armazene informações de clientes ou funcionários. Uma senha reutilizada em uma ferramenta de baixo risco pode se tornar muito mais grave se a mesma senha também proteger uma conta sensível.
Situação de violação
Uma senha pode ser forte e exclusiva quando é criada e, depois, se tornar arriscada por aparecer em dados de violações. O monitoramento regular de senhas ajuda você a identificar esse problema, se e quando ele ocorrer.
Novas violações são descobertas constantemente, e a exposição de credenciais nem sempre se torna visível no momento em que um incidente acontece. Uma senha pode aparecer em conjuntos de dados públicos meses depois, um funcionário pode ter usado um endereço de e-mail corporativo em um serviço que a empresa não gerencia, ou uma credencial marcada como segura na última revisão pode não ser mais segura devido à exposição a violações.
O Observatório de Violações de Dados da Proton mostra como credenciais expostas podem criar riscos entre empresas, equipes e setores. O monitoramento contínuo encurta o tempo entre a exposição e a ação. Ele também ajuda os administradores a avaliar a urgência. Uma credencial exposta em violação de uma plataforma antiga de boletins informativos pode precisar ser substituída, mas não tem o mesmo peso que uma exposição ligada à folha de pagamento, hospedagem em nuvem, registrador de domínios ou qualquer conta com privilégios de administrador.
Atividade da conta
A atividade da conta é diferente da qualidade da senha. Uma senha pode ser forte, reutilizada ou exposta independentemente da frequência com que a conta é usada; essa dimensão avalia se a própria conta ainda está ativa, tem um proprietário e é necessária. Uma conta inativa é aquela que não foi usada recentemente. Uma conta esquecida é aquela da qual ninguém reivindica a propriedade ou de cuja existência nem se lembra.
Ambas são fáceis de passar despercebidas. Elas podem pertencer a ex-funcionários, contratados temporários, software antigo ou ferramentas que uma equipe parou de usar. Mesmo que ninguém as use mais, elas ainda podem criar riscos se as credenciais permanecerem válidas.
O monitoramento da integridade pode revelar contas que não são usadas há muito tempo, mas decidir o que fazer com elas é uma tarefa de gerenciamento. Com base nessa revisão, os administradores podem remover credenciais do cofre, atribuir propriedade, ajustar o acesso ou fechar a conta diretamente no serviço. Outras podem precisar de atribuição de propriedade, revisão de acesso ou do fechamento da conta diretamente no serviço.
A inatividade nem sempre é perigosa por si só. Algumas credenciais raramente são usadas porque pertencem a sistemas de backup, contas de emergência ou portais de renovação anual. Mas, se a empresa não consegue explicar por que uma conta existe, quem é o proprietário e se ela ainda é necessária, essa conta merece revisão.
Quais credenciais e contas as empresas devem monitorar continuamente
Nem todo problema de senha traz o mesmo risco. O monitoramento contínuo deve ajudar a separar problemas urgentes de tarefas de limpeza de menor prioridade.
Uma verificação prática de integridade da senha deve monitorar:
- Senhas fracas abaixo dos limites da política. Elas devem ser substituídas por senhas fortes e geradas, especialmente para contas conectadas a dados de clientes, finanças, configurações de administrador ou infraestrutura.
- Senhas reutilizadas em vários serviços. A reutilização deve ser eliminada rapidamente quando afeta sistemas sensíveis ou contas com amplo acesso.
- Credenciais vinculadas à exposição em violações. Credenciais expostas em violações devem ser tratadas como urgentes, mesmo que a conta pareça de baixo risco. A mesma senha pode ter sido usada em outro lugar.
- Contas sem MFA ativado. A integridade da senha é maior quando contas importantes são protegidas por autenticação multifator (MFA). O monitoramento deve destacar contas de alto valor que ainda dependem apenas de uma senha.
- Contas inativas ou sem definição clara. Credenciais sem um proprietário ou finalidade atuais claros devem ser revisadas, reatribuídas, arquivadas ou removidas, quando apropriado.
- Credenciais privilegiadas. Contas de administrador, portais financeiros, sistemas de RH, serviços de backup e inícios de sessão de infraestrutura merecem um padrão mais rigoroso do que as contas operacionais do dia a dia.
É aqui que uma política clara ajuda. O guia da Proton sobre como criar uma política de senhas explica como as empresas podem definir regras para a criação de senhas, o compartilhamento seguro, o MFA e o gerenciamento de acesso. O monitoramento é o que transforma essas regras em uma prática contínua. Sem ele, uma política pode existir apenas no papel, enquanto senhas fracas ou reutilizadas continuam aparecendo no trabalho diário.
Como criar uma cadência de monitoramento da integridade da senha
O monitoramento contínuo não significa que todo problema precisa ser revisado todos os dias. Para a maioria das empresas, a cadência certa combina relatórios regulares com ações mais rápidas quando ocorre um incidente crítico.
Aqui está um ponto de partida simples para a cadência de monitoramento:
- Alertas críticos o mais rápido possível: credenciais violadas, senhas reutilizadas em contas sensíveis ou senhas fracas conectadas a sistemas de administração, finanças, RH, atendimento ao cliente ou infraestrutura.
- Relatórios mensais de integridade da senha: pontuação geral, número de senhas fracas, número de senhas reutilizadas, credenciais violadas, contas inativas, cobertura de MFA e progresso desde o mês anterior.
- Revisões completas trimestrais: análise mais aprofundada de credenciais compartilhadas, cofres privilegiados, contas inativas e acesso por departamento.
- Verificações baseadas em eventos: contratações, desligamentos, mudanças de função, mudanças de fornecedores, fusões, adoção de novos softwares ou anúncios de grandes violações.
Essa cadência mantém a integridade da senha visível sem transformá-la em um fardo manual constante. Ela também cria um ritmo de responsabilização. A equipe de TI pode ver onde o risco está aumentando. Os gerentes podem revisar as credenciais pertencentes às suas equipes. A liderança pode acompanhar se a higiene de credenciais está melhorando ou se deteriorando.
O que um relatório útil de integridade da senha deve mostrar
Um relatório de integridade da senha deve ajudar as pessoas a decidir o que corrigir primeiro. Se ele mostrar apenas números brutos, fica fácil ignorá-lo. Se der o mesmo peso a cada problema, pode levar as equipes na direção errada.
A visualização mais útil é aquela que combina status, urgência e progresso. Os administradores precisam ver onde existem credenciais fracas, reutilizadas, violadas ou inativas, mas também precisam entender quais desses problemas criam o maior risco para o negócio. Uma senha fraca em uma conta antiga de teste ainda merece atenção, mas não deve competir com uma credencial violada vinculada à folha de pagamento, à hospedagem em nuvem, ao e-mail ou a um registrador de domínios.
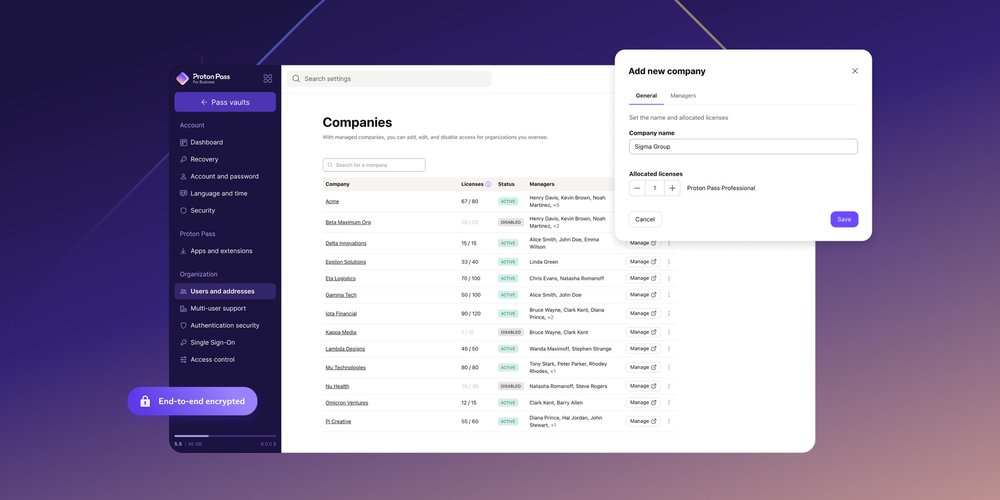
O gerenciamento de grupos no Proton Pass for Business oferece suporte a esse tipo de priorização. A TI pode criar grupos que correspondam a departamentos, equipes ou contas de clientes e atribuir acesso a cofres no nível do grupo, de modo que, quando alguém entra ou sai de uma equipe, o acesso aos cofres é atualizado automaticamente, e o relatório de integridade reflete uma estrutura que corresponde a como a empresa realmente funciona.
O relatório também deve mostrar se a segurança das credenciais está melhorando. Um número crescente de senhas reutilizadas pode indicar baixa adoção do gerenciador de senhas. A remediação lenta de credenciais violadas pode mostrar que a responsabilidade não está clara. Contas inativas demais podem sugerir que os processos de desligamento e de revisão de software precisam ser aprimorados.
No geral, a integridade da senha deve ser um indicador claro da higiene de credenciais da sua empresa: onde o risco está se acumulando, com que rapidez as equipes respondem e se a política de senhas está mudando o comportamento ao longo do tempo.
Como o Proton Pass Monitor torna o risco de credenciais visível
O Proton Pass for Business é um gerenciador de senhas corporativo seguro que ajuda as equipes a armazenar, gerar, preencher automaticamente e compartilhar credenciais com segurança. Para monitorar a integridade da senha, as empresas podem usar o Pass Monitor.
O Pass Monitor dá aos administradores visibilidade sobre credenciais fracas, reutilizadas e violadas em toda a equipe. Em vez de esperar por uma revisão manual, as empresas podem ver quais senhas precisam de atenção e onde estão os riscos mais graves. Isso torna a integridade da senha mais fácil de gerenciar como parte das operações de segurança do dia a dia.
Para empresas com equipes em crescimento, essa visibilidade é importante porque o risco de credenciais raramente fica concentrado em um só lugar. Alguns problemas vêm de senhas compartilhadas antigas. Outros vêm de hábitos pessoais, contratações apressadas, contas abandonadas ou ferramentas adotadas sem o envolvimento da TI. O Pass Monitor ajuda a identificar esses problemas para que as equipes possam agir antes que uma credencial fraca ou exposta se torne um incidente maior.
O Proton Pass for Business dá às equipes a base para um gerenciamento de credenciais mais sólido: cofres criptografados, compartilhamento seguro, geração de senhas fortes, preenchimento automático, autenticação de dois fatores integrada, passkeys, políticas de administrador, registros, controle de acesso baseado em funções, provisionamento SCIM e integração com SSO. Para as equipes de TI, a página Pass para equipes de TI do Proton explica como esses recursos oferecem suporte ao gerenciamento centralizado de credenciais em toda a empresa.
O Pass Monitor não deve substituir políticas, treinamentos, MFA ou revisões de acesso. Ele facilita a aplicação desses controles porque os administradores não dependem mais de suposições. Ele também fecha a lacuna entre política e prática: regras que, de outro modo, existiriam apenas no papel se tornam mensuráveis e aplicáveis, e credenciais espalhadas por dezenas de plataformas param de acumular risco invisível. Os administradores podem ver quais credenciais estão fracas, reutilizadas ou violadas e usar essas informações para orientar a remediação.
Monitore continuamente a integridade das credenciais da sua equipe com um gerenciador de senhas corporativo.