Les entreprises sont souvent confrontées à de nombreux petits risques, comme des mots de passe réutilisés, des comptes toujours actifs d’anciens employés ou des comptes pour des services qui ne sont plus utilisés. Pris isolément, ils ne semblent pas dangereux, mais à mesure qu’ils s’accumulent, ils créent un environnement d’identifiants de plus en plus difficile à considérer comme approuvé.
L’antidote à ce problème réside dans des contrôles réguliers de la sécurité des mots de passe. Un audit ponctuel peut montrer ce qui doit être corrigé à un instant donné, mais le risque lié aux mots de passe évolue sans cesse : les employés créent de nouveaux comptes, les équipes adoptent de nouveaux logiciels et de nouvelles fuites de données apparaissent en ligne.
La surveillance de la sécurité des mots de passe transforme la sécurité des identifiants en une pratique continue sur laquelle votre entreprise peut compter. Plutôt que d’attendre la prochaine revue annuelle, les admins peuvent suivre immédiatement les identifiants faibles, réutilisés, compromis par une fuite de données ou inactifs dans toute l’entreprise, puis corriger les risques les plus urgents avant qu’ils ne deviennent une porte d’entrée.
Pour les petites et moyennes entreprises (PME), cette visibilité est particulièrement utile, car chacun travaille souvent dans plusieurs disciplines et départements à la fois. On peut partager des accès pour aller plus vite, réutiliser des mots de passe pour avoir moins de choses à retenir, ou laisser d’anciens comptes actifs alors que plus personne ne les utilise. Sans surveillance continue ni procédures solides de protection contre les fuites de données, ces habitudes utiles mais risquées peuvent rester masquées pendant des mois.
Qu’est-ce que la surveillance de la sécurité des mots de passe ?
La surveillance de la sécurité des mots de passe consiste à vérifier en continu les identifiants de l’entreprise afin de détecter tout signe de risque. Dans les gestionnaires de mots de passe d’entreprise modernes, elle fonctionne comme une fonctionnalité intégrée plutôt que comme un processus manuel que les équipes doivent exécuter.
Contrairement à un audit des mots de passe ponctuel, la surveillance est continue, plutôt que limitée à une revue de sécurité annuelle ou à une demande de conformité. Les admins bénéficient ainsi d’une vue régulière de la santé des identifiants, si bien que la détection des mots de passe faibles et la réponse aux fuites de données font partie des opérations normales et rapides.
En pratique, la surveillance de la sécurité des mots de passe permet aux admins de voir les problèmes d’identifiants tant qu’ils restent gérables. Les mots de passe faibles ou répétés, les identifiants exposés ou les comptes sans propriétaire clair peuvent sembler être des problèmes distincts. Ensemble, ils montrent si une entreprise garde le risque lié aux identifiants sous contrôle ou le laisse s’accumuler discrètement.
Un gestionnaire de mots de passe d’entreprise sécurisé comme Proton Pass for Business donne aux équipes la visibilité dont elles ont besoin. Il vérifie en continu le niveau de sécurité des mots de passe, détecte la réutilisation entre les comptes et surveille le dark web à la recherche d’identifiants compromis, ce qui permet aux admins de repérer les problèmes sans effectuer de revues manuelles.
D’après le Cyber Security Breaches Survey 2024(nouvelle fenêtre) du Royaume-Uni, la moitié des entreprises britanniques ont déclaré avoir identifié une violation ou une attaque de cybersécurité au cours des 12 mois précédents. Tous les incidents ne commencent pas par un mot de passe, mais cette conclusion confirme que l’hygiène de sécurité de base doit être maintenue en continu.
Pour les identifiants, cela signifie vérifier la sécurité des mots de passe assez souvent pour repérer les mots de passe faibles, réutilisés ou compromis, ou les comptes oubliés ou inactifs, avant qu’ils ne s’inscrivent dans un problème plus important.
Les quatre dimensions de la sécurité des mots de passe
Un rapport sur la sécurité des mots de passe devrait montrer bien plus que si les identifiants sont stockés au bon endroit. Un coffre-fort de mots de passe peut empêcher les mots de passe d’être dispersés dans des conversations et des feuilles de calcul, et ces coffres-forts peuvent aussi être partagés en toute sécurité au sein de l’équipe à l’aide de Proton Pass, mais le fait qu’un identifiant soit stocké de manière sécurisée ne garantit pas qu’il soit lui-même sécurisé.
Certains peuvent encore être trop faibles, réutilisés sur plusieurs services, exposés dans des fuites de données ou rattachés à des comptes dont l’entreprise n’a plus besoin. C’est en surveillant ces signaux qu’on transforme la gestion des mots de passe d’un coffre-fort passif en un outil de sécurité actif.
Pour cette raison, il est préférable d’aborder la sécurité des mots de passe sous quatre angles :
- Robustesse
- Unicité
- Exposition aux fuites de données
- Activité des comptes
Niveau de sécurité du mot de passe
Un mot de passe fort est long, imprévisible et difficile à deviner ou à casser. Les mots de passe faibles naissent souvent de l’habitude : le nom de l’entreprise accompagné d’une année, une phrase familière avec un chiffre ou une variante d’un ancien mot de passe qui semble plus facile à retenir.
Le testeur de robustesse des mots de passe de Proton aide chacun à comprendre ce qui rend un mot de passe plus robuste, mais en entreprise, il est également important de savoir si des identifiants faibles sont créés et stockés sur l’ensemble de votre réseau d’entreprise.
Si des mots de passe faibles continuent d’apparaître, l’entreprise a peut-être besoin d’une politique de mots de passe plus stricte, d’un processus d’intégration plus clair ou de meilleurs conseils pour les employés. Proton Pass for Business simplifie les choses : son générateur de mots de passe intégré crée un mot de passe fort et aléatoire dès qu’un employé en a besoin, si bien que respecter la politique n’exige aucun effort supplémentaire.
Unicité des mots de passe
La réutilisation des mots de passe est l’un des risques d’identifiants les plus courants, car elle paraît pratique. Il est facile de créer un compte pour un nouveau service, de réutiliser un mot de passe et de passer à la suite. Le problème, c’est qu’un seul mot de passe exposé peut alors ouvrir plusieurs portes.
En entreprise, la réutilisation peut concerner les outils de travail, les comptes personnels et professionnels, ou des identifiants partagés. La surveillance aide les admins à voir où le même mot de passe apparaît plusieurs fois et quels comptes doivent être modifiés en premier.
C’est particulièrement important pour les portails d’administration, les comptes financiers, la messagerie, les systèmes CRM, les services cloud et tout outil qui stocke des informations sur les clients ou les employés. Un mot de passe réutilisé dans un outil peu risqué peut devenir bien plus grave si ce même mot de passe protège aussi un compte sensible.
Statut des fuites de données
Un mot de passe peut être fort et unique au moment de sa création, puis devenir risqué plus tard parce qu’il apparaît dans des fuites de données. La surveillance régulière des mots de passe vous aide à identifier ce problème, le cas échéant et au moment où il se produit.
De nouvelles fuites de données sont découvertes en permanence, et l’exposition d’identifiants ne devient pas toujours visible au moment où l’incident survient. Un mot de passe peut apparaître dans des jeux de données publics des mois plus tard, un employé a peut-être utilisé une adresse e-mail professionnelle sur un service que l’entreprise ne gère pas, ou un identifiant marqué comme sûr lors de la dernière revue peut ne plus l’être en raison d’une exposition à une fuite de données.
L’Observatoire des fuites de données de Proton montre comment des identifiants exposés peuvent créer des risques dans les entreprises, les équipes et les différents secteurs. La surveillance continue réduit le délai entre l’exposition et l’action. Elle aide également les admins à juger l’urgence. Un identifiant compromis pour une ancienne plateforme de newsletter peut devoir être remplacé, mais il n’a pas le même poids qu’une exposition liée à la paie, à l’hébergement cloud, à un registraire de domaine ou à tout compte doté de privilèges d’admin.
Activité des comptes
L’activité des comptes est différente de la qualité des mots de passe. Un mot de passe peut être fort, réutilisé ou exposé, quelle que soit la fréquence d’utilisation du compte ; cette dimension examine si le compte lui-même est toujours actif, attribué et nécessaire. Un compte inactif est un compte qui n’a pas été utilisé récemment. Un compte oublié est un compte dont personne ne revendique la propriété, ou dont l’existence même est oubliée.
Les deux sont faciles à négliger. Ils peuvent appartenir à d’anciens employés, à des prestataires temporaires, à des logiciels legacy ou à des outils qu’une équipe a cessé d’utiliser. Même si plus personne ne les utilise, ils peuvent toujours créer un risque si les identifiants restent valides.
La surveillance peut faire ressortir les comptes inutilisés depuis longtemps, mais décider de leur sort relève de la gestion. À l’issue de cette revue, les admins peuvent retirer des identifiants du coffre-fort, attribuer un propriétaire, ajuster les accès ou fermer le compte directement dans le service. D’autres peuvent nécessiter l’attribution d’un propriétaire, la revue des accès ou la fermeture du compte directement dans le service.
L’inactivité n’est pas toujours dangereuse en soi. Certains identifiants sont rarement utilisés parce qu’ils appartiennent à des systèmes de sauvegarde, à des comptes d’urgence ou à des portails de renouvellement annuel. Mais si l’entreprise ne peut pas expliquer pourquoi un compte existe, qui en est propriétaire et s’il est toujours nécessaire, ce compte mérite une revue.
Les identifiants et les comptes que les entreprises doivent surveiller en continu
Tous les problèmes de mots de passe ne présentent pas le même risque. La surveillance continue devrait aider à distinguer les problèmes urgents du nettoyage de moindre priorité.
Un contrôle de la sécurité des mots de passe efficace devrait surveiller :
- Mots de passe faibles en dessous des seuils de la politique. Ils devraient être remplacés par des mots de passe forts et générés, en particulier pour les comptes connectés aux données clients, à la finance, aux paramètres d’administration ou à l’infrastructure.
- Mots de passe réutilisés sur plusieurs services. La réutilisation devrait être éliminée rapidement lorsqu’elle touche des systèmes sensibles ou des comptes disposant d’un large accès.
- Identifiants liés à une exposition aux fuites de données. Les identifiants compromis par une fuite de données doivent être traités comme urgents, même si le compte paraît peu risqué. Le même mot de passe a peut-être été utilisé ailleurs.
- Comptes sans MFA activé. La sécurité des mots de passe est renforcée lorsque les comptes importants sont protégés par une authentification multifacteur (MFA). La surveillance devrait mettre en évidence les comptes à forte valeur qui reposent encore sur un mot de passe seul.
- Comptes inactifs ou flous. Les identifiants sans propriétaire ni usage actuel clair devraient être revus, réattribués, archivés ou retirés le cas échéant.
- Identifiants privilégiés. Les comptes d’admin, les portails financiers, les systèmes RH, les services de sauvegarde et les identifiants d’infrastructure méritent une norme plus stricte que les comptes opérationnels quotidiens.
C’est là qu’une politique claire s’avère utile. Le guide de Proton sur la création d’une politique de mots de passe explique comment les entreprises peuvent définir des règles pour la création des mots de passe, le partage sécurisé, la MFA et la gestion des accès. La surveillance est ce qui transforme ces règles en une pratique continue. Sans elle, une politique peut n’exister que sur le papier pendant que des mots de passe faibles ou réutilisés continuent d’apparaître dans le travail quotidien.
Comment mettre en place une cadence de surveillance de la sécurité des mots de passe
La surveillance continue ne signifie pas que chaque problème doit être revu chaque jour. Pour la plupart des entreprises, la bonne cadence associe des rapports réguliers à une action plus rapide en cas d’incident critique.
Voici un point de départ simple pour une cadence de surveillance :
- Alertes critiques dès que possible : identifiants compromis par des fuites de données, mots de passe réutilisés sur des comptes sensibles ou mots de passe faibles connectés à des systèmes d’administration, de finance, de RH, de service client ou d’infrastructure.
- Rapports mensuels sur la sécurité des mots de passe : score global, nombre de mots de passe faibles, nombre de mots de passe réutilisés, identifiants compromis par des fuites de données, comptes inactifs, couverture MFA et progrès réalisés depuis le mois précédent.
- Examens complets trimestriels : analyse approfondie des identifiants partagés, des coffres-forts à privilèges, des comptes inactifs et des accès accordés au niveau des départements.
- Vérifications basées sur les événements : arrivées et départs de collaborateurs, changements de rôle, changements de prestataires, fusions, adoption d’un nouveau logiciel ou annonces de fuites de données majeures.
Ce rythme permet de garder la sécurité des mots de passe visible sans la transformer en une charge manuelle constante. Il crée également un cadre de responsabilisation. L’équipe informatique peut voir où le risque augmente. Les responsables peuvent passer en revue les identifiants de leurs équipes. La direction peut suivre si l’hygiène des identifiants s’améliore ou se dégrade.
Ce qu’un rapport utile sur la sécurité des mots de passe doit montrer
Un rapport sur la sécurité des mots de passe doit aider à décider quoi corriger en premier. S’il ne montre que des chiffres bruts, il devient facile à ignorer. S’il accorde le même poids à chaque problème, il peut envoyer les équipes dans la mauvaise direction.
La vue la plus utile combine l’état, l’urgence et la progression. Les admins doivent voir où se trouvent les identifiants faibles, réutilisés, compromis par des fuites de données ou inactifs, mais ils doivent aussi comprendre lesquels de ces problèmes créent le plus grand risque pour l’entreprise. Un mot de passe faible sur un ancien compte de test mérite toujours de l’attention, mais il ne doit pas entrer en concurrence avec un identifiant compromis par une fuite de données et lié à la paie, à l’hébergement cloud, à la messagerie ou à un registraire de domaine.
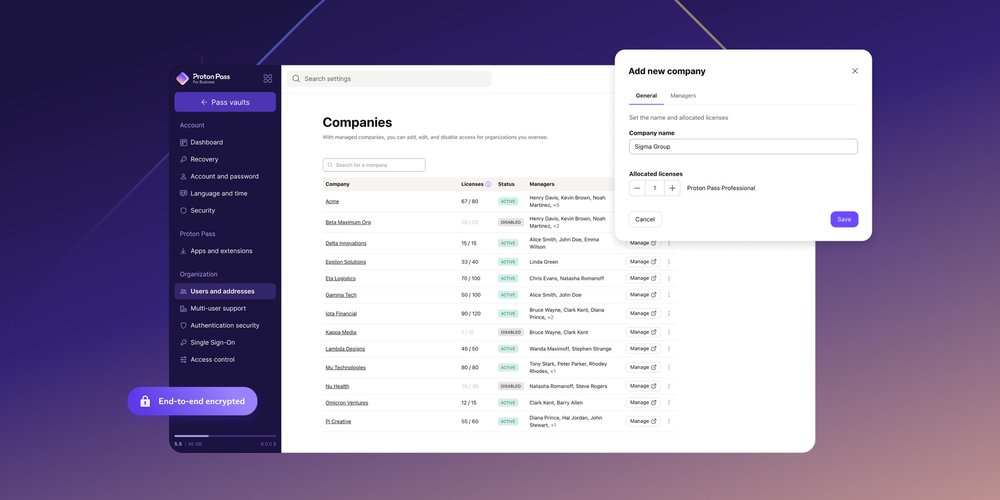
La gestion des groupes dans Proton Pass for Business prend en charge ce type de priorisation. Les équipes informatiques peuvent créer des groupes correspondant à des départements, des équipes ou des comptes clients et attribuer l’accès aux coffres-forts au niveau du groupe : ainsi, quand une personne rejoint ou quitte une équipe, son accès aux coffres-forts est mis à jour automatiquement, et le rapport reflète une structure qui correspond à la façon dont l’entreprise fonctionne réellement.
Le rapport doit également montrer si la sécurité des identifiants s’améliore. Un nombre croissant de mots de passe réutilisés peut révéler une faible adoption du gestionnaire de mots de passe. Une correction lente des identifiants compromis par des fuites de données peut indiquer que la responsabilité n’est pas claire. Trop de comptes inactifs peuvent suggérer que les processus de départ des collaborateurs et de révision des logiciels doivent être améliorés.
Dans l’ensemble, la sécurité des mots de passe doit être un indicateur clair de l’hygiène des identifiants de votre entreprise : où le risque s’accumule, à quelle vitesse les équipes réagissent et si la politique relative aux mots de passe modifie les comportements au fil du temps.
Comment Proton Pass Monitor rend visible le risque lié aux identifiants
Proton Pass for Business est un gestionnaire de mots de passe professionnel sécurisé qui aide les équipes à stocker, générer, remplir automatiquement et partager des identifiants de manière sécurisée. Pour la surveillance de la sécurité des mots de passe, les entreprises peuvent utiliser Pass Monitor.
Pass Monitor donne aux admins une visibilité sur les identifiants faibles, réutilisés et compromis par des fuites de données au sein de l’équipe. Plutôt que d’attendre une révision manuelle, les entreprises peuvent voir quels mots de passe nécessitent une attention particulière et où se situent les risques les plus graves. La sécurité des mots de passe devient ainsi plus facile à gérer dans le cadre des opérations de sécurité quotidiennes.
Pour les entreprises dont les équipes s’agrandissent, cette visibilité est importante, car le risque lié aux identifiants est rarement concentré à un seul endroit. Certains problèmes proviennent de vieux mots de passe partagés. D’autres viennent d’habitudes personnelles, d’intégrations précipitées, de comptes abandonnés ou d’outils adoptés sans implication de l’informatique. Pass Monitor aide à faire émerger ces problèmes afin que les équipes puissent agir avant qu’un identifiant faible ou exposé ne se transforme en incident plus grave.
Proton Pass for Business donne aux équipes les bases d’une gestion des identifiants plus solide : coffres-forts chiffrés, partage sécurisé, génération de mots de passe forts, remplissage automatique, authentification à deux facteurs intégrée, clés d’accès, politiques d’administration, journaux, contrôle d’accès basé sur les rôles, provisionnement SCIM et intégration SSO. Pour les équipes informatiques, la page Pass for IT teams de Proton explique comment ces fonctionnalités prennent en charge une gestion centralisée des identifiants dans toute l’entreprise.
Pass Monitor ne doit pas remplacer les politiques, la formation, le MFA ou les examens des accès. Il facilite l’application de ces contrôles, car les admins ne se fient plus à des conjectures. Il comble également l’écart entre la politique et la pratique : des règles qui n’existeraient autrement que sur le papier deviennent mesurables et applicables, et les identifiants répartis sur des dizaines de plateformes cessent d’accumuler un risque invisible. Les admins peuvent voir quels identifiants sont faibles, réutilisés ou compromis, puis utiliser ces informations pour orienter les mesures correctives.
Surveillez en continu la sécurité des identifiants de votre équipe avec un gestionnaire de mots de passe professionnel.