Numa manhã de agosto, um membro da nossa equipe atendeu uma ligação de um número da Califórnia.
A pessoa que ligava, bem-educada e com um sotaque americano impecável, dizia ser do Google. Segundo ela, alguém havia tentado mudar o endereço de recuperação da conta Gmail de um funcionário, e um e-mail sobre isso estava na caixa de entrada dele naquele exato momento.
Após investigar mais a fundo, porém, nosso colega logo descobriu que as coisas não eram o que pareciam.
Tratava-se de um golpe de phishing e de uma forma mais sofisticada de engenharia social. A conversa era cuidadosamente roteirizada para gerar confiança justamente o suficiente para você acreditar que a pessoa que ligava realmente era o Google e, no fim, ser convencida a entregar algum tipo de acesso.
Nosso colega encerrou a ligação antes de chegar a esse momento, então o pedido exato nunca foi ouvido. Mas a estrutura do golpe mostra exatamente para onde ele ia.
- Como funciona esse golpe de recuperação de conta do Google
- Os sinais, anotados
- Por que esse golpe no Gmail é tão convincente
- Como se proteger de tentativas de tomada de conta
- Uma caixa de entrada mais segura começa com mais segurança de e-mail
Como funciona esse golpe de recuperação de conta do Google
A configuração
Antes de o telefone tocar, o golpista cria um endereço do Gmail novo e anônimo, formado por letras e dígitos aleatórios. Usando o fluxo legítimo do Google de “adicionar um e-mail de recuperação”, ele tenta adicionar o endereço da vítima como e-mail de recuperação da própria conta descartável dele.
O primeiro e-mail real
O sistema do Google precisa da confirmação da vítima, então uma mensagem autêntica chega pedindo que ela verifique o e-mail de recuperação. O remetente, a marca e o código são reais. (Figura 1 abaixo)
A ligação
O golpista liga, finge ser um membro da equipe de segurança do Google e descreve uma tentativa suspeita de acesso à conta que, segundo ele, foi bloqueada, chegando a afirmar que interceptou o código do autenticador da vítima. A palavra “bloqueada” faz com que a pessoa que ligou pareça o herói. Na realidade, o ataque é a ligação.
O segundo e-mail real
Ainda na linha, a vítima recebe um genuíno “Alerta de segurança” anunciando que um e-mail de recuperação foi alterado em uma Conta do Google vinculada. Numa leitura rápida, parece um comprometimento. Lido com atenção, as letras miúdas revelam que é uma cópia de um alerta enviado ao endereço do golpista. (Figura 2 abaixo)
O truque de desaparecer
O primeiro e-mail oferece uma saída legítima: remover seu endereço da conta do desconhecido. Mas no momento em que nosso colega desligou, o golpista retirou a solicitação de recuperação, apagando os rastros, e provavelmente partiu para o próximo alvo.
Os sinais, anotados
A Figura 1 mostra o primeiro e-mail do Google, que contém um código de segurança necessário para confirmar seu endereço como o e-mail de recuperação da conta do golpista.
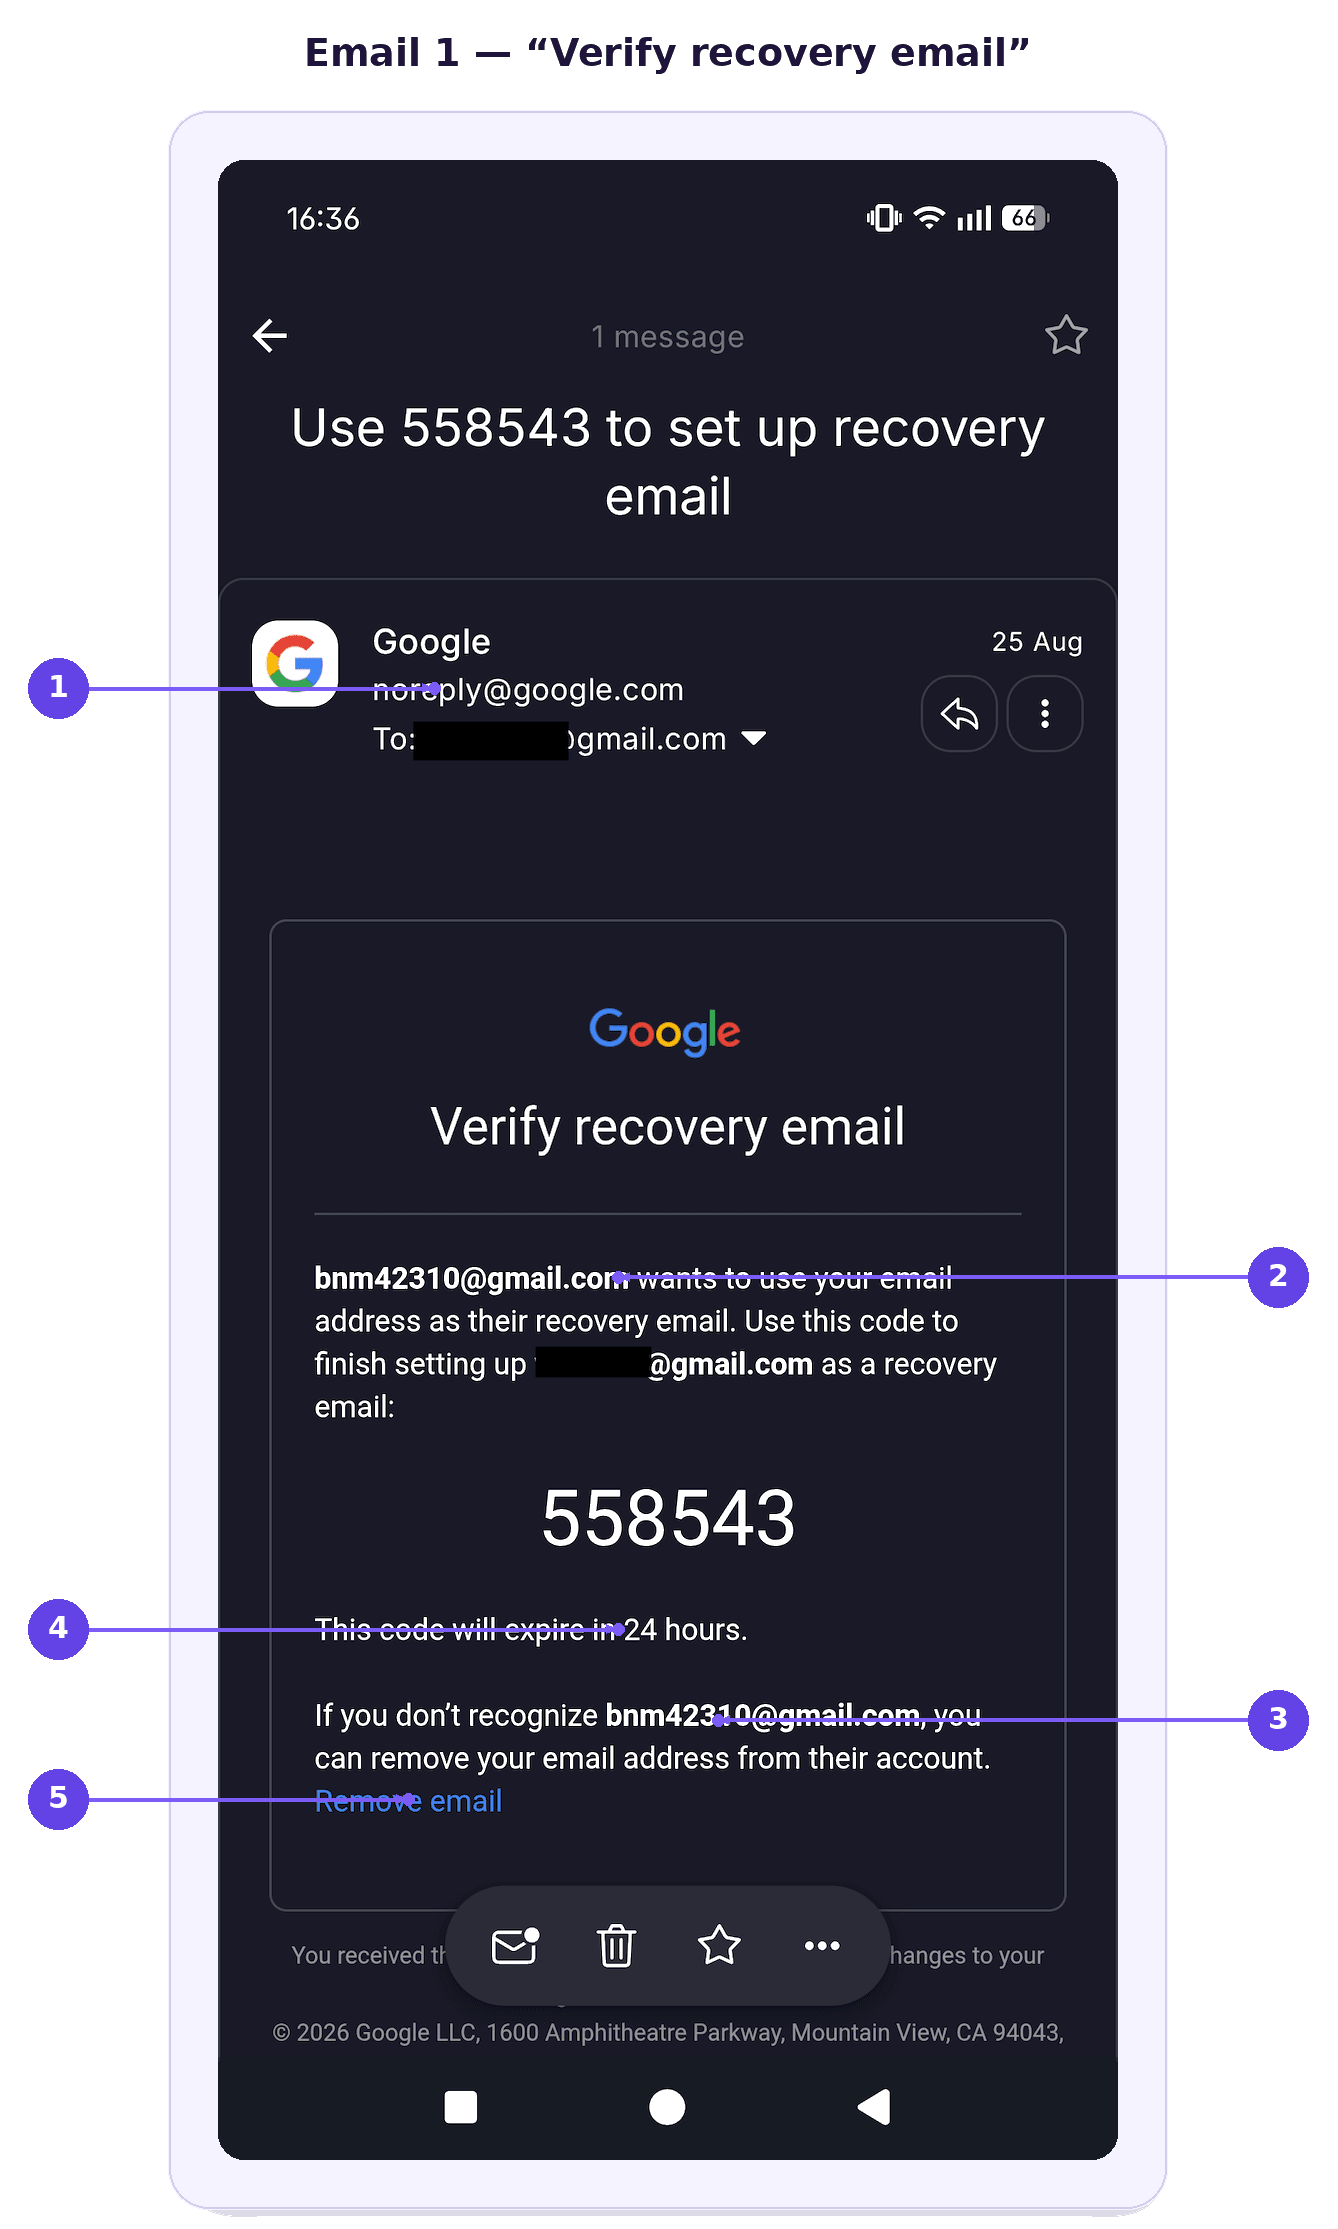
- O remetente genuíno do Google — real, o que é justamente o que o torna perigoso.
- “Quer usar seu endereço de e-mail como e-mail de recuperação” — a lógica invertida, já que o alerta se refere à conta de outra pessoa.
- O endereço descartável anônimo — sem como verificar quem está por trás dele.
- O código que expira — uma urgência artificial que gera estresse e leva você a obedecer sem questionar.
- “Remover e-mail” — a única ação que interrompe o golpe e exatamente o que o golpista cancela quando você desliga.
A Figura 2 mostra como um alerta de segurança genuíno do Google pode parecer alarmante à primeira vista.
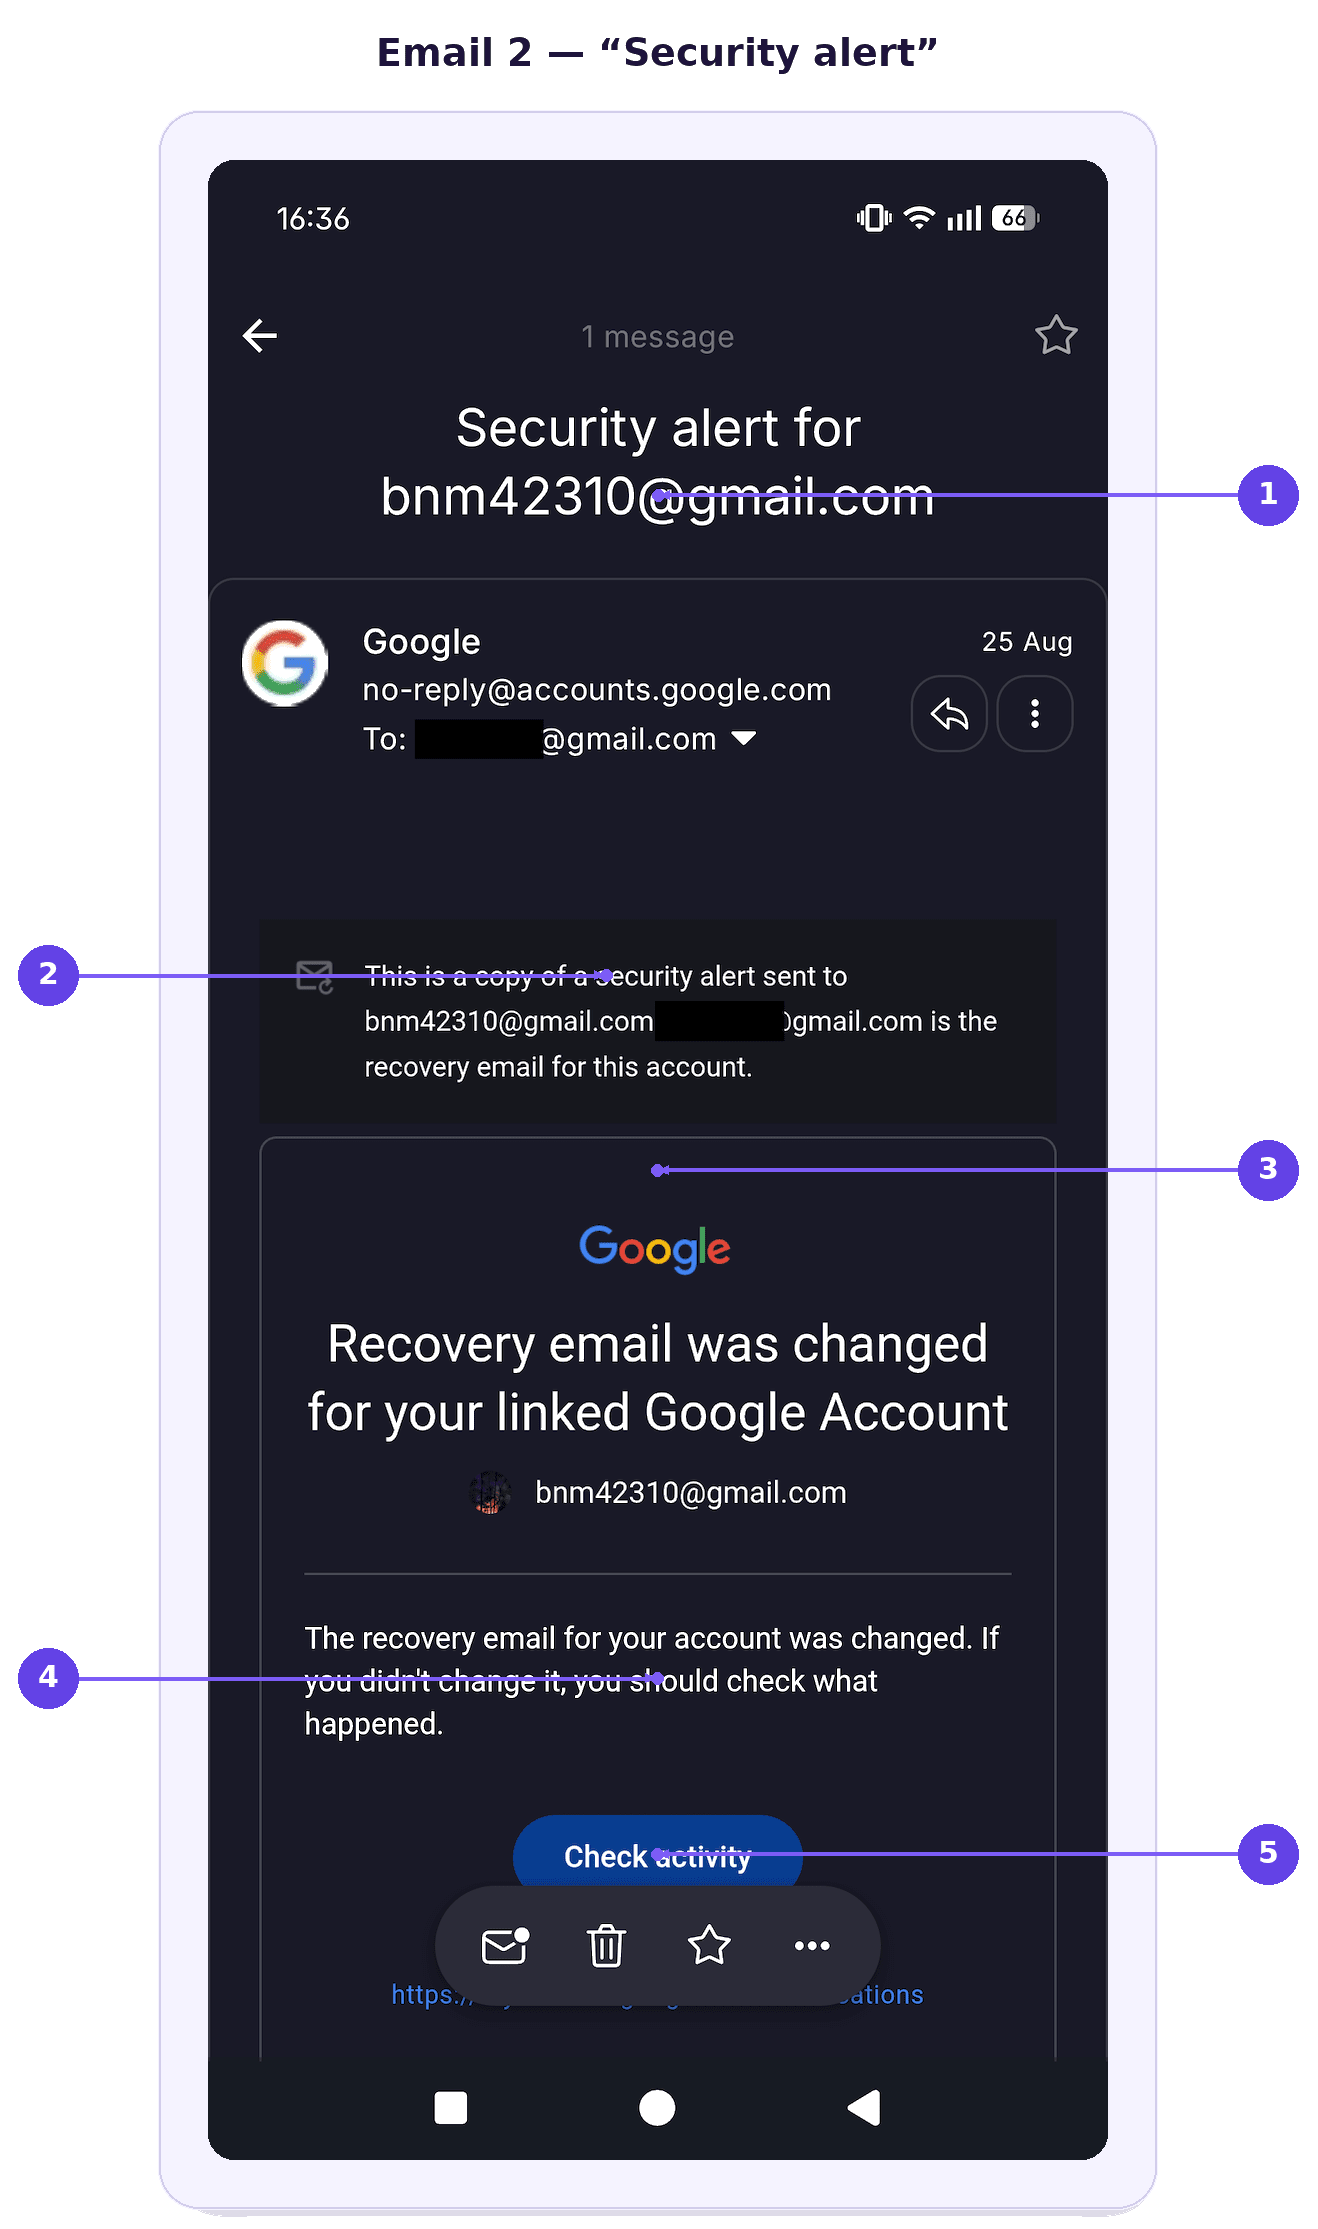
- O assunto se refere à caixa de entrada do golpista, não à sua — o primeiro sinal de que o alerta não é sobre você.
- “Uma cópia de um alerta de segurança enviado para” o endereço descartável — o maior sinal e o mais fácil de não perceber numa leitura rápida.
- O título alarmante — feito para assustar antes de você ler as letras miúdas.
- “Se você não fez essa alteração, verifique o que aconteceu” — uma dúvida plantada que prepara você para confiar na pessoa que ligou.
- O botão “Verificar atividade” — um convite a agir rápido em vez de ler com atenção.
Por que esse golpe no Gmail é tão convincente
Ambos os e-mails de phishing vêm dos servidores reais do Google, de modo que passam por todas as verificações antiphishing convencionais.
Cada elemento confirma os outros: notificações reais, além de uma pessoa que liga sabendo exatamente o que acabou de chegar à sua caixa de entrada. Ao mesmo tempo, a conversa pode desencorajar qualquer tentativa sua de clicar em “Remover e-mail”, mantendo você focado nas instruções de quem ligou.
Um vazamento de dados do Google pode tornar golpes como esse mais convincentes se as informações expostas fornecerem aos invasores detalhes que podem ser usados para personalizar ataques de vishing ou phishing. Mesmo quando as senhas não são vazadas, nomes, detalhes de contato ou informações relacionadas à conta podem ajudar os golpistas a parecer mais críveis e a gerar confiança.
Como se proteger de tentativas de tomada de conta
Você pode se protegir diminuindo o ritmo da interação e verificando o que está acontecendo diretamente com o Google:
Desligue e verifique por conta própria. Se alguém ligar dizendo ser do Google, encerre a ligação e verifique sua conta diretamente, em vez de seguir as instruções da pessoa.
Leia os e-mails de segurança do Google com atenção. Preste atenção a qual conta o alerta realmente se refere, principalmente em qualquer linha dizendo que a mensagem é uma cópia de um alerta enviado a outro endereço.
Não compartilhe códigos de verificação. O Google não vai pedir que você informe um código de autenticador, código de recuperação ou outra credencial de login por telefone.
Use “Remover e-mail” se não reconhecer a conta. Se o Google informar que alguém quer usar seu endereço como e-mail de recuperação, remova-o dessa conta.
Não deixe que a pessoa que ligou apresse você. Os golpistas dependem da urgência para fazer você reagir em vez de verificar o que a notificação realmente diz.
Revise a segurança da sua Conta do Google diretamente. Abra você mesmo as configurações da conta e verifique a atividade recente, os dispositivos conectados, os detalhes de recuperação e os alertas de segurança.
Denuncie ligações e mensagens suspeitas. Denunciar a tentativa pode ajudar o Google e sua operadora de telefone a identificar abusos repetidos.
Revise suas configurações de privacidade do Google. Embora as configurações de privacidade não impedirão esse golpe específico, verificar regularmente quais dados você compartilha e quais aplicativos e serviços têm acesso à sua Conta do Google pode reduzir sua exposição.
Uma caixa de entrada mais segura começa com uma melhor segurança de e-mail
Golpes como este lembram que até mesmo e-mails de segurança legítimos podem ser transformados em ferramentas de engenharia social. Manter o ceticismo diante de ligações inesperadas, verificar a atividade da conta de forma independente e ler os avisos com atenção pode ajudar você a evitar cair neles.
A procura de uma alternativa melhor ao Gmail? O Proton Mail oferece um serviço de e-mail seguro criado para proteger seus dados e comunicações com criptografia de ponta a ponta e criptografia de acesso zero.
Se alguém tentar um golpe semelhante se passando pela Proton, há uma regra simples para lembrar: a Proton nunca ligará para você sobre um problema de segurança da conta. Você pode proteger sua conta contra tomada de controle ativando a autenticação de dois fatores. Nos planos pagos, o Proton Sentinel combina detecção automatizada com análise de segurança humana.
O Proton Mail também inclui proteções contra tentativas de phishing mais convencionais, como golpes de e-mail de armazenamento em nuvem. O PhishGuard bloqueia e sinaliza e-mails suspeitos de phishing, enquanto a confirmação de link solicita que você verifique antes de abrir links externos de um e-mail.
Nenhum serviço de e-mail pode oferecer proteção perfeita contra tomada de conta. No entanto, se alguém conseguir invadir sua conta Proton usando a recuperação por e-mail ou SMS, essa pessoa não terá automaticamente acesso aos seus e-mails e contatos, graças às proteções de recuperação de dados separadas.