Un matin d’août, un membre de notre équipe a répondu à un appel provenant d’un numéro californien.
L’appelant, très professionnel et parlant avec un accent américain impeccable, affirmait être de Google. Selon lui, une tentative venait d’être faite pour modifier l’adresse de récupération du compte Gmail de l’employé, et un message à ce sujet se trouvait à cet instant même dans sa boîte de réception.
Cependant, en approfondissant ses recherches, notre collègue a vite découvert que les choses n’étaient pas ce qu’elles semblaient être.
Il s’agissait d’une arnaque par hameçonnage, et d’une forme plus sophistiquée d’ingénierie sociale. Elle reposait sur une conversation soigneusement scénarisée, conçue pour inspirer juste assez de confiance pour vous faire croire que l’appelant est vraiment Google, puis pour vous convaincre de remettre une forme d’accès.
Notre collègue a raccroché avant d’arriver à ce moment-là, si bien que la demande exacte n’a pas été entendue. Mais la structure de l’arnaque vous indique précisément où elle menait.
- Fonctionnement de cette arnaque à la récupération de compte Google
- Les signes révélateurs, annotés
- Pourquoi cette arnaque Gmail est si convaincante
- Comment vous protéger des tentatives de prise de contrôle de compte
- Une boîte de réception plus sûre commence par une meilleure sécurité des messages
Fonctionnement de cette arnaque à la récupération de compte Google
La préparation
Avant que le téléphone ne sonne, l’escroc crée une adresse Gmail toute neuve et anonyme, composée de lettres et de chiffres aléatoires. En utilisant le flux légitime de Google « Ajouter un e-mail de récupération », il tente d’ajouter l’adresse de la victime comme e-mail de récupération de son propre compte jetable.
Le premier vrai message
Le système de Google a besoin de la confirmation de la victime : un message authentique arrive donc, lui demandant de vérifier l’e-mail de récupération. L’expéditeur, la charte graphique et le code sont authentiques. (Figure 1 ci-dessous)
L’appel
L’escroc appelle, se fait passer pour un membre de l’équipe de sécurité de Google et décrit une tentative suspecte d’accès au compte qui aurait été bloquée, allant même jusqu’à prétendre avoir intercepté le code d’authentification de la victime. Le mot « bloquée » présente l’appelant comme le héros. En réalité, l’attaque est l’appel téléphonique.
Le deuxième vrai message
Toujours en ligne, la victime reçoit une véritable « Alerte de sécurité » annonçant qu’un e-mail de récupération a été modifié sur un compte Google lié. Lue en diagonale, elle semble indiquer que le compte a été compromis. Lue attentivement, la note en petits caractères révèle qu’il s’agit d’une copie d’une alerte envoyée à l’adresse de l’escroc. (Figure 2 ci-dessous)
L’art de la disparition
Le premier message offre une échappatoire légitime : retirer votre adresse du compte de l’inconnu. Mais dès que notre collègue a raccroché, l’escroc a retiré la demande de récupération, effaçant ainsi les traces, avant de passer probablement à la cible suivante.
Les signes révélateurs, annotés
La figure 1 montre le premier message de Google, qui contient un code de sécurité nécessaire pour confirmer votre adresse comme e-mail de récupération du compte de l’escroc.
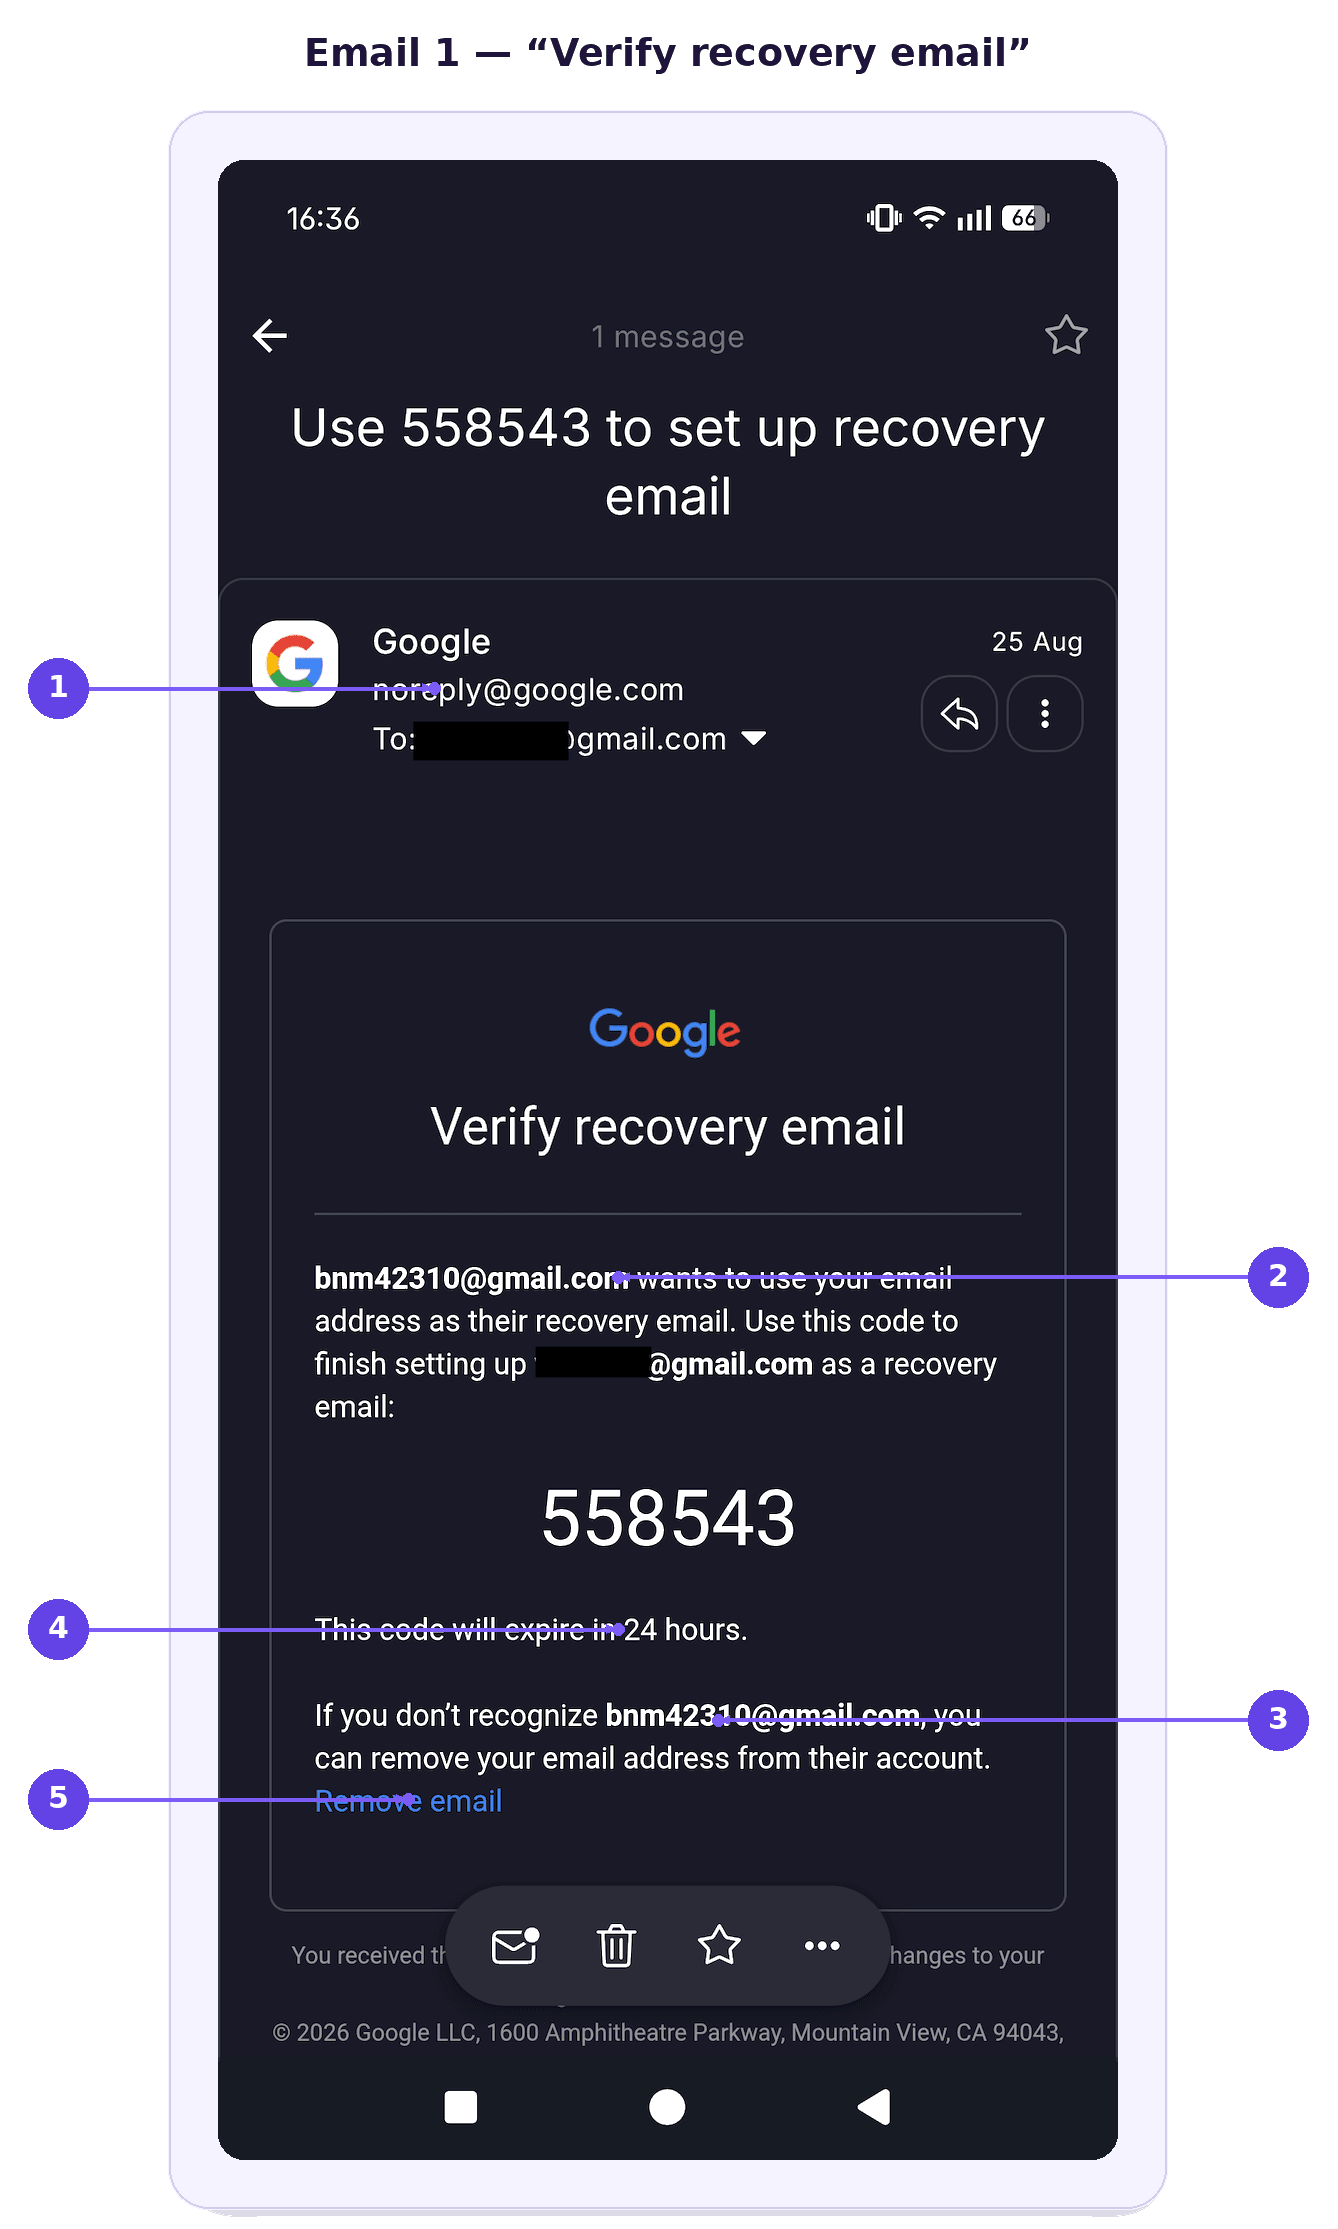
- L’authentique expéditeur Google : réel, et c’est justement ce qui le rend dangereux.
- « Veut utiliser votre adresse e-mail comme e-mail de récupération » : la logique est inversée, car il s’agit du compte de quelqu’un d’autre.
- L’adresse jetable anonyme : impossible de vérifier qui se cache derrière.
- Le code qui expire : une urgence artificielle qui vous met sous pression et vous pousse à obéir.
- « Retirer l’e-mail » : la seule action qui permet d’arrêter l’attaque, et précisément ce que l’escroc annule quand vous raccrochez.
La figure 2 montre comment une véritable alerte de sécurité de Google peut paraître alarmante au premier abord.
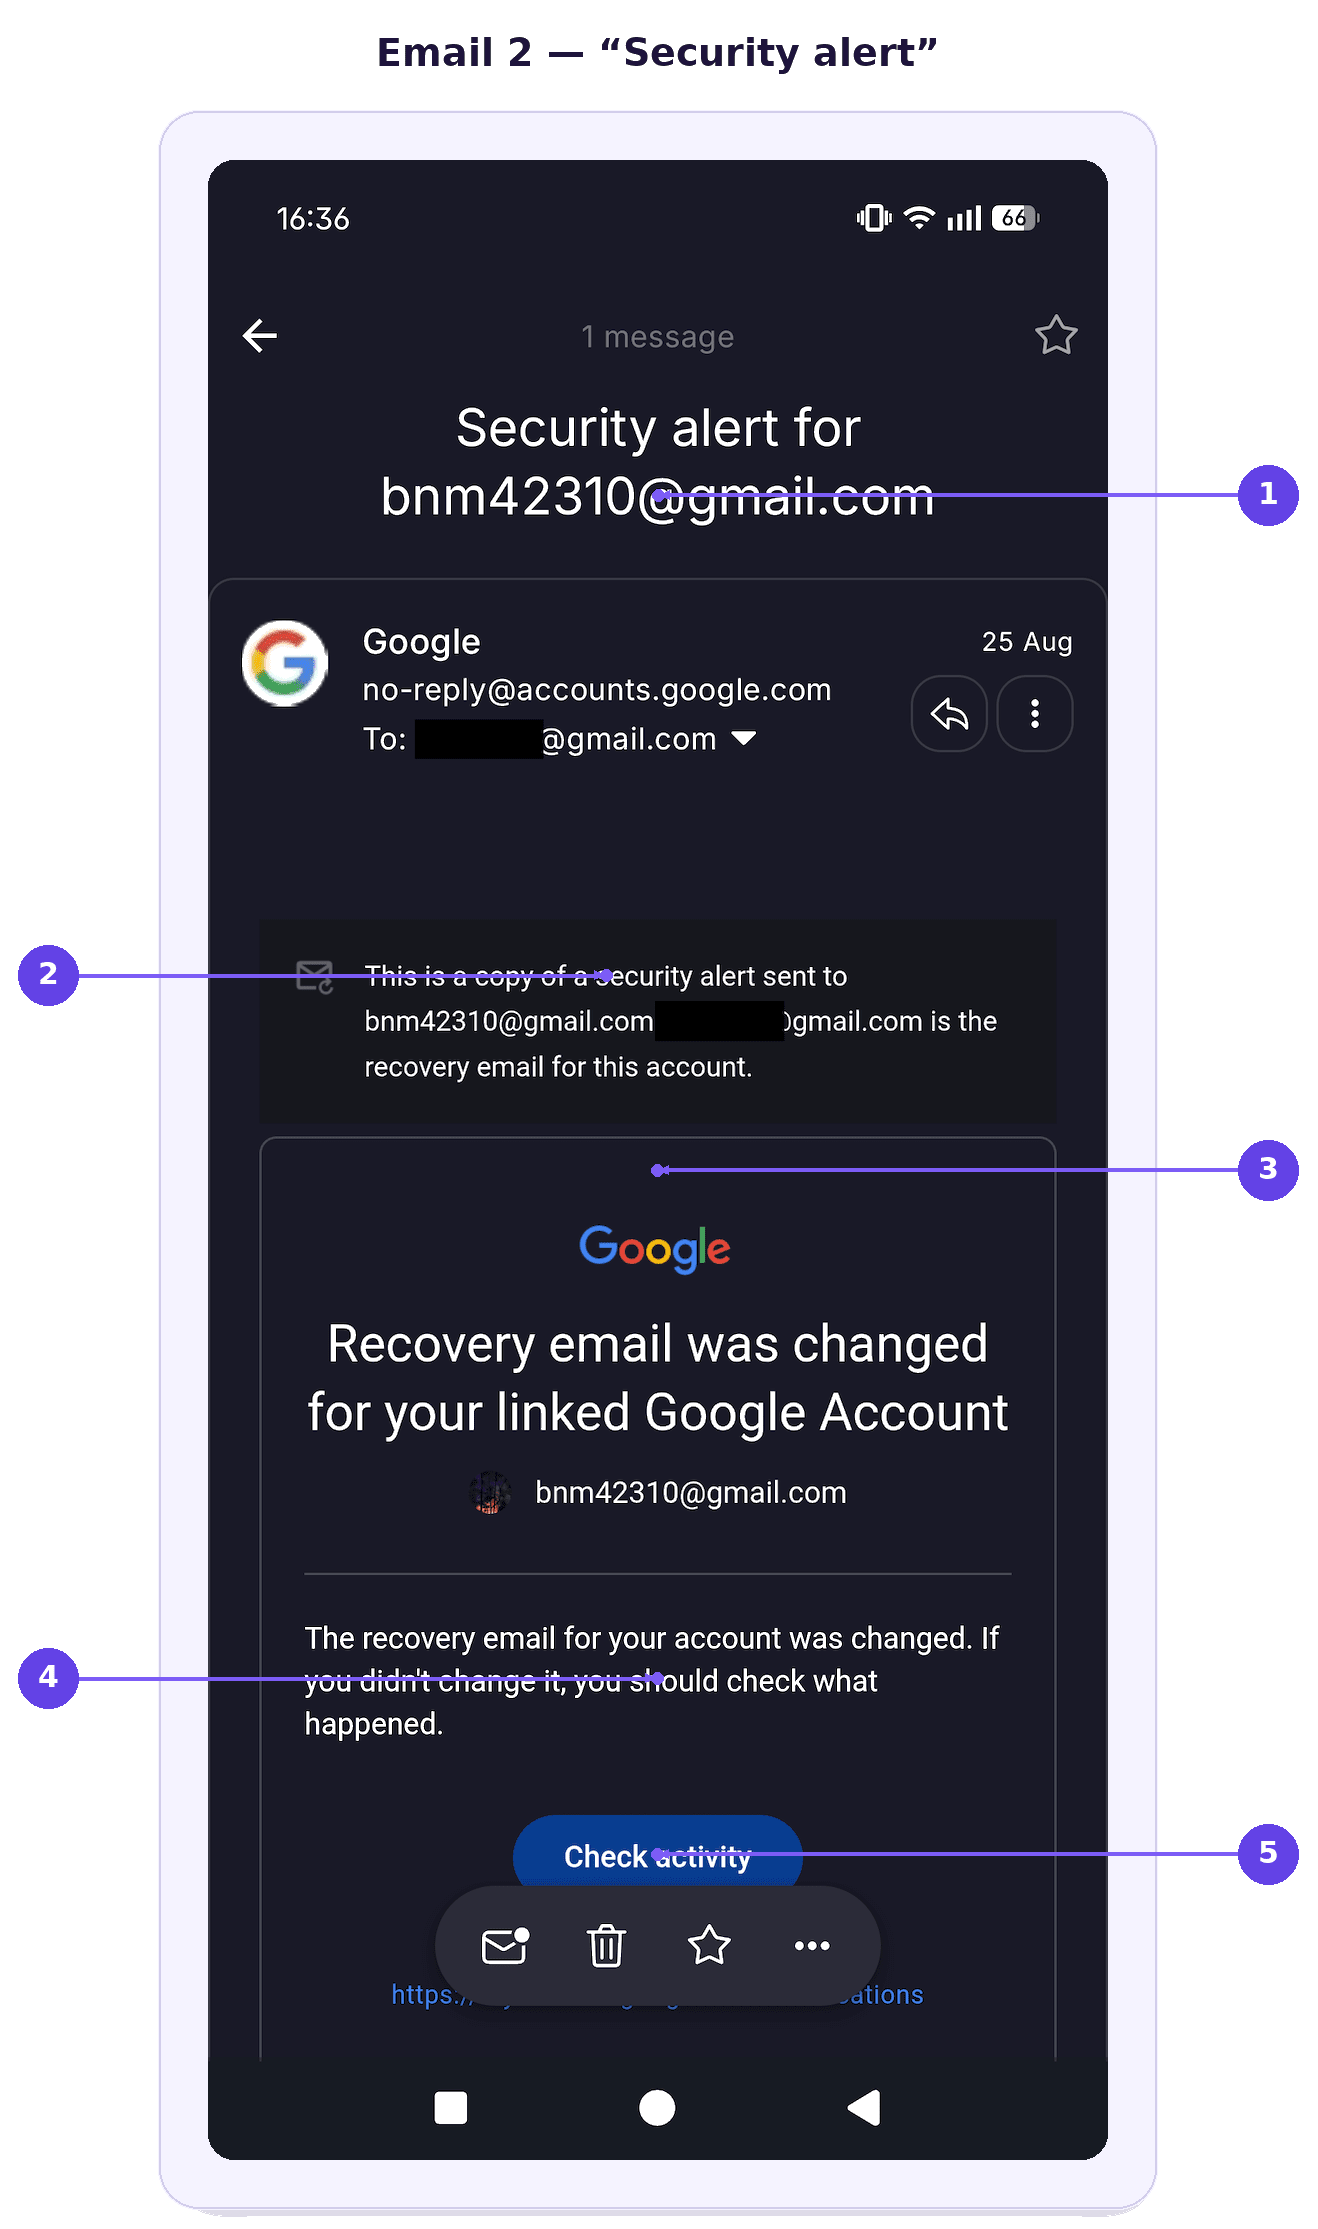
- L’objet concerne la boîte de réception de l’escroc, pas la vôtre : premier signe que cette alerte ne vous concerne pas.
- « Copie d’une alerte de sécurité envoyée à » l’adresse jetable : le signe le plus révélateur, et le plus facile à manquer en lisant en diagonale.
- Le titre alarmant : conçu pour faire peur avant que vous ne lisiez les petits caractères.
- « Si vous n’avez pas effectué cette modification, vérifiez ce qui s’est passé » : un doute semé à dessein, qui vous prédispose à faire confiance à l’appelant.
- Le bouton « Vérifier l’activité » : une invitation à agir vite au lieu de lire attentivement.
Pourquoi cette arnaque Gmail est si convaincante
Les deux messages de hameçonnage proviennent des véritables serveurs de Google, de sorte que chaque contrôle anti-hameçonnage conventionnel est validé.
Chaque élément corrobore les autres : des notifications authentiques, plus un appelant qui sait exactement ce qui vient d’arriver dans votre boîte de réception. Dans le même temps, la conversation peut vous dissuader de cliquer sur « Retirer l’e-mail », tout en canalisant votre attention sur les instructions de l’appelant.
Une fuite de données chez Google peut rendre ce type d’arnaque plus convaincant si les informations exposées fournissent aux attaquants des détails qu’ils peuvent exploiter pour personnaliser des attaques par vishing ou par hameçonnage. Même en l’absence de fuite de mots de passe, les noms, les informations du contact ou les informations liées au compte peuvent aider les escrocs à paraître plus crédibles et à instaurer la confiance.
Comment vous protéger des tentatives de prise de contrôle de compte
Pour vous protéger, ralentissez l’échange et vérifiez ce qui se passe directement auprès de Google :
Raccrochez et vérifiez de manière indépendante. Si quelqu’un appelle en prétendant être de Google, mettez fin à l’appel et vérifiez votre compte directement plutôt que de suivre ses instructions.
Lisez attentivement les messages de sécurité de Google. Faites attention au compte auquel l’alerte se rapporte réellement, en particulier à toute ligne indiquant que le message est la copie d’une alerte envoyée à une autre adresse.
Ne partagez pas vos codes de vérification. Google n’aura jamais besoin que vous lisiez un code d’authentification, un code de récupération ou tout autre identifiant de connexion par téléphone.
Utilisez « Retirer l’e-mail » si vous ne reconnaissez pas le compte. Si Google indique que quelqu’un veut utiliser votre adresse comme e-mail de récupération, retirez-la de ce compte.
Ne laissez pas l’appelant vous presser. Les escrocs misent sur l’urgence pour vous faire réagir au lieu de vérifier ce que dit réellement la notification.
Vérifiez directement la sécurité de votre compte Google. Ouvrez vous-même vos paramètres de compte et consultez l’activité récente, les appareils connectés, les informations de récupération et les alertes de sécurité.
Signalez les appels et les messages suspects. Signaler cette tentative peut aider Google et votre opérateur téléphonique à identifier les abus répétés.
Passez en revue vos paramètres de confidentialité Google. Même si les paramètres de confidentialité ne permettent pas d’éviter cette arnaque en particulier, vérifier régulièrement quelles données vous partagez et quelles applications et services ont accès à votre compte Google peut réduire votre exposition.
Une boite de réception plus sûre commence par une meilleure sécurité de la messagerie
Des arnaques comme celle-ci rappellent que même des messages de sécurité légitimes peuvent être transformés en outils d’ingénierie sociale. Rester sceptique face aux appels inattendus, vérifier l’activité de votre compte de manière indépendante et lire attentivement les alertes peuvent vous aider à ne pas y céder.
Vous cherchez une meilleure alternative à Gmail ? Proton Mail vous propose un service de boite mail sécurisée conçu pour protéger vos données et vos communications grâce au chiffrement de bout en bout et au chiffrement à accès nul.
Si quelqu’un tente une arnaque similaire en se faisant passer pour Proton, retenez une règle simple : Proton ne vous appellera jamais au sujet d’un problème de sécurité de compte. Vous pouvez protéger votre compte contre la prise de contrôle en activant l’authentification à deux facteurs. Avec les abonnements payants, Proton Sentinel allie détection automatisée et analyse de sécurité humaine.
Proton Mail inclut également des protections contre les tentatives d’hameçonnage plus classiques, comme les arnaques aux messages de stockage cloud. PhishGuard bloque et signale les messages suspects d’hameçonnage, tandis que la confirmation des liens vous invite à vérifier avant d’ouvrir des liens externes contenus dans un message.
Aucun service de messagerie ne peut offrir une protection parfaite contre la prise de contrôle de compte. Toutefois, si quelqu’un parvient à s’introduire dans votre compte Proton via la récupération par e-mail ou SMS, il n’obtiendra pas automatiquement l’accès à vos messages et à vos contacts grâce aux protections distinctes de récupération des données.