Una mattina di agosto, un membro del nostro team ha risposto a una chiamata da un numero della California.
Il chiamante, sicuro di sé e con un accento americano impeccabile, affermava di essere di Google. Qualcuno, disse, aveva tentato di modificare l’indirizzo email di recupero dell’account Gmail del dipendente, e proprio in quel momento nella sua posta in arrivo si trovava un’email al riguardo.
Tuttavia, dopo un’indagine più approfondita, il nostro collega ha presto scoperto che le cose non erano come sembravano.
Si trattava di una truffa di phishing e di una forma più sofisticata di ingegneria sociale. Utilizzava una conversazione costruita attorno a uno script accurato, progettata per creare abbastanza fiducia da farti credere che il chiamante sia davvero Google, convincendoti infine a concedere una qualche forma di accesso.
Il nostro collega ha interrotto la chiamata prima di arrivare a quel punto, quindi la richiesta esatta non è mai stata pronunciata. Ma la struttura della truffa indica chiaramente dove stava andando a parare.
- Come funziona questa truffa del recupero dell’account Google
- I segnali rivelatori, annotati
- Perché questa truffa su Gmail è così convincente
- Come proteggerti dai tentativi di furto dell’account
- Una posta in arrivo più sicura inizia con una maggiore sicurezza delle email
Come funziona questa truffa del recupero dell’account Google
La configurazione
Prima che il telefono suoni, il truffatore crea un nuovo indirizzo Gmail anonimo, composto da lettere e cifre casuali. Utilizzando il legittimo flusso di Google per l’aggiunta di un’email di recupero, prova ad aggiungere l’indirizzo della vittima come email di recupero per il proprio account monouso.
La prima vera email
Il sistema di Google richiede la conferma della vittima, quindi arriva un messaggio autentico che chiede di verificare l’email di recupero. Mittente, branding e codice sono autentici. (Figura 1 sotto)
La chiamata
Il truffatore effettua una chiamata, finge di essere un membro del team di sicurezza di Google e descrive un tentativo sospetto di accesso all’account che sarebbe stato bloccato, arrivando persino a sostenere di aver intercettato il codice authenticator della vittima. La parola “bloccato” dipinge il chiamante come l’eroe. In realtà, l’attacco è la telefonata.
La seconda vera email
Mentre è ancora al telefono, la vittima riceve un autentico “Avviso di sicurezza” che annuncia che l’email di recupero di un account Google collegato è stata modificata. Una lettura frettolosa fa sembrare che l’account sia stato compromesso. Se lo leggi con attenzione, i dettagli in piccolo rivelano che si tratta di una copia di un avviso inviato all’indirizzo del truffatore. (Figura 2 sotto)
Il trucco della sparizione
La prima email offre una via d’uscita legittima: rimuovere il proprio indirizzo dall’account dello sconosciuto. Ma nel momento esatto in cui il nostro collega ha riattaccato, il truffatore ha ritirato la richiesta di recupero, cancellando ogni traccia, e si è probabilmente spostato sul bersaglio successivo.
I segnali rivelatori, annotati
La Figura 1 mostra la prima email di Google, che contiene un codice di sicurezza necessario per confermare il tuo indirizzo come email di recupero per l’account del truffatore.
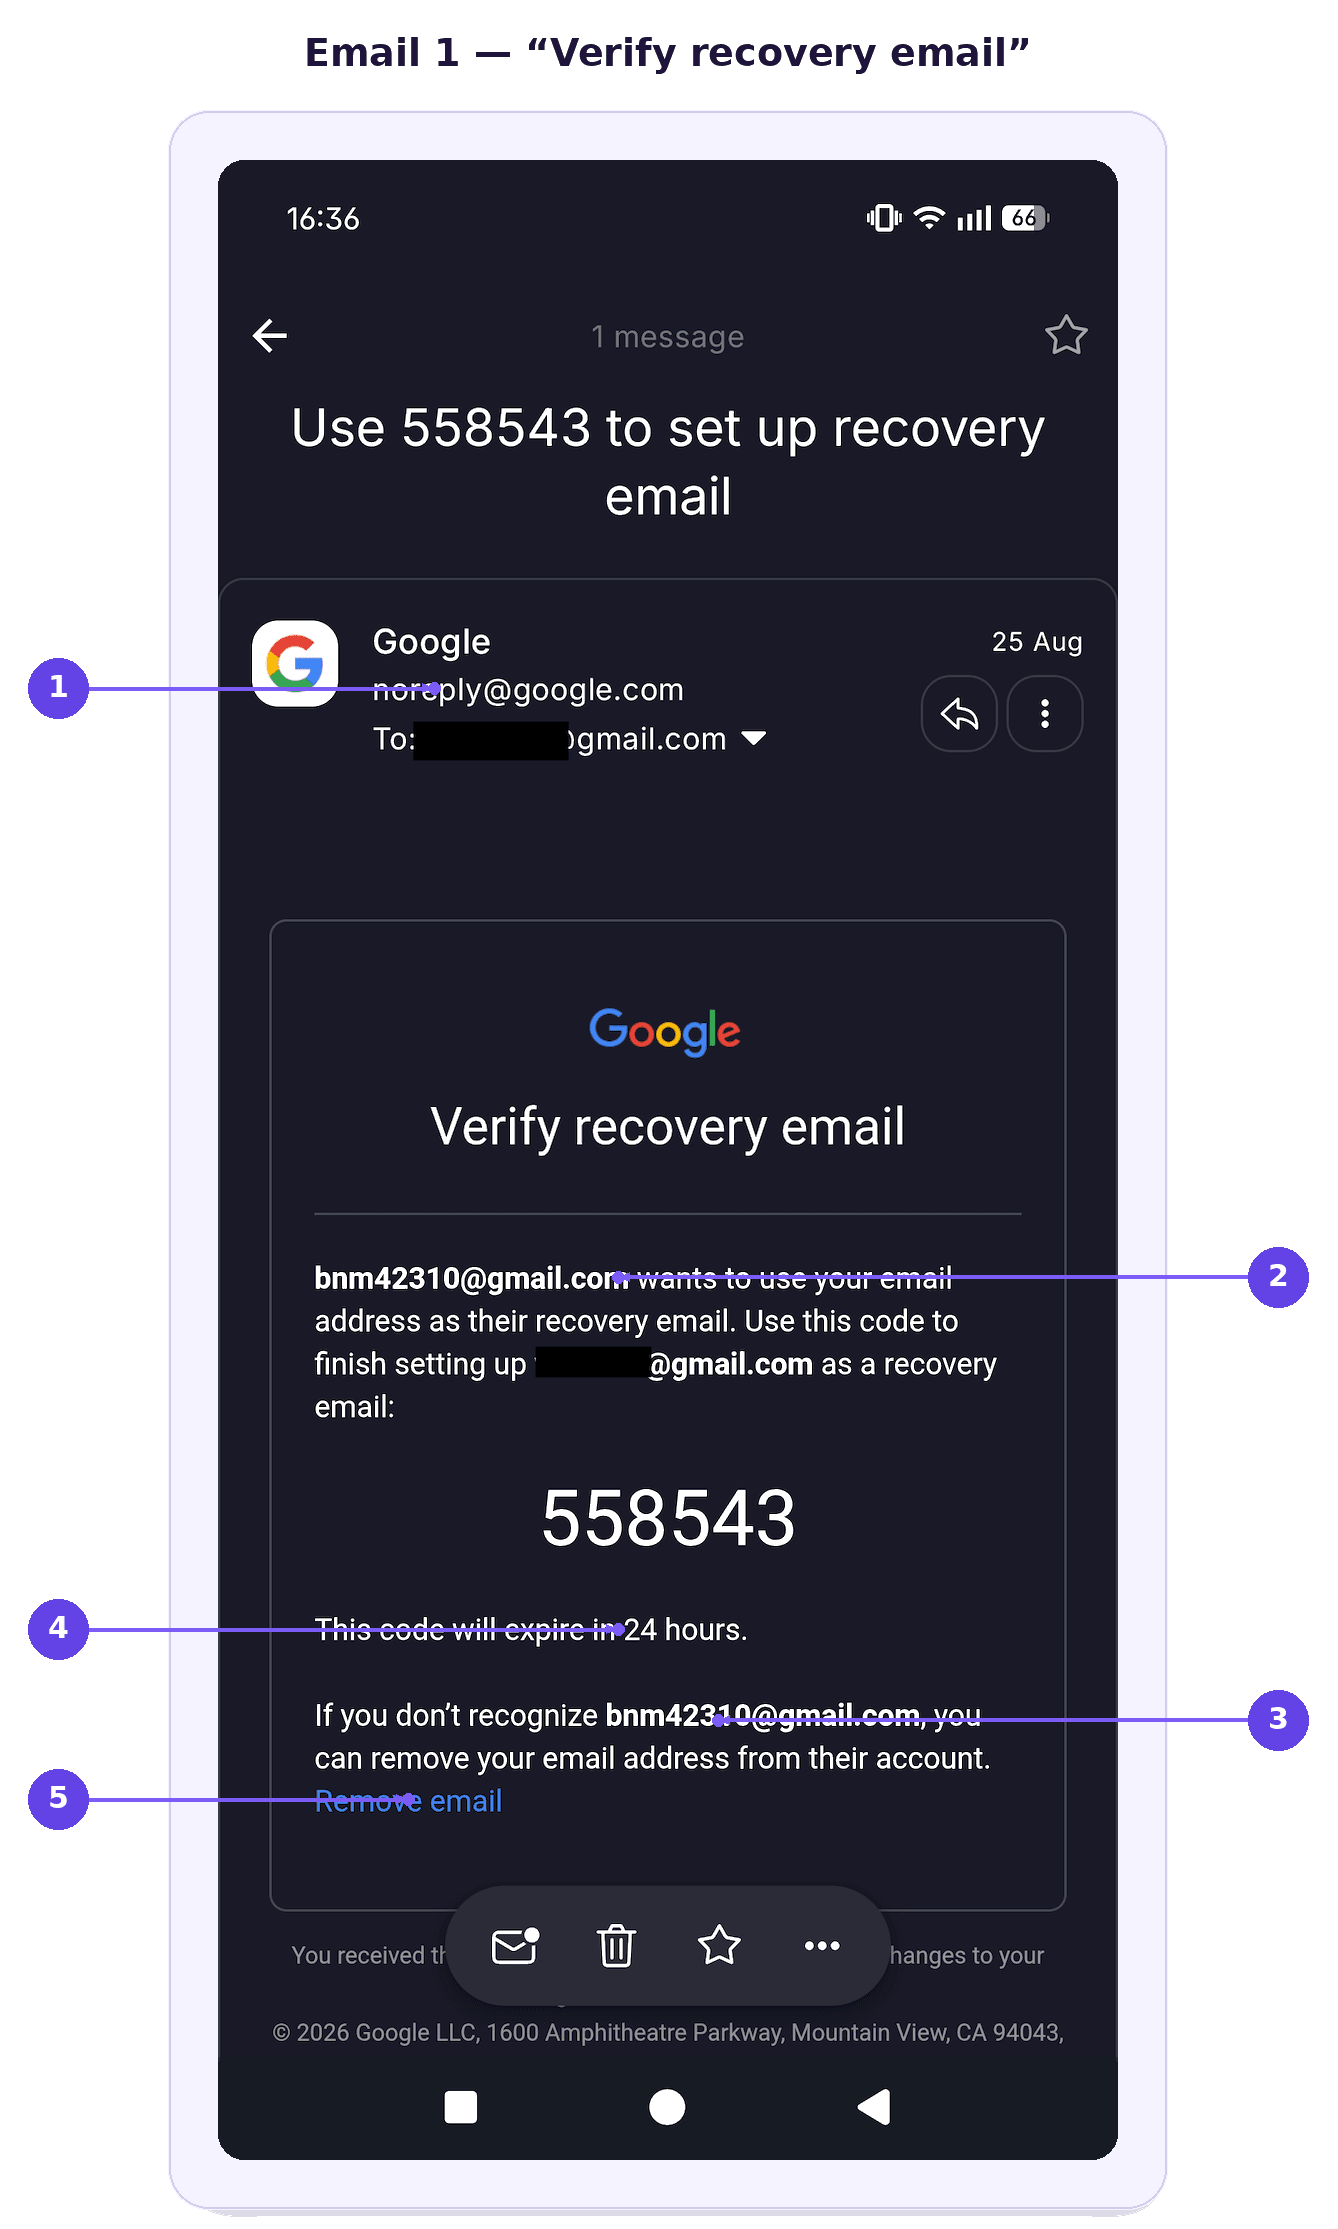
- Il mittente Google autentico — è reale, ed è proprio questo a renderlo pericoloso.
- “Vuole usare il tuo indirizzo email come propria email di recupero” — la logica ribaltata, perché in realtà si tratta dell’account di qualcun altro.
- L’indirizzo monouso anonimo — impossibile verificare chi ci sta dietro.
- Il codice in scadenza — urgenza artificiale, che ti tiene stressato e collaborativo.
- “Rimuovi email” — l’unica azione che pone fine alla truffa, ed è esattamente ciò che il truffatore annulla quando riattacchi.
La Figura 2 mostra come un autentico avviso di sicurezza di Google possa sembrare allarmante a prima vista.
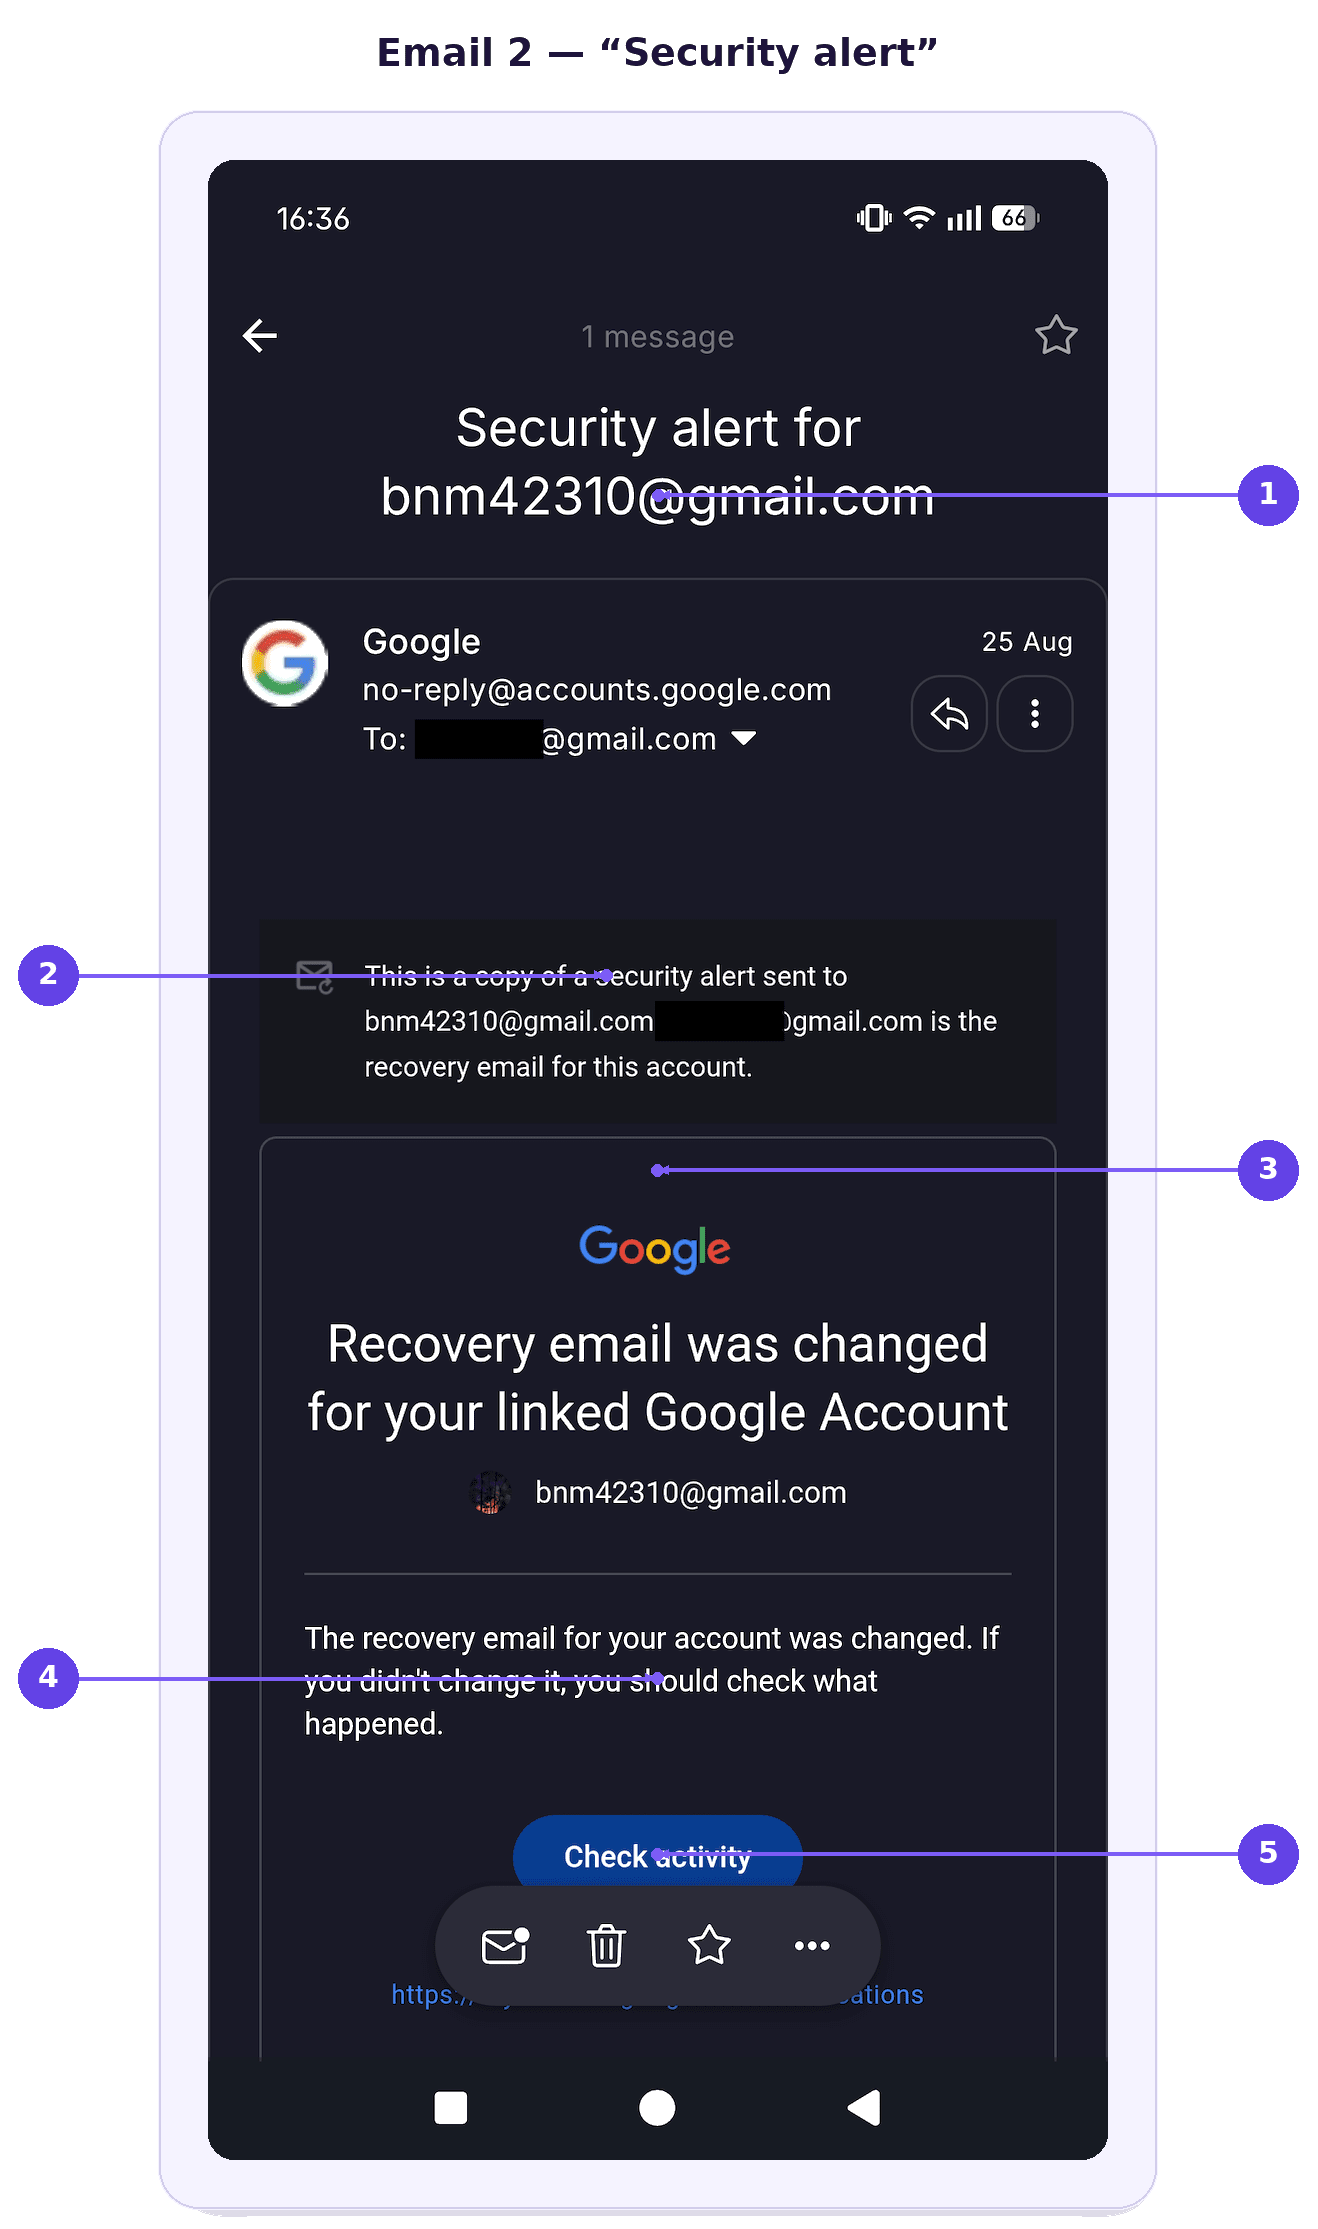
- L’oggetto fa riferimento alla posta in arrivo del truffatore, non alla tua — il primo segnale che questo avviso non ti riguarda.
- “Una copia di un avviso di sicurezza inviato a” indirizzo monouso — il segnale più importante e il più facile da non notare in una lettura frettolosa.
- Il titolo allarmante — progettato per spaventarti prima che tu legga le note in piccolo.
- “Se non hai apportato tu questa modifica, controlla cosa è successo” — un dubbio seminato apposta che ti prepara a fidarti del chiamante.
- Il pulsante “Verifica attività” — un invito ad agire in fretta invece di leggere con attenzione.
Perché questa truffa su Gmail è così convincente
Entrambe le email di phishing provengono dai veri server di Google, quindi superano tutti i controlli convenzionali anti-phishing.
Ogni elemento avvalora gli altri: notifiche autentiche e un chiamante che sa esattamente cosa è appena arrivato nella tua posta in arrivo. Allo stesso tempo, la conversazione può scoraggiare qualsiasi tuo tentativo di cliccare su “Rimuovi email”, mantenendoti concentrato sulle istruzioni del chiamante.
Una violazione dei dati di Google può rendere truffe come questa più convincenti se le informazioni esposte forniscono agli aggressori dettagli da usare per personalizzare vishing o attacchi di phishing. Anche quando le password non trapelano, nomi, dettagli di contatto o informazioni relative all’account possono aiutare i truffatori a sembrare più credibili e a costruire fiducia.
Come proteggerti dai tentativi di furto dell’account
Puoi proteggerti rallentando l’interazione e verificando cosa sta succedendo direttamente tramite Google:
Riattacca e verifica in autonomia. Se qualcuno chiama sostenendo di essere di Google, termina la chiamata e controlla direttamente il tuo account invece di seguire le sue istruzioni.
Leggi con attenzione le email di sicurezza di Google. Fai attenzione a quale account si riferisce realmente l’avviso, in particolare a qualsiasi riga che indica che il messaggio è una copia di un avviso inviato a un altro indirizzo.
Non condividere i codici di verifica. Google non ti chiederà mai di comunicare al telefono un codice authenticator, un codice di recupero o altre credenziali di accesso.
Usa “Rimuovi email” se non riconosci l’account. Se Google dice che qualcuno vuole usare il tuo indirizzo come propria email di recupero, rimuovilo da quell’account.
Non lasciare che il chiamante ti metta fretta. I truffatori fanno affidamento sull’urgenza per farti reagire d’impulso invece di controllare cosa dice realmente la notifica.
Controlla direttamente la sicurezza del tuo account Google. Apri tu stesso le impostazioni dell’account e verifica l’attività recente, i dispositivi connessi, i dettagli di recupero e gli avvisi di sicurezza.
Segnala chiamate e messaggi sospetti. Segnalare il tentativo può aiutare Google e il tuo operatore telefonico a individuare abusi ripetuti.
Rivedi le tue impostazioni privacy di Google. Anche se le impostazioni privacy non bloccheranno questa specifica truffa, controllare regolarmente quali dati condividi e quali app e servizi hanno accesso al tuo account Google può ridurre la tua esposizione.
Una posta in arrivo più sicura inizia con una migliore sicurezza della posta elettronica
Truffe come questa ricordano che anche email di sicurezza legittime possono essere trasformate in strumenti di ingegneria sociale. Mantenersi scettici di fronte a chiamate inaspettate, controllare l’attività dell’account in autonomia e leggere attentamente gli avvisi può aiutarti a non cadere vittima.
Cerchi una alternativa migliore a Gmail? Proton Mail ti offre un servizio di posta elettronica sicura sviluppato per proteggere i tuoi dati e le tue comunicazioni con la crittografia end-to-end e zero-access.
Se qualcuno tenta una truffa simile fingendosi Proton, c’è una semplice regola da ricordare: Proton non ti chiamerà mai per un problema di sicurezza dell’account. Puoi proteggere il tuo account da eventuali takeover attivando l’autenticazione a due fattori. Nei piani a pagamento, Proton Sentinel combina il rilevamento automatizzato con un’analisi della sicurezza condotta da esperti.
Proton Mail include anche protezioni contro tentativi di phishing più convenzionali, come le truffe via email legate all’archiviazione cloud. PhishGuard blocca e segnala le email di phishing sospette, mentre la conferma dei link ti chiede di verificare prima di aprire link esterni ricevuti via email.
Nessun servizio email può offrire una protezione perfetta contro l’account takeover. Tuttavia, se qualcuno dovesse riuscire a entrare nel tuo account Proton tramite il recupero via email o SMS, non otterrebbe automaticamente l’accesso alle tue email e ai tuoi contatti, grazie alle protezioni di recupero dei dati separate.