Oggi siamo orgogliosi di annunciare due nuove funzionalità che offrono un maggiore controllo degli accessi senza il carico di lavoro manuale: ruoli di amministratore e SCIM per i gruppi. I ruoli di amministratore ti consentono di delegare le responsabilità di amministrazione per un controllo più granulare e sicuro sulla tua organizzazione, mentre SCIM per i gruppi ti permette di effettuare il provisioning degli accessi ai gruppi tramite il tuo provider di identità, per gestire i team in modo più fluido.
Gestire gli accessi in qualsiasi organizzazione può essere noioso e richiedere molto tempo. Gli amministratori devono concedere le autorizzazioni giuste rapidamente e revocarle altrettanto in fretta quando i ruoli cambiano o qualcuno se ne va. Ma oltre alle risorse e all’impegno necessari, questo può anche rischiare di compromettere la sicurezza se qualcosa sfugge, soprattutto per i team in rapida crescita e più numerosi. Le nostre nuove funzionalità sono pensate per risolvere questo problema, mantenendo la tua attività efficace ed efficiente.
Ottieni un controllo degli accessi più granulare con i ruoli di amministratore
Le autorizzazioni per le organizzazioni in Proton for Business sono state costruite attorno agli amministratori e agli utenti, offrendo alle organizzazioni un modo chiaro e semplice per separare il controllo amministrativo completo dall’uso quotidiano. Riconosciamo però che questo da solo non è sempre sufficientemente granulare per determinati team e aziende, ad esempio quando un dipendente necessita di responsabilità specifiche senza tutto il resto che comporta l’accesso amministrativo completo.
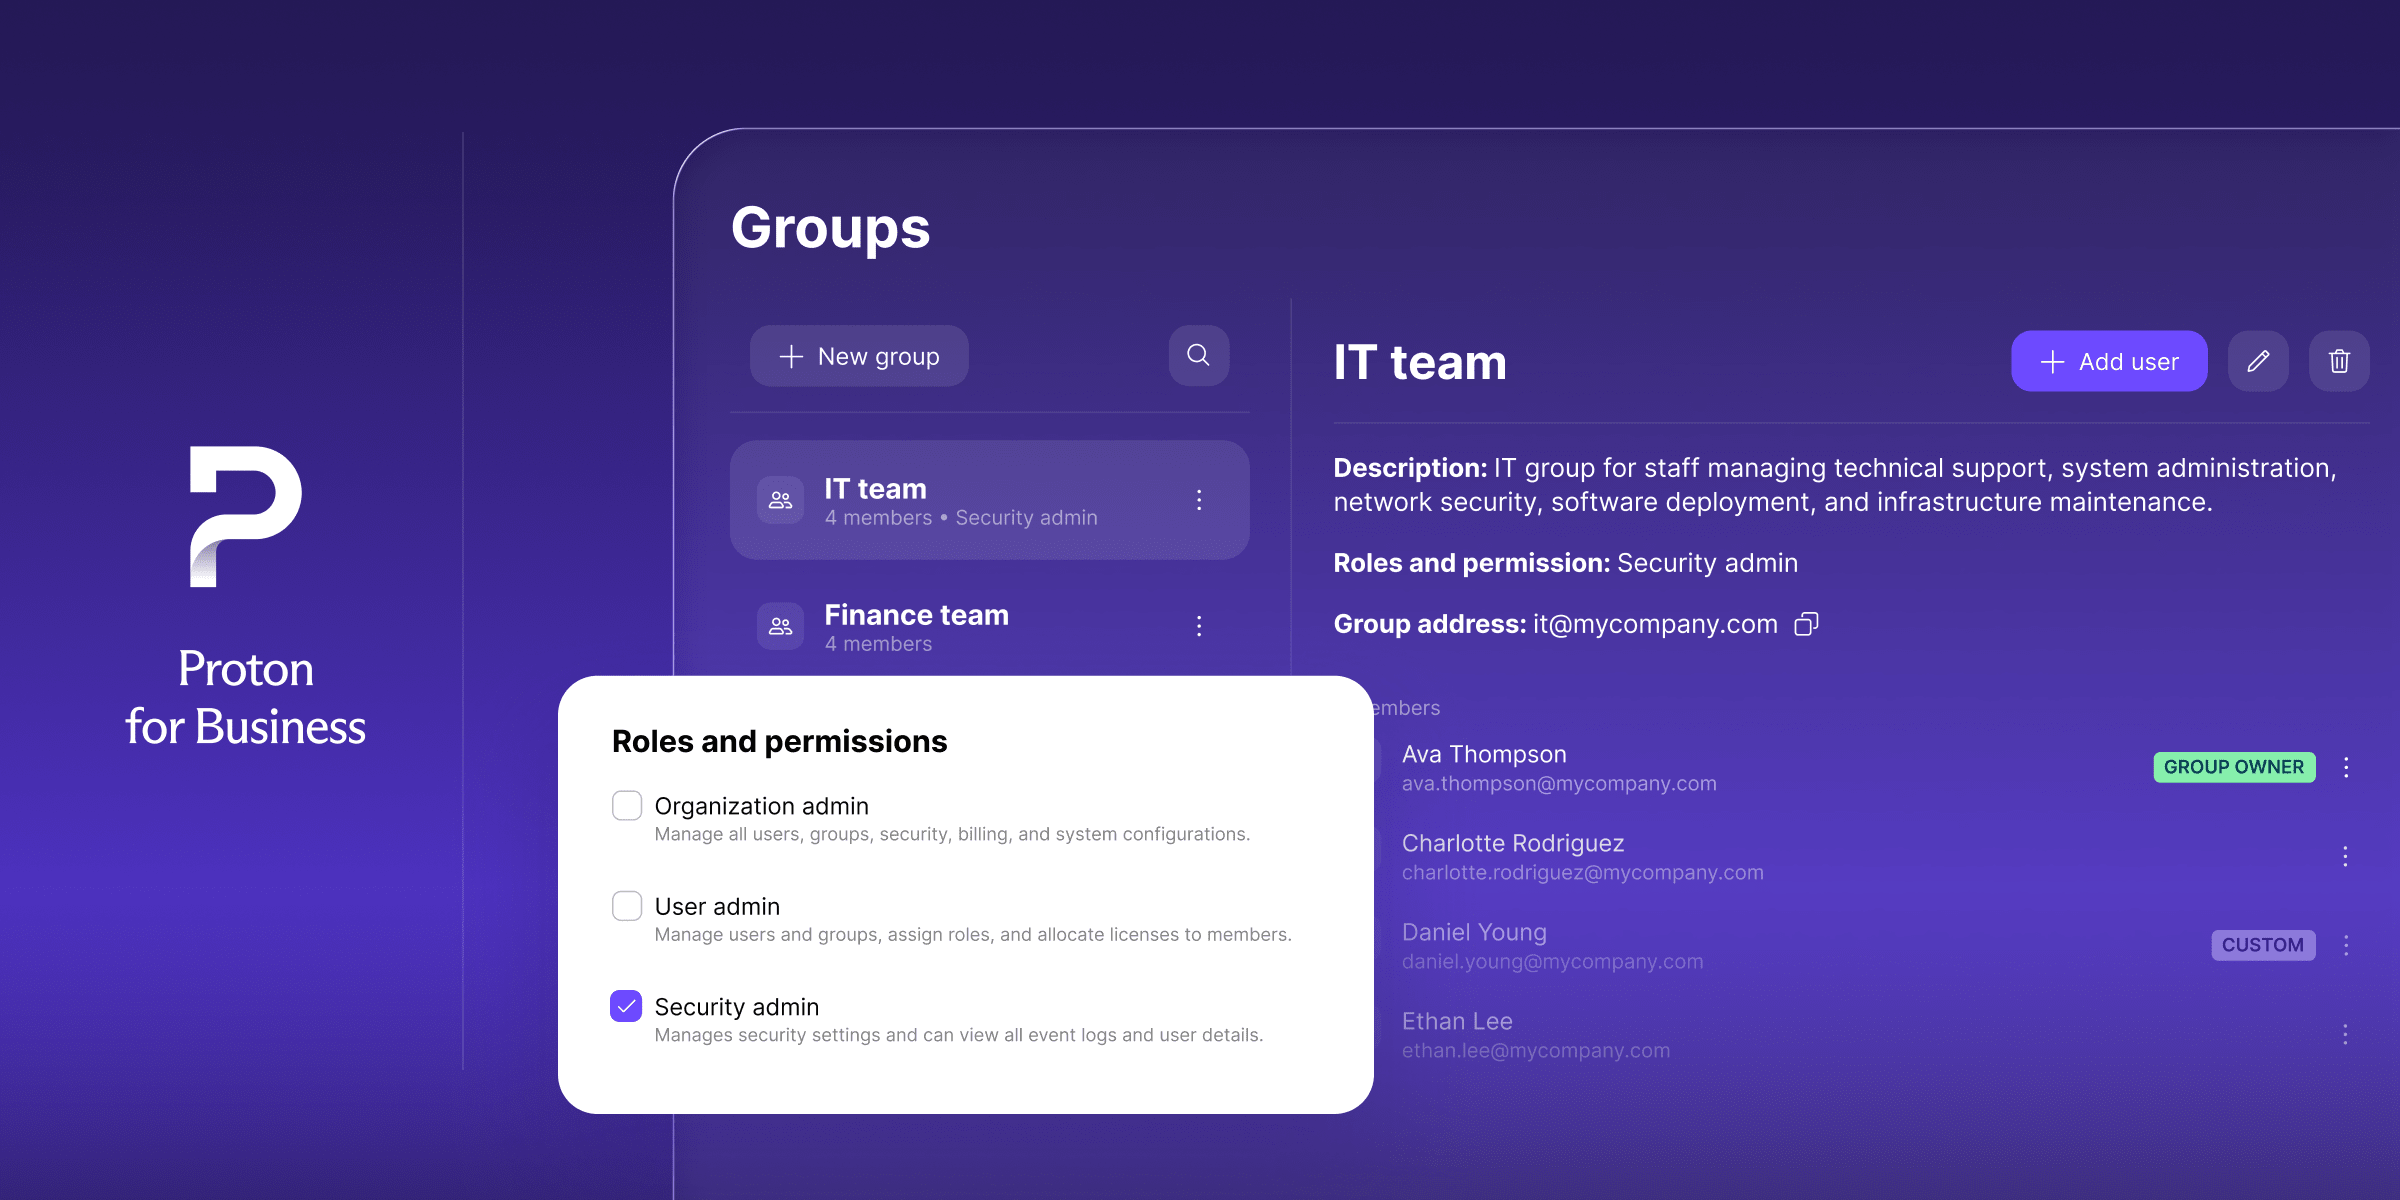
I ruoli di amministratore si basano su quel modello con il controllo degli accessi basato sui ruoli (RBAC), offrendoti un maggiore controllo su chi può fare cosa. Ora puoi assegnare ruoli specifici a singoli utenti o interi gruppi:
- Amministratore dell’organizzazione mantiene il pieno controllo sull’organizzazione.
- Amministratore utenti gestisce gli utenti, ad esempio aggiungendo nuovi indirizzi o assegnando gruppi, senza intervenire sulla policy di sicurezza.
- Amministratore della sicurezza gestisce le impostazioni di sicurezza ed esamina i log, senza un più ampio raggio d’azione amministrativo.
- Utente rimane il ruolo predefinito per tutti gli altri.
Assegna un ruolo a un gruppo una volta sola e tutti i membri lo ereditano automaticamente. Anche l’aggiunta o la rimozione di membri del gruppo comporta l’aggiornamento immediato dei relativi accessi. La gestione degli accessi ora si adatta alla struttura reale della tua organizzazione, invece di basarsi su un approccio binario tutto-o-niente o di richiedere un aggiornamento singolo ogni volta che un team cambia.
I ruoli di amministratore sono ora disponibili in tutti i piani Professional e nei pacchetti Workspace.
Gestisci i team in modo più efficiente con SCIM per i gruppi
L’integrazione SCIM (System for Cross-domain Identity Management) già esistente di Proton sincronizzava automaticamente gli utenti dal tuo provider di identità (IdP), consentendo di riflettere le modifiche agli utenti in entrambi i sistemi senza dover replicare manualmente ogni singola modifica. Tuttavia, i gruppi dovevano ancora essere creati e mantenuti manualmente all’interno di Proton. Ogni volta che qualcuno entrava in un team, cambiava reparto o lasciava l’azienda, un amministratore doveva aggiornare Proton separatamente. Ora non è più necessario su Proton Pass e Proton VPN.
Con SCIM per i gruppi, l’integrazione SCIM di Proton è stata estesa al provisioning dei gruppi, non solo dei singoli utenti. I nomi dei gruppi e le modifiche ai membri ora si sincronizzano automaticamente da Microsoft Entra o Okta a Proton Pass e Proton VPN. Apporta la modifica una volta sola sul tuo IdP e verrà riflessa nell’app Proton appropriata, senza dover mantenere un elenco separato.
Ecco come si presenta in pratica:
- Aggiungi una persona a un gruppo nell’IdP e otterrà automaticamente accesso a tutto ciò a cui quel gruppo ha diritto in Proton, che si tratti di una cassaforte Pass condivisa o di un gateway VPN.
- Rimuovi una persona da un gruppo IdP e il suo accesso a Proton si aggiornerà automaticamente, senza bisogno di interventi manuali.
I gruppi Proton creati in questo modo vengono gestiti e controllati nell’IdP, non all’interno di Proton. Questo mantiene il tuo provider di identità come unica fonte di verità e riduce il lavoro manuale, così non c’è il rischio che i due si desincronizzino.
SCIM per i gruppi è ora disponibile nei seguenti piani: Pass Professional, VPN Professional e il pacchetto VPN e Pass Professional.
Inizia oggi
Sia i ruoli di amministratore sia SCIM per i gruppi sono ora disponibili.
I ruoli di amministratore sono disponibili su tutti i piani Professional e i pacchetti Workspace, quindi puoi iniziare subito ad assegnare ruoli granulari a utenti e gruppi, garantendo che le persone giuste ottengano il livello di accesso adeguato.
SCIM per i gruppi è supportato per Proton Pass o Proton VPN. Se hai già configurato SSO e SCIM, non devi più gestire manualmente i gruppi su Proton. Le modifiche all’appartenenza ai gruppi nel tuo IdP vengono riflesse automaticamente in Proton, quindi il provisioning dei gruppi è pronto per la configurazione direttamente dalla console di amministrazione di Entra o Okta.
Esplora i nostri piani Professional e Workspace per trovare il livello giusto per la tua organizzazione oppure, se hai bisogno di aiuto, parla oggi con il nostro team commerciale per scoprire quale piano Proton è più adatto alle tue esigenze.