Aujourd’hui, nous sommes fiers d’annoncer deux nouvelles fonctionnalités qui vous offrent un contrôle d’accès renforcé sans charge manuelle : les rôles Admin et SCIM pour les groupes. Les rôles Admin vous permettent de déléguer des responsabilités d’administration pour un contrôle plus granulaire et plus sécurisé de votre organisation, tandis que SCIM pour les groupes vous permet de provisionner l’accès aux groupes via votre fournisseur d’identité, pour gérer vos équipes de manière plus fluide.
Gérer les accès au sein d’une organisation peut être fastidieux et chronophage. Les administrateurs doivent accorder les bonnes autorisations rapidement, et les révoquer tout aussi vite lorsque les rôles changent ou qu’une personne quitte l’entreprise. Mais au-delà des ressources et des efforts engagés, cela peut aussi compromettre la sécurité si quelque chose passe entre les mailles du filet, en particulier pour les équipes en forte croissance et les grandes équipes. Nos nouvelles fonctionnalités sont conçues pour répondre à ce besoin et faire avancer votre activité de manière efficace et efficiente.
Profitez d’un contrôle d’accès plus granulaire grâce aux rôles Admin
Les autorisations des organisations dans Proton for Business ont été conçues autour des Administrateurs et des Utilisateurs, afin d’offrir aux organisations un moyen clair et simple de séparer le contrôle administratif complet de l’usage quotidien. Mais nous savons que cela seul n’est pas toujours assez granulaire pour certaines équipes et entreprises, par exemple lorsqu’une personne a besoin de responsabilités spécifiques sans tout ce que confère un accès administrateur complet.
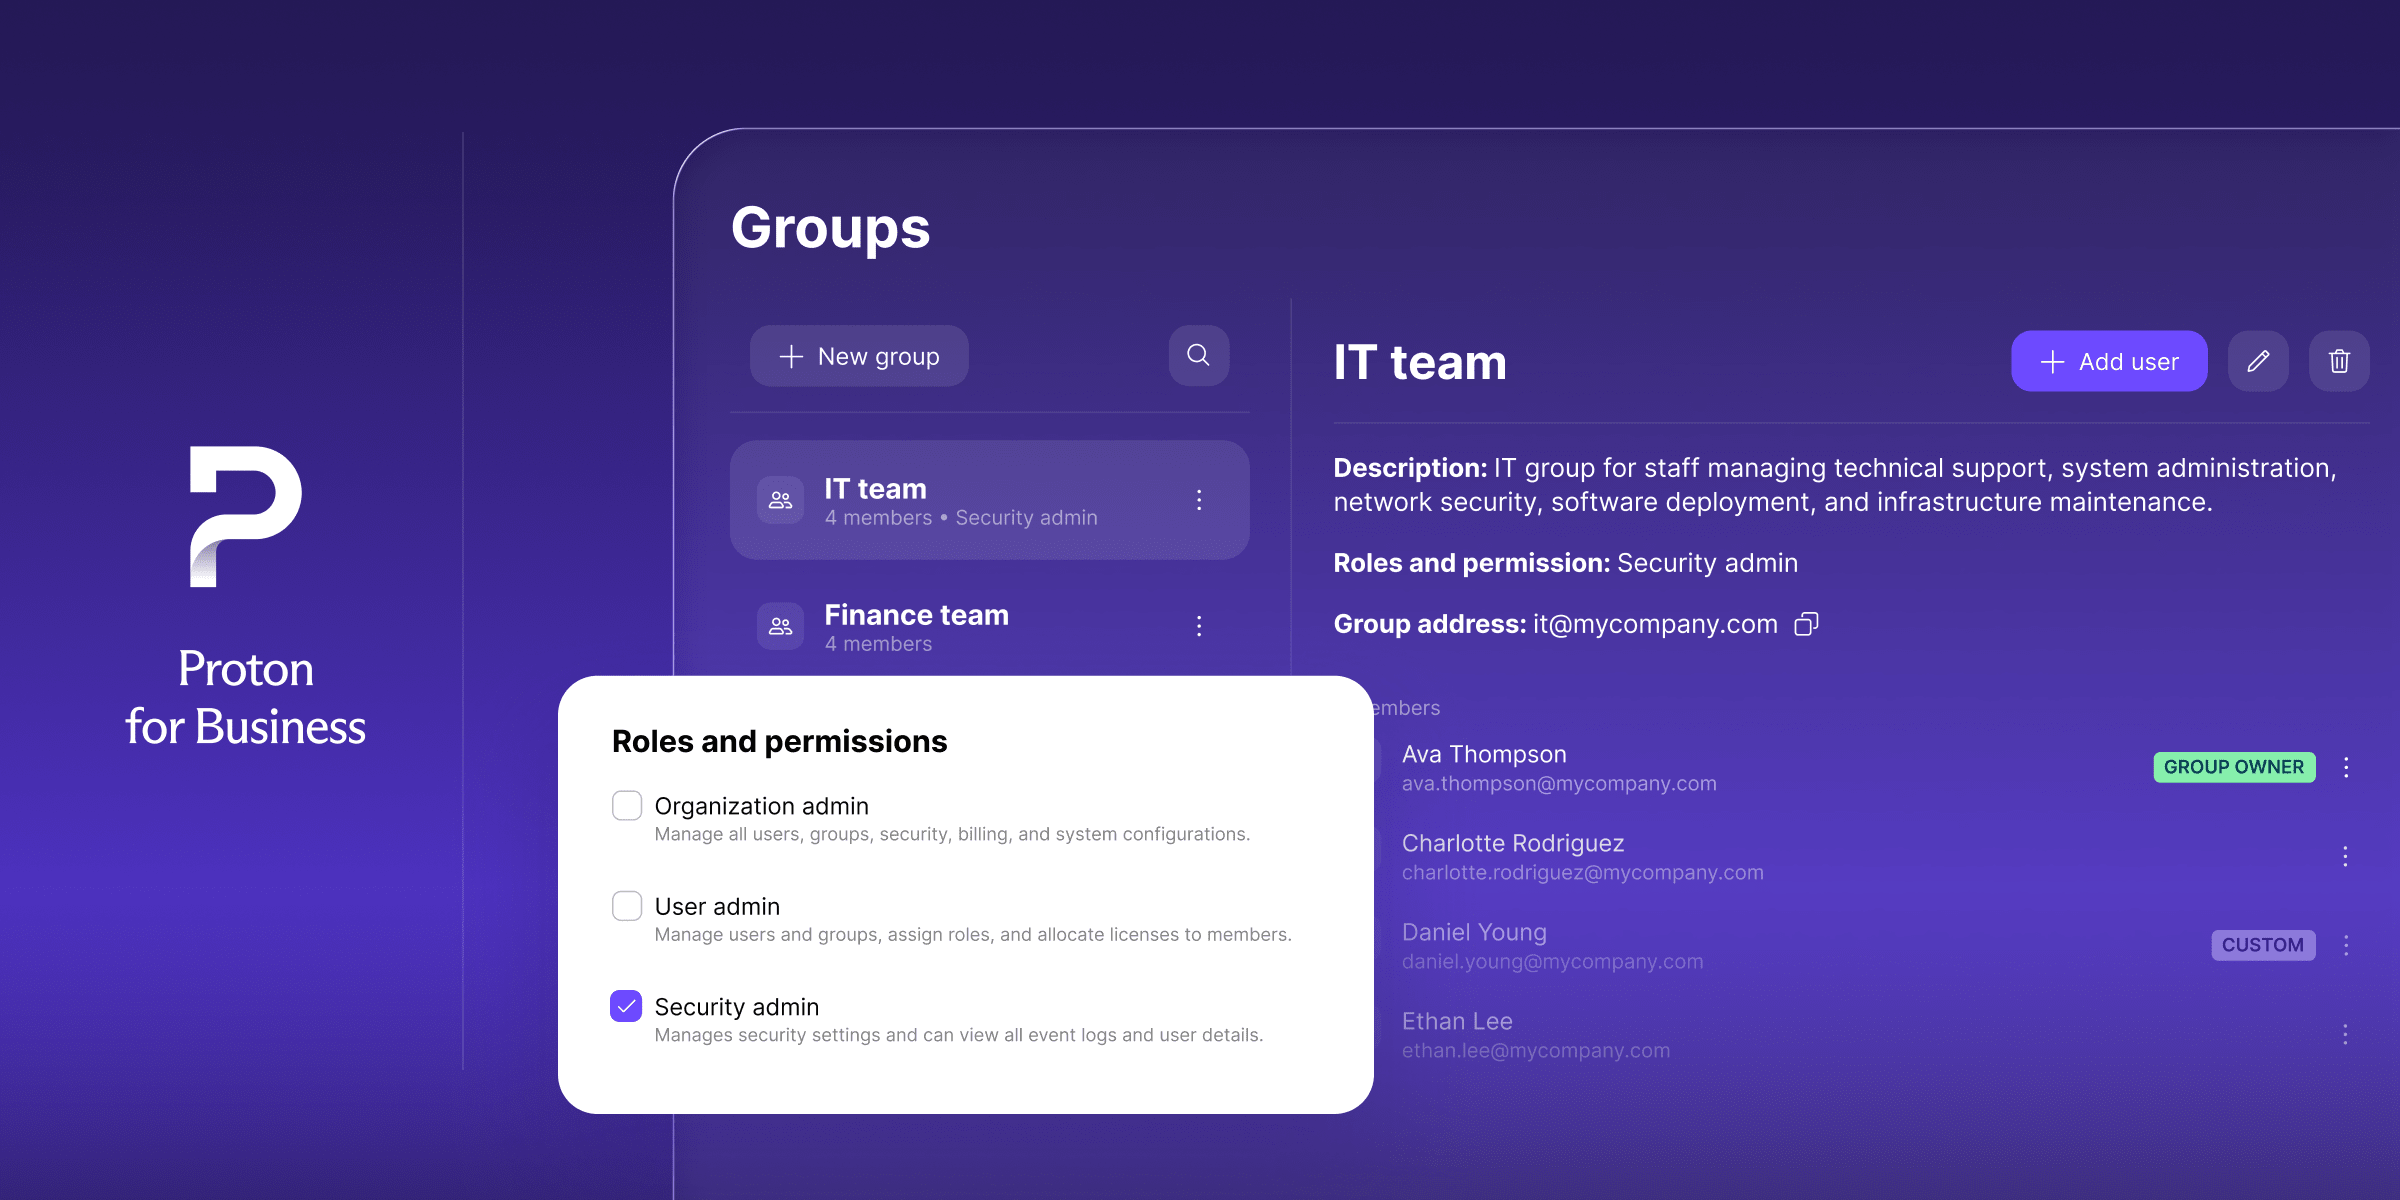
Les rôles Admin s’appuient sur ce modèle avec le contrôle d’accès basé sur les rôles (RBAC), pour vous donner plus de maîtrise sur qui peut faire quoi. Vous pouvez désormais attribuer des rôles spécifiques à des utilisateurs individuels ou à des groupes entiers :
- Admin de l’organisation conserve le contrôle total de l’organisation.
- Admin des utilisateurs gère les utilisateurs, par exemple en ajoutant de nouvelles adresses ou en attribuant des groupes, sans toucher à la politique de sécurité.
- Admin de la sécurité gère les paramètres de sécurité et consulte les journaux, sans portée administrative plus large.
- Utilisateur reste le rôle par défaut pour toutes les autres personnes.
Attribuez un rôle à un groupe une seule fois, et tous ses membres en héritent automatiquement. L’ajout ou le retrait de membres d’un groupe met également leur accès à jour instantanément. La gestion des accès s’adapte désormais à la structure réelle de votre organisation, au lieu d’une approche binaire tout ou rien ou d’une mise à jour individuelle à chaque changement d’équipe.
Les rôles Admin sont désormais disponibles sur tous les abonnements Professional et les offres groupées Workspace.
Gérez vos équipes plus efficacement grâce à SCIM pour les groupes
L’intégration SCIM (System for Cross-domain Identity Management) existante de Proton synchronisait déjà automatiquement les utilisateurs depuis votre fournisseur d’identité (IdP), ce qui permettait de refléter les changements d’utilisateurs dans les deux systèmes sans avoir à répliquer chaque modification manuellement. Les groupes, en revanche, devaient encore être créés et maintenus à la main dans Proton. Chaque fois qu’une personne rejoignait une équipe, changeait de service ou quittait l’entreprise, un admin devait mettre à jour Proton séparément. Ce n’est plus nécessaire désormais sur Proton Pass et Proton VPN.
Avec SCIM pour les groupes, l’intégration SCIM de Proton a été étendue pour provisionner des groupes, et pas seulement des utilisateurs individuels. Les noms de groupes et les changements d’appartenance sont désormais synchronisés automatiquement depuis Microsoft Entra ou Okta vers Proton Pass et Proton VPN. Effectuez ce changement une seule fois sur votre IdP et il sera reflété dans l’application Proton concernée, sans liste séparée à maintenir.
Voici ce que cela donne en pratique :
- Ajoutez une personne à un groupe dans l’IdP : elle accède automatiquement à tout ce à quoi ce groupe a droit dans Proton, qu’il s’agisse d’un coffre-fort Pass partagé ou d’une passerelle VPN.
- Retirez une personne d’un groupe IdP : son accès à Proton est mis à jour automatiquement, sans nettoyage manuel.
Les groupes Proton créés de cette manière sont gérés et contrôlés au niveau de l’IdP, et non dans Proton. Votre fournisseur d’identité reste ainsi l’unique source de vérité et l’effort manuel est réduit, sans risque de désynchronisation entre les deux.
SCIM pour les groupes est désormais disponible sur les abonnements suivants : Pass Professional, VPN Professional, ainsi que l’offre groupée VPN et Pass Professional.
Lancez-vous dès aujourd’hui
Les rôles Admin et SCIM pour les groupes sont désormais disponibles.
Les rôles Admin sont disponibles sur tous les abonnements Professional et les offres groupées Workspace ; vous pouvez donc dès maintenant attribuer des rôles granulaires aux utilisateurs et aux groupes, pour que les bonnes personnes disposent du bon niveau d’accès.
SCIM pour les groupes est pris en charge pour Proton Pass et Proton VPN. Si vous avez déjà configuré SSO et SCIM, vous n’avez plus besoin de gérer les groupes manuellement dans Proton. Les changements d’appartenance aux groupes dans votre IdP sont automatiquement reflétés dans Proton : le provisionnement des groupes est donc prêt à être configuré directement depuis votre console d’administration Entra ou Okta.
Découvrez nos abonnements Professional et Workspace pour trouver le niveau adapté à votre organisation. Besoin d’aide ? Parlez à notre équipe commerciale dès aujourd’hui pour savoir quel abonnement Proton vous convient le mieux.